
Proxify proxy funcional, el uso de un proxy no es muy útil en distintas disciplinas. En el caso de análisis web, nos permite ver el envío y respuesta de parte de una web, nos permite modificar parámetros on the fly etc..
En el caso de un developer, nos permite comprobar la lógica de una aplicación etc.. Y en el caso de análisis de malware, nos permite estudiar conexiones, modificar parámetros y otros usos que veremos más adelante.
Tabla de Contenido
En el artículo de hoy, os traigo Proxify, una herramienta que de lo simple que es, me ha parecido excepcional, además de que se puede integrar con otras soluciones de Proxy.
Actualización 2026: un documento histórico sobre proxies interceptores
Este artículo se publicó en 2013 y describe Proxify 1.2, un proxy interceptor sencillo creado por el grupo de investigación GNUCITIZEN para inspeccionar y modificar tráfico web sobre la marcha. Más de una década después, el contexto cambió por completo: el enlace de descarga original apuntaba a Google Code, servicio que Google cerró el 25 de enero de 2016 y que hoy solo existe como archivo de solo lectura; y el sitio de GNUCITIZEN permanece en línea únicamente como un blog archivado, sin evidencia pública de versiones de la herramienta posteriores a la 1.2.
Conviene además no confundirlo con otra herramienta que lleva el mismo nombre: Proxify de ProjectDiscovery, un proxy moderno escrito en Go para despliegues rápidos que es un proyecto distinto, sin relación con el de 2013. Léase pues lo que sigue como lo que es —un documento histórico valioso— y consúltese la segunda sección para conocer las alternativas vigentes y mantenidas.
Proxify proxy funcional como usarlo
Para usarlo, nos vamos a la sección de descargas.
https://code.google.com/p/gnucitizen/downloads/list
Nos descargamos Proxify, en mi caso lo voy a usar con una distribución GNU/Linux basada en Ubuntu.
Descomprimimos y vemos que opciones soporta:
Lo que vamos a realizar es hacer DUMP por pantalla primero
Ejecutar el Proxify
Ejecutamos Proxify y vemos como se va haciendo DUMP del tráfico por pantalla.
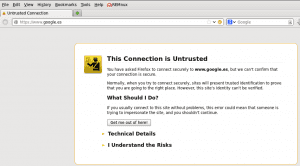
Si vemos el navegador, si visitamos una página con HTTPS, nos saltará error de certificado, aunque Proxify lo crea on the fly.
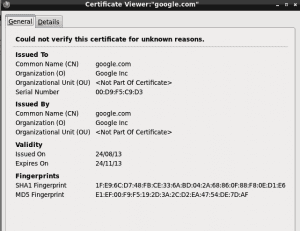
Miramos los detalles del certificado.
Más detalles
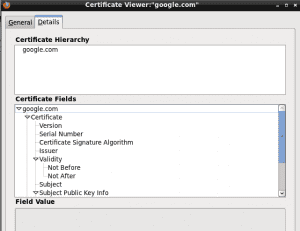
Tendríamos que añadir la CA como confianza si no queremos ver estos warnings, si queremos analizar algo en concreto, nos da igual que no arroje error de certificado.
Otra de las opciones que igual nos interesa, es que todo lo que se capture via Proxy, que dumpeado en una carpeta.
Lo hacemos así:
proxify -p 8080 -D trafico/
Ahora veremos que se ha generado en la carpeta:
Aquí vemos todas las solicitudes que hemos enviado y todas las respuestas.
Un ejemplo de una petición request
Para ver el response miramos el mismo tipo de fichero, pero el que acaba el res.
Podemos combinar Proxify con otras herramientas, el paquete no hace falta compilarlo e incluye las librerías para hacerlo totalmente portable.
Qué usar hoy para interceptar y analizar tráfico web
La idea central del artículo sigue vigente: un proxy interceptor permite ver peticiones y respuestas, modificar parámetros sobre la marcha y estudiar el comportamiento de una aplicación o de una muestra de malware en un entorno controlado. Estas son las herramientas mantenidas que cumplen ese rol en 2026:
- mitmproxy (mitmproxy.org): proxy HTTPS interactivo, gratuito y de código abierto, para interceptar, inspeccionar, modificar y reenviar tráfico web; incluye mitmweb como interfaz gráfica y mitmdump para automatizar con scripts.
- OWASP ZAP (zaproxy.org): el Zed Attack Proxy, presentado por sus mantenedores como el escáner de aplicaciones web más usado del mundo; gratuito y de código abierto, funciona como proxy interceptor y además automatiza la detección de vulnerabilidades.
- Burp Suite Community (portswigger.net/burp/communitydownload): edición gratuita de la suite de PortSwigger con proxy HTTP(S)/WebSockets e historial, además de Repeater, Decoder, Sequencer y Comparer; ideal para el análisis manual.
Una advertencia necesaria: estas herramientas interceptan el tráfico descifrándolo, por lo que solo deben usarse con tráfico propio o en sistemas donde se cuente con autorización explícita. Interceptar comunicaciones de terceros sin permiso es ilegal en la mayoría de las jurisdicciones.
También te puede interesar – https://www.dragonjar.org/mastiff-automatizando-el-analisis-de-malware.xhtml
¿Necesitas analizar la seguridad de tus aplicaciones web?
Interceptar tráfico es solo el primer paso: interpretar lo que se ve y convertirlo en hallazgos accionables requiere experiencia en pruebas de seguridad. En DragonJAR realizamos Pentesting y auditorías de seguridad informática sobre aplicaciones web, móviles, APIs e infraestructura, con informes técnicos y ejecutivos y verificación de la remediación. Si tu empresa opera en Colombia o Latinoamérica, conoce nuestros servicios de seguridad informática y conversemos sobre una evaluación sin compromiso para tu organización.

