
Actualización 2026: SPToolkit, una herramienta de otra época
Honestidad editorial ante todo: el repositorio original de SPToolkit (sptoolkit/sptoolkit) ya no existe en GitHub —el enlace del artículo hoy devuelve un error 404— y el proyecto fue abandonado en 2013, según la prensa especializada de la época. Además, sus requisitos lo delatan: necesitaba PHP 5, cuya última versión (PHP 5.6) llegó a su fin de vida el 31 de diciembre de 2018, lo que significa que no recibe parches de seguridad desde hace más de siete años. Montarlo hoy sería construir una campaña sobre una plataforma insegura y obsoleta.
Este artículo conserva su valor como documento histórico: muestra cómo eran las campañas de phishing controladas de hace más de una década, cuando la idea de «medir el eslabón más débil» aún era novedosa. Pero no lo uses como guía de instalación vigente: las herramientas modernas de simulación de phishing defensivo son muy distintas, como verás a continuación.
Tabla de Contenido
Las campañas de phishing se usan y se siguen usando para el robo de credenciales, para infectar a los usuarios, para hacer campañas de click-fraud, en fin para diversos menesteres.
Hoy os traigo SPToolkit, un framework para ataques de phishing.
Para usarlo, nos bajamos el código de Github.
https://github.com/sptoolkit/sptoolkit/tree/master/spt
Necesitaremos un servidor con mysql, apache2, php5, y las extensiones de curl y ldap de PHP. Opcionalmente necesitaremos el paquete ZIP instalado.
Antes de instalar el framework, SPToolkit comprobará que lo tenemos todo instalado.
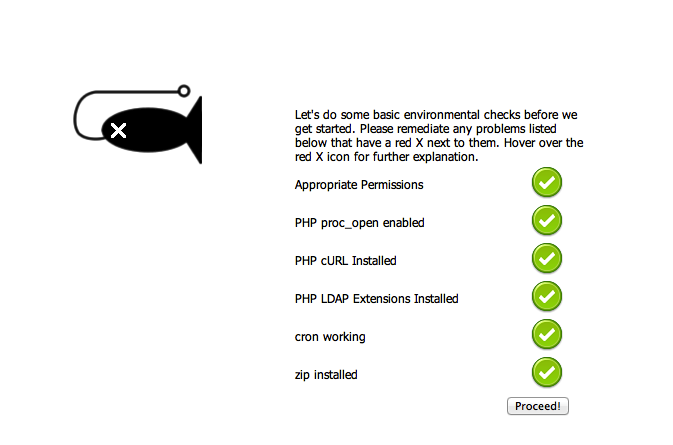
Previamente necesitaremos crear la base de datos, donde instalaremos el Framework SPT.
Una vez tengamos los datos, los proporcionamos en la instalación.
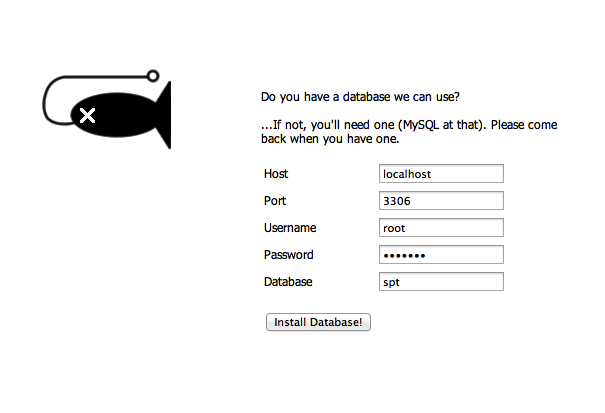
Instalamos la base de datos.
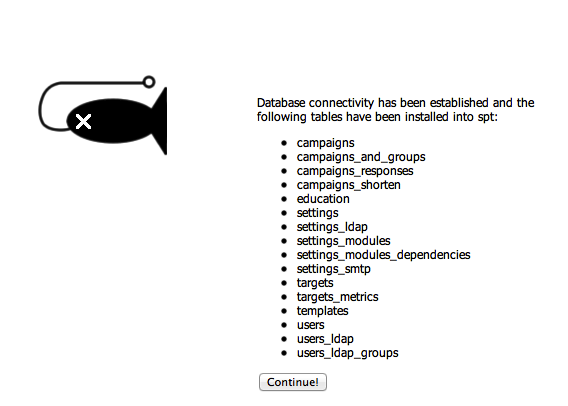
Aquí muestra que se va a instalar en la base de datos del framework, podemos ver cosas como las campañas, los objetivos etc…
Le damos a Continue
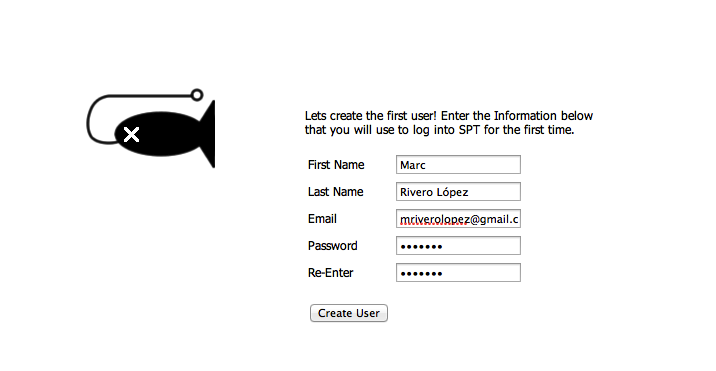
Tiene requerimientos de contraseña y no pueden haber espacios en el campo Last Name.
Ya hemos rellenado todos los campos que necesitábamos. Ahora recibiremos un mensaje de que hemos terminado el proceso.
Ahora que lo tenemos instalado, haremos login en la aplicación.
Como veis arriba. nos indica de que actualicemos el navegador.
Introducimos los datos de acceso y vamos por la aplicación.
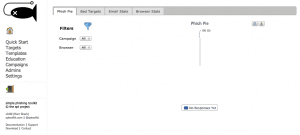
Este es el aspecto que tiene la aplicación una vez iniciada.
Es muy simple y tendremos estadísticas nada mas entrar al panel.
No tendremos que hacerlo todo de cero. El framework ya tiene algunos templates custom para hacer campañas de phishing.
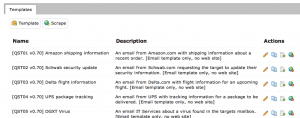
Vemos que hay diferentes opciones para los templates custom.
Vamos a editar uno para ver el aspecto que siguen.
Aquí tenemos un perfecto ejemplo de un correo de phishing.
Simulación de phishing hoy: las alternativas vigentes
Para las campañas de concienciación y las pruebas de penetración autorizadas, la comunidad de seguridad usa hoy Gophish, un framework de simulación de phishing de código abierto, escrito en Go y activamente mantenido (proyecto gophish/gophish), que permite crear plantillas de correo y páginas de aterrizaje, programar campañas y medir resultados —aperturas, clics y datos enviados— con una interfaz Web moderna, sin depender de PHP ni de un servidor LAMP casero.
La segunda referencia es el Social-Engineer Toolkit (SET) de TrustedSec, un framework de ingeniería social mantenido desde 2009 e incluido por defecto en Kali Linux, que automatiza vectores de phishing, clonación de sitios para captura de credenciales y generación de reportes en entornos controlados.
Advertencia legal: ambas herramientas son de uso estrictamente defensivo y solo dentro de ejercicios autorizados por escrito. En Colombia, el phishing real está tipificado en el artículo 269G de la Ley 1273 de 2009 (suplantación de sitios Web para capturar datos personales), con pena de 48 a 96 meses de prisión. Lanzar una campaña de phishing sin autorización es un delito.
Habría que editar algún template, además de añadir los valores del servidor de correo y los targets para iniciar la campaña de phishing.
Mide el eslabón más débil de tu empresa, con autorización
El 17 % de las brechas del DBIR 2025 involucró ingeniería social: el factor humano sigue siendo la puerta de entrada favorita de los atacantes. DragonJAR ejecuta campañas de phishing simulado y pruebas de ingeniería social como parte de sus auditorías y programas de concienciación, con alcance autorizado, métricas reales y entrenamiento para tu equipo.
Solicita una campaña de simulación de phishing autorizada y convierte a tus colaboradores en tu primera línea de defensa.
a

