En este tercer y último día del tercer encuentro internacional de seguridad informática se esperan con ansias 2 charlas: la de Luciano Bello sobre el famoso bug en el openssl que fue presentado en el Defcon 16 y la de Chema Alonso sobre LDAP Injection & Blind LDAP Injection que presentó en la Black Hat del año pasado; además, la premiación del wargame (que por segunda vez se lo gana un equipo de La Comunidad DragonJAR) y como no…. el remate 😀
Empezamos el día con David Batanero y su charla sobre la tecnología GSM, en la que nos explica cómo funciona, los posibles ataques que se pueden realizar sobre esta tecnología y por qué debemos poner más atención a la seguridad de nuestros dispositivos móviles.
Tabla de Contenido
Charla de David Batanero sobre GSM
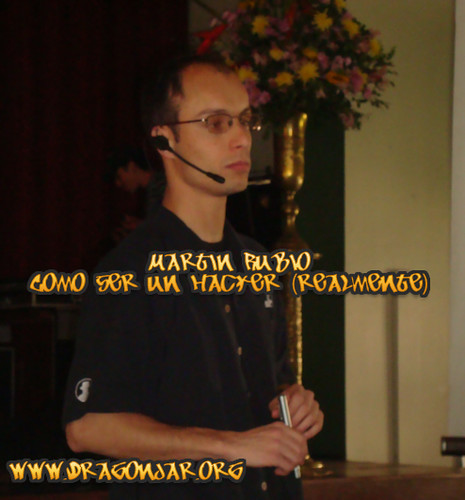
Después Martín Rubio nos presenta su charla en la que habla de cómo ser un hacker realmente, qué necesitamos saber y hacer para realmente ser catalogado como un hacker.
Charla de Martin Rubio sobre Como ser un Hacker Realmente

Leonardo Huertas, también conocido como SamuraiBlanco, moderador global en nuestra comunidad, compartió con nosotros su charla sobre Equipos Gubernamentales de respuesta a incidentes de seguridad de la información (CSIRT), en la que explica como crear un CSIRT, para que sirve y como va el proceso de la creación de un CSIRT colombiano.
Charla de Leonardo Huertas sobre CSIRT
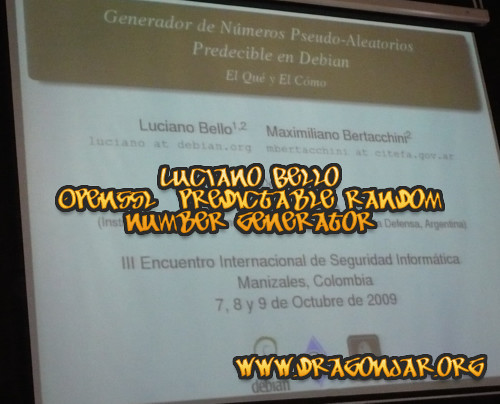
Después de Leonardo, una de las charlas más esperadas del EISI: Luciano Bello nos explica el famoso fallo de OpenSSL que afectó a la distribución Debian y sus derivadas, nos habla sobre la historia del fallo, cómo fue descubierto y nos enseña de una forma práctica y amena cómo se explota esta vulnerabilidad.
Charla de Luciano Bello sobre predicción de números aleatorios en openssl

Después de Luciano seguía mi charla sobre Amenazas y Contramedidas de seguridad Web, en ella explicaba los fallos más comunes que encontramos en aplicaciones o sitios web (algunas se encuentran en el top 10 del proyecto OWASP) y cómo evitar ser víctima de estos ataques a nivel de usuario y desarrollador, como les prometí comparto con ustedes la charla y todo un entorno portable para aumentar sus conocimientos en esta área.
Charla de Jaime Andrés Restrepo sobre Amenazas y Contramedidas de Seguridad Web
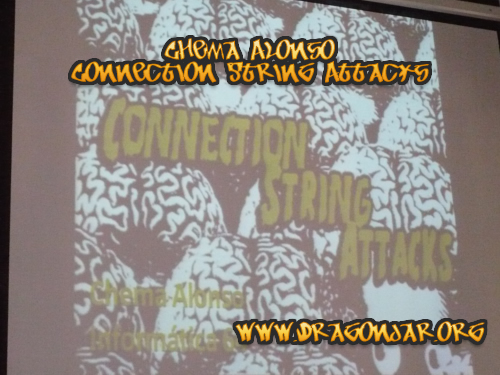
Después de mi charla, Chema Alonso nos presentaría su charla sobre LDAP Injection & Blind LDAP Injection pero decidió darnos una sorpresa que no esperábamos, en vez de dar la charla que tenía programada, en esta ocasión nos hablaría de una nueva técnica descubierta por el equipo de Informática64 llamada Connection String Attacks, la cual permite inyectar parámetros arbitrarios a la configuración de conexión en un servidor ):-D, esta charla fue expuesta por primera vez en la pasada ekoparty y nos trajo el tema «fresquito» a Colombia :-D.
En su blog (un informático del lado del mal) Chema nos explica más en detalle las Connection String Attacks
- Connection String Attacks (I de VI)
- Connection String Attacks (II de VI)
- Connection String Attacks (III de VI)
- Connection String Attacks (IV de VI)
- Connection String Attacks (V de VI)
- Connection String Attacks (VI de VI)
Charla de Chema Alonso sobre Connection String Attacks
La última charla del EISI, titulada «Falsos Antivirus (El negocio detrás de estos)» estuvo a cargo de Marcelo Rivero, en ella nos relata una historia verídica de una infección y poco a poco nos explica cómo funcionan los falsos antivirus y cuál es el negocio de delincuencia organizada que opera detrás de ellos, seguimos a la espera de las memorias que pronto nos enviará Marcelo Rivero para todos nuestros visitantes.
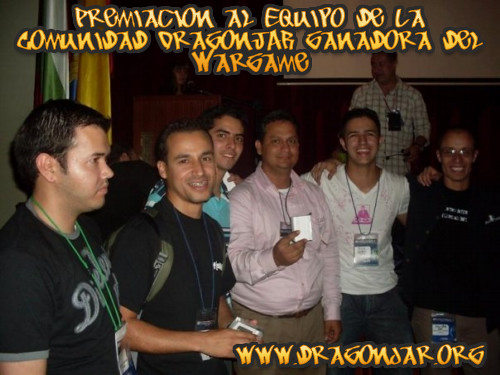
Después de la última charla se pasa a realizar la premiación del wargame (el cual explicaremos en detalle en un próximo post) los equipos «DragonJAR» y «PST» ocuparon el primer y segundo lugar respectivamente; desde aquí, unas sinceras felicitaciones a los 2 equipos por el trabajo realizado.
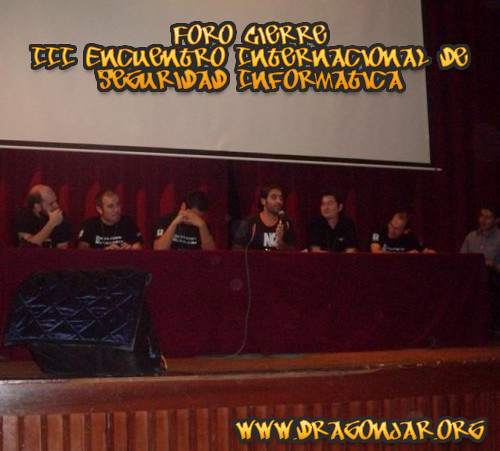
En el foro de cierre los ponentes darían su opinión sobre el pasado, presente y futuro de la seguridad informática y después se pasaría a las preguntas del público, fue un excelente espacio para aclarar algunas dudas y compartir con todos los asistentes del evento.
Como no podía faltar en un evento de este tipo un excelente remate en el reconocido bar-c de la ciudad de Manizales.
Revisa el reporte de los otros 2 días:
- Tercer Encuentro Internacional de Seguridad Informática – Día I
- Tercer Encuentro Internacional de Seguridad Informática – Día II
- Tercer Encuentro Internacional de Seguridad Informática – Día III
El legado del EISI
El EISI (Encuentro Internacional de Seguridad Informática) se celebró en la Universidad de Manizales y reunió a referentes de la época —Chema Alonso, Luciano Bello, Gunnar Wolf— cuando la seguridad informática en Colombia apenas empezaba a organizarse. Más de quince años después, varias de las charlas de este tercer día conservan valor documental: el fallo de OpenSSL en Debian que explicó Luciano Bello, los Connection String Attacks que Chema Alonso estrenó en Colombia o la historia del negocio detrás de los falsos antivirus de Marcelo Rivero son piezas de la historia de la seguridad hispana. La tradición de encuentros de la comunidad continuó con la DragonJAR Security Conference, el congreso anual de la comunidad. Puedes revisar también las crónicas de los otros días: Día I y Día II.
Nota histórica: crónica del tercer día del EISI III (Tercer Encuentro Internacional de Seguridad Informática, Universidad de Manizales, octubre de 2009), conservada como archivo de la comunidad.

