Seguimos con el reporte día a día del Encuentro Internacional de Seguridad Informática (EISI), realizado en la Universidad de Manizales, en el segundo día (jueves 8 de octubre) nos encontramos con charlas tan técnicas como la de David Batanero sobre análisis forense de móviles o tan innovadoras como la de Martín Rubio sobre Biohacking.
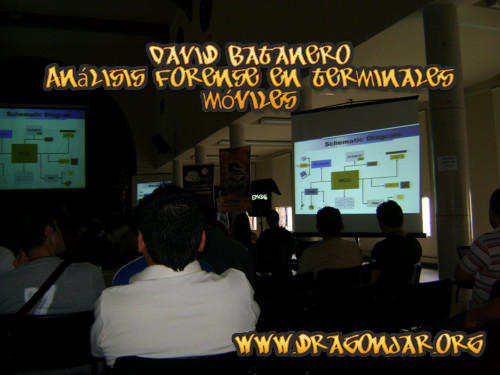
Análisis forense en terminales móviles – David Batanero Gómez
Tabla de Contenido
El día empezó con la charla de David Batanero sobre Análisis forense en terminales móviles, en la que nos muestra cómo podemos hacer un análisis forense a los dispositivos móviles a diferentes niveles, también recalca lo resistentes de estos dispositivos y cómo es posible recuperar información de ellos aunque los demos por «inservibles».
charla de David Batanero sobre Análisis Forense de Móviles
El Juez de control de garantía frente al tratamiento de datos personales – Alexander Díaz García
En la siguiente charla Alexander Díaz García nos habla sobre la ley de habeas data y como un Juez de control de garantía debe reaccionar frente al tratamiento de datos personales, estamos a la espera de que Alexander nos envíe las memorias de su charla para publicarla a nuestros visitantes.
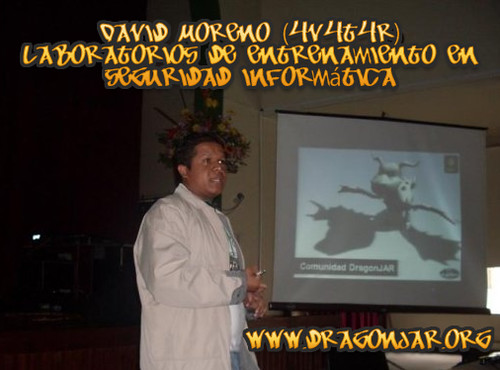
Laboratorios de entrenamiento en seguridad informática – David Moreno
Después, David Moreno, más conocido como 4v4t4r co-administrador de nuestra comunidad y encargado de los laboratorios en ella dio una charla sobre Laboratorios de entrenamiento en seguridad informática y aprovechó el espacio para hacer público el proyecto Sec-Track.com un repositorio de recursos relacionados con la implementación y desarrollo de laboratorios de entrenamiento e investigación sobre Seguridad Informática.
charla de David Moreno sobre Laboratorios de Entrenamiento en Seguridad
Obteniendo información de seguridad de nuestro sistema. – Gunnar Eyal Wolf
En la siguiente charla, la del mexicano Gunnar Eyal Wolf, nos muestra cómo obtener información de seguridad de nuestro sistema utilizando herramientas de monitoreo de redes como munin, una excelente herramienta que todos los administradores de redes y sistemas deberían conocer.
charla de Gunnar Wolf sobre Monitoreo de Redes con Munin
Tómate en serio la seguridad – José María (Chema) Alonso
El famoso Jose Maria (Chema) Alonso nos mostraba en su charla Tómate en serio la seguridad la delicada información que se incluye en los metadatos de los archivos, nos enseña con ejemplos la información sensible publicada en páginas como las del FBI y otras instituciones de Estados Unidos, y nos presentó la FOCA una herramienta que automatiza el proceso de extracción de metadatos y nos la organiza para un análisis más ameno.
charla de Jose Maria (Chema Alonso) sobre Tomate en Serio la Seguridad
Análisis Forense de Malware – Oscar Ruiz
Oscar Eduardo Ruiz nos da una charla de Análisis Forense de Malware, un detallado recorrido por este mundo del software malicioso y cómo analizar su comportamiento en nuestro sistema, recuerda que en la E-zine #4 de La Comunidad DragonJAR hay un artículo bastante detallado del análisis forense de malware en Windows.
charla de Oscar Eduardo Ruiz sobre Análisis de Malware
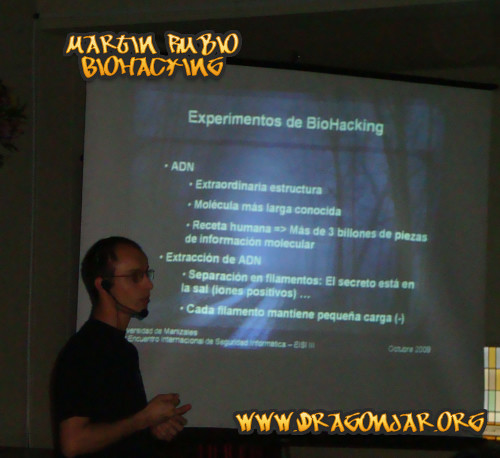
Biohacking: Hackeándonos a Nosotros Mismos – Martín A. Rubio
La charla de Martín A. Rubio sobre Biohacking causó mucha polémica, al punto de escuchar comentarios de pasillo sobre si era o no hacking lo que exponía falc0n, a mi en lo personal me pareció una buena charla, algo innovador que nunca se había visto de forma pública en un congreso y solo se ha visto en el EISI, en esta presentación Martín nos habla sobre el biohacking o el hacking aplicado a la biología donde podemos experimentar con fragmentos de ADN para crear algo nuevo de la misma forma que lo hace un ingeniero.
charla de Martin Rubio (Falc0n) sobre Biohacking
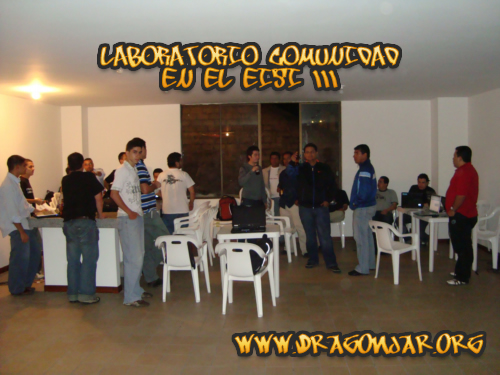
Con esto termina el segundo día de charlas, pero aprovechamos que teníamos un buen número de dragonautas juntos y decidimos realizar uno de los laboratorios propuestos por 4v4t4r en su charla, portátiles y cervezas en mano nos pusimos en la tarea de romper el PnwOS del grupo 0dayclub.
Revisa el reporte de los otros 2 días:
- Tercer Encuentro Internacional de Seguridad Informática – Día I
- Tercer Encuentro Internacional de Seguridad Informática – Día II
- Tercer Encuentro Internacional de Seguridad Informática – Día III
El legado del EISI
El segundo día del EISI mostró la amplitud que ya tenía la seguridad informática en 2009: análisis forense en móviles, laboratorios de entrenamiento, monitoreo con Munin, la presentación de FOCA por Chema Alonso y hasta una polémica charla sobre biohacking. Temas que hoy son disciplinas maduras —el forense móvil, los laboratorios de práctica y el análisis de metadatos— se discutían aquí por primera vez ante público colombiano. La tradición de encuentros de la comunidad continuó con la DragonJAR Security Conference, el congreso anual de la comunidad. Puedes revisar también las crónicas de los otros días: Día I y Día III.
Nota histórica: crónica del segundo día del EISI III (Tercer Encuentro Internacional de Seguridad Informática, Universidad de Manizales, 8 de octubre de 2009), conservada como archivo de la comunidad.

