
ZMap Internet scanner, en este artículo de hoy traemos ZMap, se define la herramienta como un escáner de red de código libre, lo que caracteriza a este escáner de red de otros es que es capaz de hacer un escáner completo a todo el espacio de direcciones IPv4 en tan sólo 45 minutos, eso sí, deberemos tener en nuestros hogares una conexión simétrica a velocidad de 1Gbps, velocidad a la que no todos tendremos acceso.
Tabla de Contenido
Actualización 2026: ZMap sigue vigente y con desarrollo activo
ZMap no es una reliquia de 2013: el proyecto sigue vivo y mantenido. Su repositorio oficial, github.com/zmap/zmap, mantiene actividad de desarrollo y en 2026 circula la versión 4.4.0 (empaquetada en mayo de 2026), muy lejos del ZMap 1.x/2.x de la época de este artículo. Su sitio oficial, zmap.io, sigue operativo y documenta no solo el escáner sino todo el ecosistema de medición que creció a su alrededor: ZGrab (escáner de capa de aplicación), ZDNS (resolución DNS masiva), LZR (identificación de protocolos), ZCrypto, ZLint, ZCertificate y ZBlocklist, entre otras utilidades. La promesa original se mantiene: escanear todo el espacio público IPv4 en un puerto en menos de 45 minutos con una conexión gigabit, o en 5 minutos con 10gigE y PF_RING.
El legado de ZMap va más allá del código. Censys, hoy una de las plataformas de inteligencia de Internet y gestión de superficie de ataque más usadas del mundo, nació del mismo equipo de la Universidad de Michigan que creó ZMap en 2013: su propia documentación confirma que fue iniciada por el equipo de ZMap y que el proyecto ZMap permanece como proyecto independiente de código abierto. Junto a Censys y Shodan —el buscador de dispositivos conectados en Internet, en línea desde 2009— forman el trío de referencias históricas del escaneo y la medición de Internet. Y la advertencia sigue vigente: la propia documentación de ZMap recuerda que al ejecutarlo se está escaneando potencialmente TODO el espacio IPv4, que algunos administradores no apreciarán ser escaneados y que hay que respetar las peticiones de exclusión. Escanear a escala sin autorización es, además de mala ciudadanía de red, potencialmente ilegal según la jurisdicción: esta herramienta es para investigadores y profesionales de la seguridad que actúan sobre su propia infraestructura o con autorización explícita.
ZMap Internet scanner a quien va dirigida esta herramienta
Esta herramienta está dirigida a investigadores, estudiantes y entusiastas de las redes de ordenadores.
ZMap está soportada por los siguientes sistemas operativos.
- Debian
- Ubuntu
- Fedora
- Red Hat Enterprise Linux
- CentOS
En mi caso, voy a usarla en un sistema que en el que corre Ubuntu.
Antes de bajarla y compilar tendremos que instalar algunas dependencias.
Una vez que hemos instalado las dependencias, deberemos de bajar la herramienta, hay dos opciones disponibles, bajarse el tar.gz o clonar directamente de Github.
En mi caso, clonaré de Github y así si quiero actualizar solo tendré que hacer git pull y volver a compilar.
Para compilar la herramienta solo tendremos que ir a src/ y hacer make y make install.
Una de las primeras que prueba que hice fue escanear 10000 hosts en busca del puerto 25. Para hacer esto, basta con correr ZMap de la siguiente forma:
Si miramos el contenido del fichero results.txt que es donde he guardado los resultados:
Si queremos lanzar ZMap, pero con los parámetros reducidos.
Si no especificamos ancho de banda ni límite de host, está claro que el escaneo se demorará más tiempo.
Si queremos ver algunos ejemplos de esos puertos 8080 que se han encontrado.
Y en esos puertos encuentro, lo que ya me esperaba:
Qué usar hoy: el flujo vigente de escaneo y reconocimiento
En 2026 el flujo profesional ya no es solo «ZMap + Nmap» como en 2013. Para medición masiva a escala de Internet, ZMap 4.x (con módulos de sonda TCP SYN, ICMP, DNS, UPnP y BACNET) y Masscan —el escáner de puertos a escala de Internet de Robert Graham, capaz de transmitir a ritmos de millones de paquetes por segundo desde una sola máquina— cubren la fase de descubrimiento rápido. Para la fase de detalle, Nmap sigue siendo el estándar para auditoría de servicios, detección de versiones y scripting (NSE). Y para el reconocimiento pasivo —saber qué expone una organización sin lanzar un solo paquete— las plataformas de inteligencia de Internet como Censys y Shodan indexan continuamente los servicios expuestos de todo Internet, lo que las convierte en la primera parada de cualquier ejercicio serio de gestión de superficie de ataque antes de escanear nada por cuenta propia.
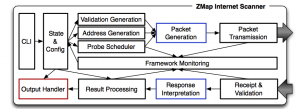
Arquitectura de Zmap
Interesante proyecto para nuestras investigaciones!
Página del proyecto => https://zmap.io/
Paper => https://zmap.io/paper.pdf
¿Necesita auditar la superficie de ataque de su organización?
Escanear Internet es fácil; interpretar los resultados y convertirlos en riesgo gestionable es el trabajo de un profesional. En DragonJAR realizamos auditorías de seguridad, pruebas de penetración y gestión de superficie de ataque para identificar servicios expuestos, configuraciones inseguras y vulnerabilidades antes de que lo haga un atacante. Conozca nuestros servicios de seguridad informática y proteja lo que hoy está visible en Internet.

