
Hace unos días se daba a conocer la noticia de que se estaba sirviendo malware cuando se visitaba la web de Yahoo, la noticia se dio a conocer, ya que una firma de seguridad muy conocida (Fox-IT) detectó en uno de los clientes a los que tiene ofertados sus servicios de seguridad que habían quedado infectados al visitar la web de Yahoo sirviendo malware nadie se libra de la amenaza.
Qué pasó: publicidad maliciosa en Yahoo
A principios de enero de 2014, la firma de seguridad Fox-IT reportó que la red publicitaria de Yahoo (ads.yahoo.com) estaba sirviendo anuncios maliciosos. Los usuarios que visitaban Yahoo y recibían esos anuncios eran redirigidos, sin necesidad de hacer clic en nada, a sitios controlados por atacantes que servían el Magnitude Exploit Kit.
Tabla de Contenido
El exploit kit aprovechaba vulnerabilidades de navegación ya conocidas en ese momento para instalar familias de malware como ZeuS, Andromeda, Dorkbot, Tinba y Necurs en los equipos de las víctimas. El caso ilustró una idea que este artículo ya subrayaba en su título: el riesgo no estaba en un sitio oscuro de la red, sino en un portal legítimo y masivo, y el vector de entrada era su plataforma de anuncios.
Yahoo contuvo el incidente y la red publicitaria dejó de servir las redirecciones maliciosas. Lo que queda es la lección: la cadena de confianza de la publicidad en línea convierte a cualquier sitio grande en un potencial punto de distribución de malware.
Yahoo sirviendo malware nadie se libra de la amenaza ¿De dónde venía el malware?
Pues el drive-by no provenía de la web de Yahoo en sí, sino del subdominio ads.yahoo.com.
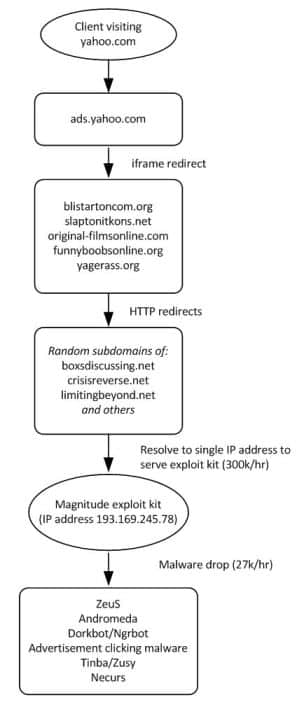
Vamos a ver una reproducción de las peticiones en la infección:
Cuando los usuarios visitaban la web de Yahoo y recibían los anuncios de ads.yahoo.com eran redirigidos hacia:
- blistartoncom.org (192.133.137.59), registered on 1 Jan 2014 – Está caído
- slaptonitkons.net (192.133.137.100), registered on 1 Jan 2014 – Está caído
- original-filmsonline.com (192.133.137.63) – Está caído
- funnyboobsonline.org (192.133.137.247) – Está caído
- yagerass.org (192.133.137.56) – Está caído
He comprobado mediante varias bases de datos de PassiveDNS de ver si esos dominios habían sido utilizados antes.
Cuando se visitaba alguno de estos sitios, los usuarios llegaban hasta un Exploit Kit concretamente «Magnitude Exploit Kit».
Exploits usados
Los exploits usados por Magnitude Exploit Kit:
- CVE-2013-2551 (IE VML)
- CVE-2012-0507 (Java Atomic)
- CVE-2013-2471 (Java Raster)
- CVE-2011-3402 (EOT86/EOT64)
Vía redirección HTTP los usuarios eran redirigidos aleatoriamente hacia:
- boxsdiscussing.net – Inaccesible
- crisisreverse.net – Inaccesible
- limitingbeyond.net – Inaccesible
- y otros.
El Exploit kit «dropeaba» las siguientes piezas de malware:
- ZeuS
- Andromeda
- Dorkbot/Ngrbot
- Advertisement clicking malware
- Tinba/Zusy
- Necurs
El malvertising hoy: un fenómeno que no desapareció
Lo que ocurrió con Yahoo en 2014 no fue una anomalía: la publicidad maliciosa (malvertising) sigue siendo un vector de ataque activo y creciente. En marzo de 2025, Microsoft Threat Intelligence reportó una campaña de malvertising que afectó a casi un millón de dispositivos en todo el mundo, con redirecciones desde sitios de streaming ilegal hasta archivos maliciosos alojados en plataformas legítimas.
Los datos de The Media Trust confirman la tendencia: solo en junio de 2025, las etiquetas de anuncios maliciosos aumentaron 2,3 veces, impulsadas por campañas de redirección de phishing como StringRipper y PopCrawler. La propia agencia CISA advierte que cierto tipo de malvertising puede comprometer un equipo sin que el usuario siquiera haga clic en el anuncio, y estudios de 2025 vinculan cerca del 60 % de los incidentes de malware y phishing con anuncios en línea.
La técnica es esencialmente la misma de 2014: abusar de la infraestructura legítima de publicidad para llegar a usuarios que confían en el sitio que visitan. Solo cambian la escala y la automatización.
¿Su sitio puede ser el próximo vector?
El incidente de Yahoo demostró que una plataforma legítima puede convertirse en distribuidora de malware sin que nadie lo note a tiempo. Si su empresa gestiona un sitio web con tráfico significativo, publicidad de terceros o contenido generado por usuarios, necesita saber dónde están sus superficies de exposición.
En DragonJAR realizamos auditorías de seguridad y pruebas de penetración que identifican estos vectores antes de que los exploten los atacantes: servicios de seguridad informática de DragonJAR.
El esquema de infección es
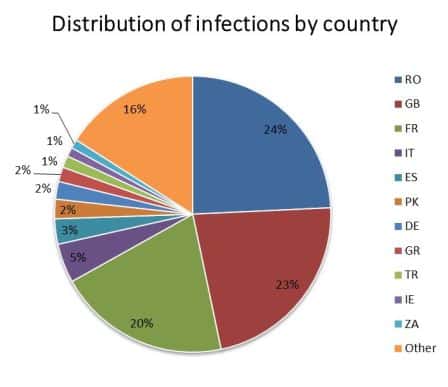
El equipo de Fox-IT ha hecho un gráfico de infección catalogado por regiones.
 Yahoo sirviendo malware, nadie se libra de la amenaza
También puede ser de tu interés – https://www.dragonjar.org/dispositivos-android-como-herramientas-para-test-de-penetracion.xhtml
Referencia:
[+] https://blog.fox-it.com/2014/01/03/malicious-advertisements-served-via-yahoo/

