
Estas iniciativas me encantan, todos conocemos Owasp, un estándar que nos permite evaluar la seguridad web (entre otras cosas), como cada vez más la tecnología móvil se hace latente, es normal que salgan proyectos como el que vengo a enseñar hoy, OASAM Open Android Security Assessment Methodology
Actualización 2026: OASAM fue una iniciativa de 2014; la referencia actual es OWASP MAS
Contexto honesto para el lector de hoy: OASAM (Open Android Security Assessment Methodology) fue un proyecto presentado en 2014 con un objetivo valioso — crear una taxonomía completa de vulnerabilidades en aplicaciones Android y un framework de referencia para auditarlas. La iniciativa no prosperó como proyecto activo y su sitio original ya no está disponible.
Tabla de Contenido
La buena noticia es que la necesidad que OASAM identificó sí fue cubierta por la comunidad: la referencia profesional actual para la seguridad de aplicaciones móviles es OWASP MAS (Mobile Application Security), el proyecto público de OWASP que mantiene el MASVS (Mobile Application Security Verification Standard) y la guía de pruebas MSTG. Es el estándar de facto que usan hoy auditores y equipos de desarrollo para evaluar apps Android e iOS: mas.owasp.org.
En otras palabras: la idea de OASAM era correcta y llegó temprano; OWASP MAS es su heredero natural y el marco que conviene estudiar y aplicar en 2026.
OASAM Open Android Security Assessment Methodology ¿Qué es OASAM?
 OASAM, es acrónimo de Open Android Security Assessment Methodology y tiene por objetivo ser una metodología de análisis de seguridad de aplicaciones Android.
El objetivo es ser un framework de referencia de análisis de vulnerabilidades en aplicaciones Android.
Actualmente los dispositivos portables están copando el mercado, la consumerización los está llevando al apartado empresarial, dejando obsoleta la idea del uso exclusivamente ocioso.
Por un lado Android se está revelando como el sistema operativo más extendido en este apartado debido a diversos motivos, entre ellos la facilidad de crear y distribuir masivamente aplicativos.
Sin embargo desde el punto de vista de seguridad no se está difundiendo ningún tipo de información acerca de las nuevas vulnerabilidades que puede acarrear la programación insegura en esta plataforma, que tiene una considerable superficie de ataque (la tradicional añadiendo la que la propia arquitectura Android incorpora).
Por otro lado, aunque hay algunos trabajos concretos al respecto, no existe una taxonomía completa y consistente de vulnerabilidades en aplicaciones específicas de Android que permita catalogar estas vulnerabilidades.
Objetivo del proyecto OASAM
El objetivo del proyecto OASAM es elaborar una taxonomía completa y consistente de vulnerabilidades en aplicaciones Android.
Actualización 2026: qué cubre hoy una auditoría seria de una app Android
Sin entrar en herramientas ni versiones concretas, una evaluación profesional de seguridad móvil en la actualidad combina, como mínimo, estas dimensiones — las mismas que OASAM quería sistematizar:
- Análisis estático: revisión del código y la configuración de la app en busca de almacenamiento inseguro de datos, secretos embebidos, criptografía mal implementada y componentes expuestos.
- Análisis dinámico: observación de la app en ejecución — tráfico de red, manejo de sesiones, protecciones en tiempo de ejecución y comportamiento ante manipulación del entorno.
- Revisión de la superficie de ataque propia de Android: la arquitectura de la plataforma añade vectores que no existen en web: intents, content providers, permisos excesivos y comunicación entre aplicaciones.
- Verificación contra un estándar: el MASVS de OWASP define niveles de verificación que permiten decir con criterio si una app cumple o no un umbral de seguridad, en lugar de depender del criterio subjetivo del auditor.
Para desarrolladores y para quienes buscan vulnerabilidades, el mensaje es el mismo que el del artículo original: hace falta una taxonomía compartida para hablar el mismo idioma. Hoy ese idioma es OWASP MAS.
Y que sirva de apoyo no solo a los desarrolladores de aplicaciones, sino también a los encargados de buscar vulnerabilidades en las mismas.
Un vistazo a lo que tienen hecho:
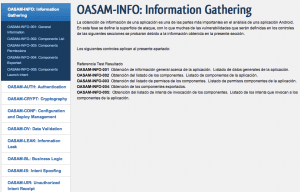
El proyecto está empezando así que os animo a mandar un correo a los autores del proyecto para poder echar una mano ahora que empieza!
Los autores son:
Autor:
Colaboradores:
[+] https://oasam.org/es
También puede ser de tu interés – https://www.dragonjar.org/curso-de-seguridad-informatica.xhtml
¿Tu empresa publica apps móviles que manejan datos sensibles de clientes? En DragonJAR realizamos auditorías de seguridad de aplicaciones móviles con metodología profesional, evaluando tanto la app como su backend y sus integraciones. Solicita una cotización aquí.

