
 Lo divertido de Internet es que un grupo de personas puede crear un proyecto muy chulo en cuestión de minutos. En uno de mis feeds tenía el Link guardado de Blackhatlibrary. Aquí encontraremos información muy útil, además la información está bien clasificada y ordenada y es bastante útil.
La información viene ordenada en una wiki por secciones y todo el material es gratuito así que podremos disfrutar de el.
Tabla de Contenido
Encontraremos lenguajes de programación, herramientas, además de ataques del tipo SQL Injection, etc.
Actualización 2026: un directorio de 2014 como pieza de archivo y el panorama actual de los recursos de explotación
Este artículo es una pieza de archivo de 2014: un directorio de enlaces a la wiki de Blackhatlibrary, donde se clasificaban shellcodes, loaders, payloads, herramientas y ataques como SQL Injection. Lo leemos hoy como lo que es —una fotografía de cómo la comunidad compartía conocimiento técnico hace más de una década— y no como una guía vigente.
El panorama de recursos para aprender explotación ha madurado mucho desde entonces. Hoy las referencias profesionales consolidadas son la documentación pública de metodologías y marcos de trabajo —como el OWASP Testing Guide y el marco MITRE ATT&CK—, los programas de formación estructurada y las plataformas de laboratorios controlados (CTF y entornos de práctica), que permiten estudiar técnicas ofensivas en escenarios legales y seguros.
La regla que sigue intacta desde 2014: cualquier técnica de explotación solo debe estudiarse y probarse en entornos propios o con autorización expresa por escrito. Los directorios de material ofensivo envejecen rápido y su contenido puede estar desactualizado o ser inseguro de descargar; la práctica profesional moderna se apoya en fuentes mantenidas y en laboratorios, no en wikis abandonadas.
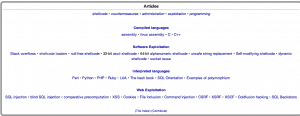
Como veis, bastante bien organizado. Aunque una de las cosas que mas me ha gustado es lo siguiente:
Actualización 2026: qué rescatar de este directorio más de una década después
Lo que sí conserva valor de este directorio es la idea que lo originó: una comunidad que ordena y comparte conocimiento técnico de forma abierta y gratuita. Ese espíritu de documentación colaborativa sobrevive hoy en los proyectos open source de seguridad, en la publicación responsable de investigación y en los writeups de CTF que enseñan metodología, no solo herramientas.
Si llegaste a este artículo buscando aprender, el consejo actualizado es simple: empieza por los fundamentos (redes, sistemas operativos, programación), continúa con guías públicas de metodologías de prueba como las de OWASP, y practica únicamente en laboratorios diseñados para ello. La diferencia entre un profesional de la seguridad ofensiva y un riesgo para terceros no está en las herramientas que conoce, sino en dónde y con qué autorización las usa.
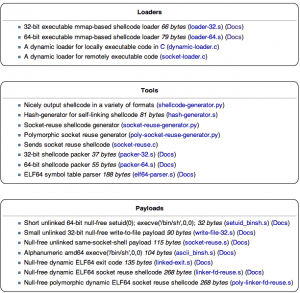
Podremos descargar los Loaders, las herramientas y payloads para nuestros proyectos de seguridad.
Esta y otra información de utilidad las podremos encontrar en la Wiki de BlackhatLibrary gratuitamente.
Ánimo a los líderes del proyecto a seguir adelante con el trabajo.
[+]https://www.blackhatlibrary.net/Shellcodecs
¿Necesitas evaluar la seguridad de tu empresa con pruebas controladas y autorizadas? En DragonJAR realizamos auditorías y pruebas de penetración con metodología profesional, en entornos autorizados y con informe técnico accionable. Solicita una cotización aquí.

