
Samsung, es una gran empresa con muy buenos productos excelentes, pero los que han tenido mas repercusión mediática últimamente son sus teléfonos móviles, en especial la gama Galaxy por los problemas legales y la rivalidad constante con Apple, el líder del mercado Smartphone.
Tabla de Contenido
Pero este post no es para hablar sobre esta rivalidad, mas bien es para alertar a los usuarios de Samsumg de un problema del que me enteré gracias a twostraws y JulianZarate (quien ha explicado muy bien el fallo y publicado la solución), que fue presentado recientemente en la ekoparty 2012 por Ravishankar y que se presenta al visitar un enlace malicioso que contenga el siguiente código:
<iframe src="tel:*2767*3855%23" width="320" height="240"></iframe>
<>
El teléfono borrará toda su información y se resetea a los valores de fabrica, esto es posible ya que en los teléfonos Samsung el código *2767*3855%23, que no esta documentado oficialmente (pero encontramos muchas referencias en la red) es utilizado por los técnicos para volver a la configuración de fabrica un dispositivo Samsung y en la mayoría de los dispositivos móviles el tag «tel» es utilizado para enlazar un numero que después será marcado en el teléfono.
Actualizado, gracias a Urban77 tenemos un vídeo del fallo en un teléfono Samsung:
Un codigo QR que permite explotar el fallo es compartido por Jorge Moya:

Actualizado con vídeo que comparte Alejandro de @SpamLoco con la demo que realizó Ravishankar en la ekoparty:
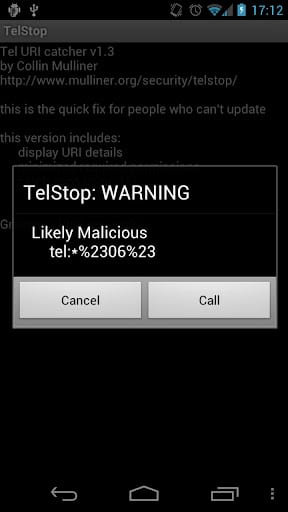
Si quieres probar la vulnerabilidad en tu teléfono sin riesgos, puedes acceder a este enlace https://hugelaser.com/ac/ussd-test.php o instalar desde Google Play la la aplicación TelStop de Collin Mulliner que hace de firewall a peticiones maliciosas de números USSD solucionando el problema mientras sale un parche oficial.
Pero la cosa no termina ahí en la misma charla Ravishankar expuso como se puede realizar esto sin intervención enviando un WAP PUSH SMS, o dejar inservible una tarjeta SIM enviando el código PUK erróneamente mas de 10 veces, puedes ver una explicación mas extensa de la charla en el post de Lorenzo Martínez sobre el día 2 de la ekoparty.
Espero que tengas mas cuidado con los enlaces que visitas desde tu dispositivo Samsung y en general en cualquier dispositivo móvil o equipo de escritorio.
Actualización 2026 — Lo que la historia nos enseñó
Lo que este artículo describió en 2012 fue real y verificable: el investigador Ravi Borgaonkar, de la Universidad Técnica de Berlín (conocido entonces en línea como @Ravishankar), demostró en la conferencia Ekoparty 2012 de Buenos Aires que el marcador de varios teléfonos Samsung Galaxy ejecutaba automáticamente códigos USSD recibidos a través del esquema `tel:` en una URL, sin pedir confirmación al usuario. El código `*2767*3855#` —un comando de servicio usado por técnicos para volver a los valores de fábrica— provocaba un reseteo total del dispositivo, borrando toda la información del usuario. El ataque se podía lanzar simplemente visitando una página web con un iframe malicioso, escaneando un código QR, tocando una etiqueta NFC o incluso con un SMS WAP Push, como documentó la prensa especializada de la época.
Samsung corrigió la vulnerabilidad poco después con una actualización de software vía OTA, y las versiones modernas de Android exigen confirmación antes de marcar códigos USSD desde enlaces. Por eso este episodio se lee hoy como una pieza histórica, no como un riesgo vigente: ningún teléfono actual responde así.
La lección, sin embargo, sigue viva catorce años después. La clase de fallo que explotó Borgaonkar —un marcador que confiaba ciegamente en lo que llegaba por un enlace— es exactamente el mismo patrón que hoy encontramos en aplicaciones que procesan URLs, códigos QR o mensajes sin validación suficiente. Los vectores cambian; la disciplina de no ejecutar sin confirmar no debería cambiar.
Actualización 2026 — De un enlace a un ataque real: por qué evaluarlo importa
Casos como el del bug USSD de Samsung demuestran que la superficie de ataque de una organización no termina en sus servidores: incluye los dispositivos móviles de sus colaboradores y cualquier punto donde un enlace malicioso pueda convertirse en una ejecución automática. Identificar esas cadenas de confianza rota antes que un atacante lo haga es precisamente el trabajo de una evaluación ofensiva profesional.
Si tu empresa quiere conocer su exposición real a este tipo de vectores —móviles, aplicaciones web, infraestructura y personas—, los servicios de seguridad informática de DragonJAR incluyen Pentesting, auditorías de seguridad y ejercicios de red team que simulan cómo piensa y actúa un atacante de verdad, con informes técnicos accionables y acompañamiento en la remediación.

