
OWISAM es una metodología abierta para el análisis de seguridad Wireless que busca llenar el vacío actual en cuanto a mejores prácticas a la hora de realizar una auditoría de una red inalámbrica, en esta entrega del día de hoy OWISAM Open Wireless Security Assessment Methodology
Tabla de Contenido
OWISAM, Open Wireless Security Assessment Methodology y sus creadores
Esta metodología fue creada el año pasado por Andrés Tarasco y Miguel Tarasco, dos hermanos españoles que se han echado al hombro este proyecto y que han sabido sacarlos adelante con una comunidad activa y en constante crecimiento.
El correo en cuestión decía algo como:
Profe, en la empresa en la que trabajo me han pedido medir la seguridad inalámbrica de la sede principal y todas las sucursales
Yo sé que pasos seguir pero me están pidiendo medir el riesgo de cada red para darle prioridad a la configuración de las más vulnerables
Conozco que fallos son graves pero no sé cómo se mide ¿riesgo bajo, medio, alto?.
Son más de 200 puntos y este trabajo me va a llevar varias semanas, existe alguna guía o herramienta que me pueda compartir para agilizar este trabajo?.
En ese momento, para resolver la duda que me planteaban, ingresé a la página de OWISAM para buscar el link del «Common Wireless Security Scoring» y me he encontrado una agradable sorpresa, el proyecto no solo estaba vivo, sino que contaba con mucha más documentación, en varios idiomas y ya se habían publicado las herramientas que prometían en la charla.
El Owisam que define los riesgos de seguridad
El OWISAM Top 10, que define los principales riesgos de seguridad en las redes inalámbricas se ha consolidado y definido:
- OWISAM-TR-001: Red de comunicaciones Wi-Fi abierta.
- OWISAM-TR-002: Presencia de cifrado WEP en redes de comunicaciones.
- OWISAM-TR-003: Algoritmo de generación de claves del dispositivo inseguro (contraseñas y WPS).
- OWISAM-TR-004: Clave WEP/WPA/WPA2 basada en diccionario.
- OWISAM-TR-005: Mecanismos de autenticación inseguros (LEAP,PEAP-MD5,..)
- OWISAM-TR-006: Dispositivo con soporte de Wi-Fi protected setup PIN activo (WPS).
- OWISAM-TR-007: Red Wi-Fi no autorizada por la organización.
- OWISAM-TR-008: Portal hotspot inseguro.
- OWISAM-TR-009: Cliente intentando conectar a red insegura.
- OWISAM-TR-010: Rango de cobertura de la red demasiado extenso.
Actualización 2026: el panorama Wi-Fi, doce años después
Este artículo se escribió en 2014, cuando WEP aún aparecía en auditorías reales, WPS era un vector de ataque cotidiano y el cifrado predominante en hogares y pymes era WPA2 con claves débiles. Buena parte del OWISAM Top 10 que recoge el texto original describía riesgos que hoy resultan familiares precisamente porque muchos siguen vigentes en su esencia.
Lo que cambió de forma estructural fue el estándar: la Wi-Fi Alliance presentó WPA3 en 2018, con mejoras como el apretón de manos SAE (que reemplaza al PSK vulnerable a ataques de diccionario offline) y el cifrado individualizado en redes abiertas mediante OWE. WEP quedó definitivamente enterrado como opción aceptable y WPS, con su PIN de ocho dígitos, pasó a la lista de funciones que conviene desactivar. Sin embargo, los riesgos conceptuales del Top 10 —redes abiertas sin cifrado, claves basadas en diccionario, puntos de acceso no autorizados (rogue APs) y clientes que se conectan a redes inseguras— siguen apareciendo en auditorías actuales, solo que ahora conviven con redes corporativas autenticadas por 802.1X, gestión centralizada de controladoras y políticas de BYOD.
Una nota de honestidad necesaria: el valor de una metodología no depende de la vigencia de su sitio web, sino de la solidez de su modelo de riesgos. Sin verificar el estado actual del proyecto OWISAM, lo que sí puede afirmarse es que su enfoque —inventariar redes, clasificar hallazgos por riesgo y medir con una escala común— es exactamente el mismo enfoque que hoy exigen los marcos de auditoría maduros. El Top 10 de 2014 puede leerse en 2026 como una lista de verificación histórica: varios de sus ítems (WEP, WPS activo, claves de diccionario) deberían dar cero resultados en una red bien gestionada, y si no es así, la auditoría ya encontró su primer hallazgo crítico.
La metodología, la lista de controles y las métricas de puntaje (aunque estén incompletas) son de gran ayuda a la hora de enfrentarse a una auditoria grande de redes inalámbricas, y la Introducción a 802.11 está muy bien explicada para que cualquier persona entienda el funcionamiento del protocolo; Pero lo que me gusto más fue ver el avance logrado con el que en su día llamaran «Wireless Audit Framework» hoy convertido en la herramienta Acrylic WiFi.
Acrylic WiFi tiene grandes características, muchas de las cuales no había visto en Windows integradas en un solo producto, además de ser un gran analizador de redes WiFi como el inSSIDer que te muestra gran información sobre las redes que tienes a tu alcance y poderlas geolocalizar con precisión (con la posibilidad de exportar los datos a Google Earth).
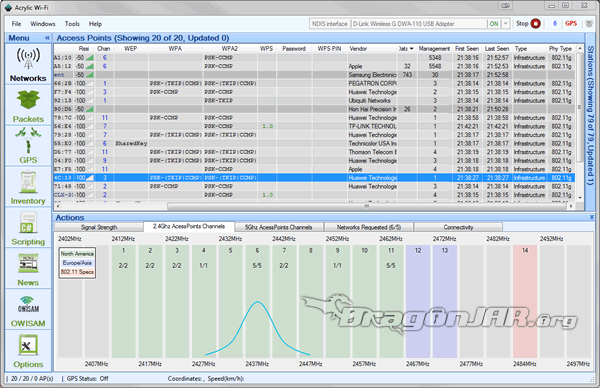
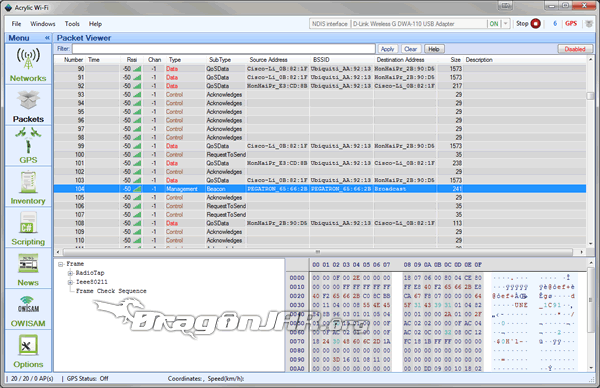
Permite cosas antes solo posibles en Windows con hardware muy específico, como capturar tráfico en modo monitor, la visualización de paquetes en vivo y la posibilidad de exportar estos datos a Wireshark o Cain & Abel para un posterior ataque (que con Acrylic es posible con hardware mucho más común y económico).
Herramientas vigentes para evaluar redes inalámbricas
El artículo original presentaba Acrylic WiFi como la herramienta revelación para Windows, capaz de captura en modo monitor con hardware común. Más de una década después, el ecosistema de herramientas para auditoría inalámbrica se consolidó alrededor de unas pocas piezas estables y mantenidas:
- Aircrack-ng: la suite de código abierto de referencia para auditoría de redes 802.11 (captura, análisis y pruebas de seguridad). Es un proyecto mantenido por su comunidad y sigue siendo la base de la mayoría de distribuciones de Pentesting. aircrack-ng.org
- Wireshark: el analizador de protocolos estándar de la industria, imprescindible para inspeccionar capturas inalámbricas y validar hallazgos a nivel de paquete. wireshark.org
- Distribuciones de auditoría (p. ej. Kali Linux): integran el stack completo —drivers con modo monitor, Aircrack-ng, Wireshark y utilidades de reconocimiento— evitando la fricción que en 2014 exigía drivers especiales en Windows.
- Acrylic WiFi: la herramienta española destacada en el artículo original continúa existiendo como producto comercial de análisis Wi-Fi para Windows (acrylicwifi.com), útil en entornos donde el analista trabaja exclusivamente sobre esa plataforma.
Una precisión sobre el texto original: allí se menciona Cain & Abel como destino de exportación de capturas; esa herramienta fue abandonada por sus autores hace años y no debe considerarse parte del arsenal actual. Y una advertencia metodológica que no ha cambiado desde 2014: las capacidades de captura y prueba de estas herramientas deben usarse únicamente sobre redes propias o con autorización explícita por escrito; auditar redes ajenas sin permiso es un ilícito en la mayoría de jurisdicciones.
El Driver de Acrylic
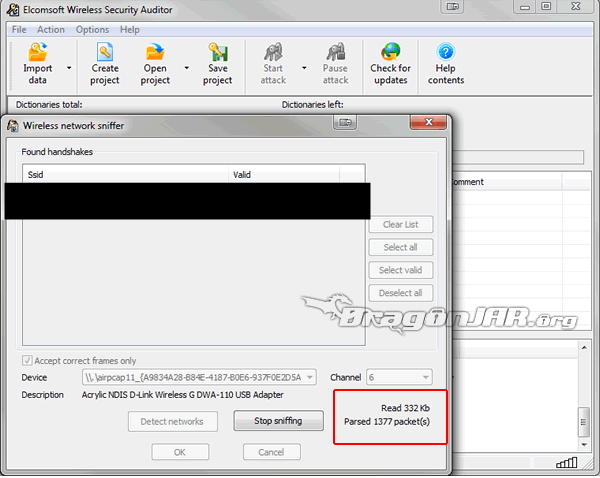
El driver de Acrylic instala una librería llamada airpcap.dll en la carpeta system32. Gracias a este archivo es posible «engañar» a Wireshark, o cualquier otro software para que crean que nuestra tarjeta WiFi es una Airpcap, permitiendo funcionalidades antes limitadas a quien comprara ese costoso hardware (198 dolares la mas sencilla), aquí puedes ver un ejemplo de una tarjeta D-Link Wireles G DWA-110 con chipset Ralink RT73 corriendo Elcomsoft Wireless Security Auditor en Windows y capturando directamente los handshakes de una red:
Pero las funciones de la herramienta no paran ahí
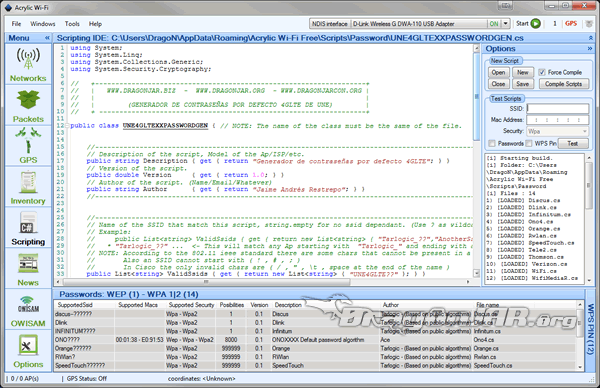
Es posible sacar las contraseñas por defecto de una gran cantidad de routers (utilizando algoritmos públicos que la gente de owisam a migrado a C#)
Realizar ataques de fuerza bruta con diccionario directamente desde Acrylic (un poco lento pero funcional)
También es posible atacar los PIN de WPS directamente en Windows como podemos ver en la siguiente imagen:
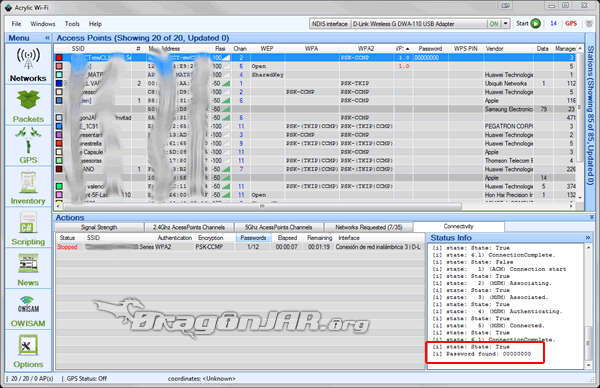
Y gracias a su sistema de scripting en C# podremos generar nuestros propios scripts aumentando en gran medida las posibilidades de personalización de la herramienta.
La finalidad de esta nota es dar a conocer más el proyecto OWISAM en la comunidad de seguridad informática de habla hispana, porque aunque reconocidos blogs y foros de seguridad, como SecurityByDefault y SeguridadWireless, han hablado de la iniciativa, la repercusión ha sido bastante pobre y un proyecto de este tipo no merece pasar desapercibido.
Espero que este post acerca de OWISAM Open Wireless Security Assessment Methodology haya sido de todo tu interés.
Deja tu opinión sobre la iniciativa y si pruebas el driver con otra tarjeta o software no olvides contarnos cómo te fue.
¿Necesitas evaluar la seguridad de tus redes inalámbricas? En DragonJAR realizamos auditorías y pruebas de penetración que ayudan a las organizaciones a identificar y corregir vulnerabilidades antes de que sean explotadas. Solicita una cotización aquí.

