
En el ámbito de ataque a los bancos, seguramente los usuarios se percaten mas de los ataques por troyanos bancarios (ataques por software). En ese ámbito, el usuario queda infectado, bien por una conexión con un Exploit kit o bien porque le llega al usuario un correo con el malware adjuntado.
En la imagen podríamos ver el proceso de infección para el usuario:
Tabla de Contenido
Actualización 2026: doce años después, el fraude en cajeros sigue evolucionando
Este artículo se publicó en 2014, cuando el fraude en cajeros automáticos se explicaba sobre todo con dos vectores: el malware que rascaba la memoria en busca de datos de tarjetas y los skimmers físicos colocados sobre el lector. Aquellas técnicas fueron la punta de lanza de una década de evolución, no el final del problema.
Con el paso de los años, la clonación clásica de banda magnética perdió terreno gracias a la adopción masiva del chip EMV, que hizo mucho más difícil reutilizar los datos copiados por un skimmer tradicional. Los grupos criminales respondieron desplazando sus esfuerzos hacia otros frentes: el malware diseñado específicamente para cajeros (conocido como jackpotting, que ordena a la máquina dispensar efectivo), los dispositivos ultrafinos de shimming que intentan interceptar datos del chip, y los ataques lógicos que requieren acceso físico al equipo o complicidad interna.
Del lado defensivo, la industria también maduró: lectores con sensores anti-skimming, comunicaciones cifradas entre el cajero y el banco, listas blancas de software que impiden ejecutar programas no autorizados en la máquina y sistemas de monitoreo que detectan patrones anómalos de dispensación. El fraude en ATMs no desapareció, pero cambió de forma: hoy es menos el dispositivo casero pegado al lector y más la operación organizada que combina acceso físico, malware y blanqueo de efectivo.
Lo que sí permanece intacto desde 2014 es la lección central de este artículo: el eslabón más atacado sigue siendo la interacción entre el usuario, el dispositivo físico y el software que corre dentro del cajero. Entender esos tres frentes es la base de cualquier defensa seria.
- El usuario visita una página y se carga un frame HTML.
- El frame trae una función de detección de plugin, que se encargará de detectar versiones de Software.
- Una vez se detecta la versión de plugin si el Exploit kit tiene un exploit para la versión detectada, el usuario quedará infectado.
- Si el usuario queda infectado, se infectará con una muestra de malware bancario o un ransomware, por ejemplo.
Pero hoy no hablaremos de los troyanos bancarios ni los Exploit kits, sino de los ataques a cajeros. En este caso es la entidad bancaria la que queda afectada por los ataques.
De ataques hay diversos, uno de ellos por ejemplo es infectar el cajero con un malware que lo que haga es buscar tarjetas de crédito en el sistema. Un ejemplo de esto son los Dump Memory Grabber
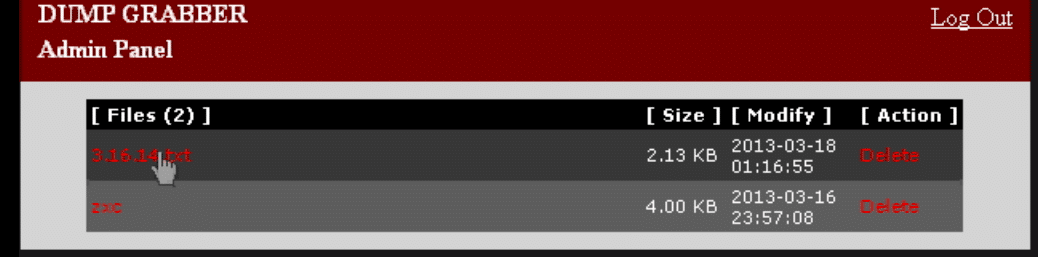
Este malware lo que hará es buscar en la memoria RAM tarjetas de crédito. La imagen es de un panel donde se pueden encontrar archivos de texto con los números de tarjeta.
Estos ataques, se basan en ataques de Software, pero hay otros ataques que también se aplican a ATM. Estoy hablando del uso de Skimmers, que lo que hará será copiar la banda de las tarjetas que se usan en la banca.
Los Skimmer, pasan desapercibidos a los usuarios, un ejemplo en una imagen:
Como veis se colocará el Skimmer, encima del cajero. sustituyendo el original.
Otra imagen donde se aprecia el Skimmer extraído:
Hemos podido ver dos escenarios de ataques disponibles. Ataques por Software y ataques por hardware, en la siguiente entrega, veremos uno de los ataques más recientes que ha habido en cajeros y otros tipos de ataque en ATM.
Cómo reducir el riesgo: una mirada defensiva
Aunque la mayor parte de la protección recae en las entidades bancarias, como usuario hay hábitos sencillos que reducen la exposición al fraude en cajeros:
- Inspecciona el cajero antes de usarlo: el lector de tarjetas, el teclado y la ranura de dispensación deben sentirse firmes y bien integrados. Cualquier pieza suelta, abultada o de color distinto al resto del equipo es motivo para no usarlo y avisar al banco.
- Protege tu PIN siempre: cúbrelo con la mano al digitarlo, incluso si no ves a nadie cerca. Las cámaras ocultas siguen siendo una técnica vigente.
- Prefiere cajeros en interiores: los ubicados dentro de sucursales o centros comerciales, con cámaras de seguridad y tránsito de personas, son menos atractivos para la instalación de dispositivos fraudulentos.
- Revisa tus movimientos con frecuencia: la banca en línea y las alertas por SMS o aplicación permiten detectar cargos no reconocidos a tiempo. Reporta de inmediato cualquier anomalía a tu entidad.
- Desconfía de «ayudas» de extraños: si alguien se ofrece a ayudarte en el cajero o te distrae mientras operas, cancela la operación, retira tu tarjeta y aléjate.
Y desde el punto de vista organizacional, las lecciones son las mismas que en 2014 pero con herramientas actuales: endurecer físicamente los equipos, mantener el software del cajero actualizado y restringido, cifrar las comunicaciones y monitorear las transacciones en busca de patrones anómalos. La seguridad de un cajero es un problema de capas, no de una sola medida.
¿Necesitas evaluar la seguridad de tu infraestructura? En DragonJAR realizamos auditorías y pruebas de penetración que ayudan a las organizaciones a identificar y corregir vulnerabilidades antes de que sean explotadas. Solicita una cotización aquí.

