
Con la cantidad de servicios que están saliendo a la luz para el análisis de malware, está cada vez más claro, que cada vez más la gente desea usar este tipo de servicios, Estos servicios de análisis son llevados a cabo tanto por organizaciones (Universidades, centros de investigación) como empresas, no solo casas de antivirus sino empresas de seguridad informática, para ello el Mobile Malware Analysis sandbox es de gran interés.
Hay pocas organizaciones que entreguen un servicio a la comunidad y está claro que las organizaciones o entidades que ofrecen este tipo de servicios su valor añadido son los samples que almacenan y que usan luego para sus investigaciones.
Tabla de Contenido
Navegando me he encontrado con otro servicio que ofrece hacer análisis de malware, se trata de Mobile Malware Analysis, este servicio no tiene todavía mucha información en la web, ya que si miramos el about de la web:
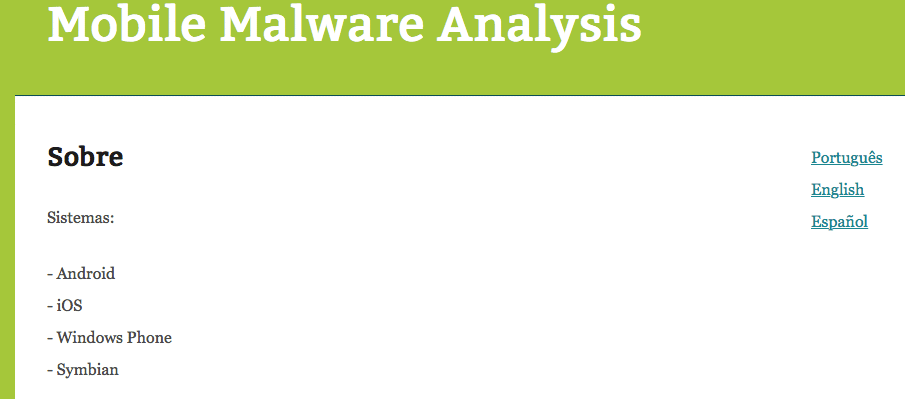
Mobile Malware Analysis sandbox como funciona
Al parecer el sistema analizaría malware para todas las plataformas, vamos a ver que tal funciona:
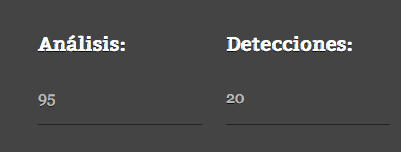
El servicio es relativamente nuevo, puesto que todavía no hay muchos análisis al respecto.
Mediante un wizard, subiremos un archivo para verlo

Vaya… la primera vez que voy a subir el archivo, como no tiene extensión hay un bonito Full Path Disclosure
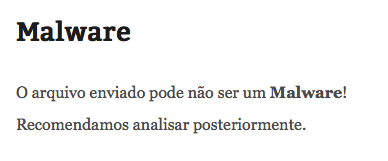
Mobile Malware Analysis sandbox con una muestra de Malware
El sistema detecta que, evidentemente se trata de una muestra de malware, pero no nos da ninguna información sobre ella. Por lo tanto desconocemos que sistema usan por detrás para detectar que la muestra es maliciosa.
El servicio, acaba de salir y aún está muy verde, pero esperamos que vayan añadiendo más funcionalidades con el tiempo.
Actualización 2026: el servicio original ya no opera; el panorama cambió por completo
El servicio «Mobile Malware Analysis» que describe este artículo (mobilemalware.com.br) era en 2014 un proyecto recién nacido y «muy verde», como reconoce el propio texto. Más de una década después no muestra actividad pública vigente: el artículo queda como testimonio de una época en la que aparecían sandboxes en línea para malware móvil casi cada mes —Andrubis, CopperDroid, SandDroid y otros nombres que circularon entre 2012 y 2014— y la mayoría de ellos ya no operan.
Lo que sí existe y está verificado en 2026:
- VirusTotal (virustotal.com): permite subir archivos —incluidos APK de Android— para analizarlos con decenas de motores antivirus y consultar informes de comportamiento; su API está documentada en developers.virustotal.com.
- ANY.RUN (any.run): sandbox interactiva en la nube que añadió soporte de Android para detonar APK en una máquina virtual que replica un dispositivo real, con mapeo MITRE ATT&CK e indicadores de compromiso en sus reportes.
- Joe Sandbox (joesandbox.com): plataforma de análisis automatizado con analizador móvil para APK en Android, con reportes descargables en HTML, PDF y PCAP en su edición comunitaria.
Advertencia práctica: las ediciones gratuitas y comunitarias de estos servicios comparten las muestras con la comunidad. No suba a una sandbox pública ningún archivo sensible o propiedad de un cliente.
Seguiremos el proyecto muy de cerca.
[+]https://www.mobilemalware.com.br/analysis/
Cómo elegir una sandbox de malware móvil en 2026
Antes de subir una muestra, conviene decidir qué tipo de análisis necesita:
- Análisis estático vs. dinámico: VirusTotal responde en segundos con veredictos multi-motor y metadatos; una sandbox como ANY.RUN o Joe Sandbox ejecuta la muestra y muestra su comportamiento real (procesos, conexiones de red, archivos creados). Son complementarios, no excluyentes.
- Interactividad: si el malware necesita interacción (toques, permisos, navegación) para desplegar su carga, una sandbox interactiva le permite provocarlo manualmente; si busca triaje rápido y automatizado, basta un análisis automático.
- Profundidad del reporte: revise qué entrega cada plataforma: mapeo a MITRE ATT&CK, IOCs extraídos, capturas de tráfico (PCAP) y formatos exportables. Eso determina si el reporte sirve para alimentar reglas de detección en su SIEM o solo como veredicto puntual.
- Privacidad: para muestras de clientes o incidentes en curso, use siempre la edición privada o empresarial; las versiones gratuitas publican la muestra.
Y una nota de método que no ha cambiado desde 2014: ninguna sandbox sustituye el criterio del analista. Un veredicto «limpio» en un multi-motor no garantiza que el archivo sea benigno; el análisis dinámico en un entorno controlado sigue siendo la prueba definitiva.
¿Necesita analizar la seguridad de sus aplicaciones móviles antes de publicarlas o contratar una? DragonJAR realiza auditorías de seguridad y Pentesting sobre aplicaciones móviles, infraestructura y aplicaciones web. Solicite una evaluación de seguridad.

