
Los ataques entre instituciones, gobiernos, países, empresas cada vez son mas claros. La ciberguerra es algo que siempre ha estado presente pero que es hasta no hace poco tiempo que se está expresando públicamente.
Actualización 2026: este artículo es un archivo histórico
Este artículo documenta una investigación real publicada en mayo de 2013 por Norman Shark bajo el nombre «Operation Hangover». El reporte describía una infraestructura de ciberespionaje de origen presuntamente indio, activa al menos desde septiembre de 2010, que utilizaba spear-phishing con adjuntos maliciosos para infiltrar empresas, gobiernos y organizaciones políticas de varios países. El caso llegó a la luz cuando la teleco noruega Telenor denunció una intrusión en sus sistemas.
Tabla de Contenido
El artículo original incluye un trabajo propio de la época: el autor descargó los indicadores del informe de Norman (239 IP y 595 dominios) y verificó cuántos seguían activos semanas después de la publicación (116 IP y 376 dominios). Esa práctica —validar en vivo la infraestructura expuesta en un reporte— sigue siendo la base de la investigación de amenazas hoy.
¿Qué pasó con Norman después? En noviembre de 2014, AVG Technologies adquirió Norman Safeground, la firma noruega autora del reporte; dos años más tarde, Avast absorbió a AVG. Los enlaces originales del informe (enterprise.norman.com) ya no operan. Este artículo se conserva como testimonio de una de las operaciones de ciberespionaje más documentadas de su época.
Norman ha liberado un report sobre una investigación que ha realizado durante mas de un mes.
He estado leyendo el report y he querido compartirlo aquí en la comunidad DragonJAR.
La historia empieza cuando la empresa Telenor avisa de que han sufrido una intrusión en sus instalaciones. Norman empieza la investigación y descubren patrones de ataques. La infraestructura detectada en la investigación pertenece presuntamente a India. Con las evidencias que obtienen persiguen las pistas que van encontrando y descubren que los atacantes no son muy buenos escondiendo sus pruebas. Estirando del hilo de las pruebas encontradas encontraron directorios accesibles con la información que habían robado entre otras cosas.
El espionaje industrial, parece uno de los objetivos, ESET publicó información sobre ello => https://www.welivesecurity.com/2013/05/16/targeted-threat-pakistan-india/
F-Secure publicó una entrada sobre Spyware para MAC que encontraron en el evento del Oslo freedom forum, han encontrado relación entre ambos casos por el mismo developer, mismo Apple iD etc..=> https://www.f-secure.com/weblog/archives/00002554.html
Los países que han sufrido los ataques han sido diversos, entre ellos países Bajos, Pakistán, EE.UU., Irán, China, Taiwán, Tailandia, Jordania, Indonesia, Reino Unido, Alemania, Austria, Polonia, Rumania etc..
Para conseguir infectar a los usuarios se han usado los clásicos ataques de Spear Phishing via email. Los adjuntos que había en los correos explotaban los siguientes CVE: CVE-2012-0158, CVE-2010-3333, CVE-2012-0422 CVE-2012
En el informe encontraron una infraestructura muy grande en la que operaban, mas de 600 dominios. Incluso mientras realizaban el informe. Han proporcionado un mapa con los C&C e infraestructura en general:
En el informe han colocado los dominios, ip’s y MD5 relacionados con el caso, he decidido investigar que parte de la infraestructura todavía seguía viva.
IP’s que había en el informe de Norman:
seifreed@hl20:~/server$ wc -l ips.txt
239 ips.txt
¿Cuantas de estas IP’s siguen activas?
seifreed@hl20:~/server$ wc -l ips_up.txt
116 ips_up.txt
Dominios que había en el informe de Norman:
seifreed@hl20:~/server$ wc -l blacklist_domains.txt
595 blacklist_domains.txt
¿Cuantos de estos dominios siguen activos?
seifreed@hl20:~/server$ wc -l host_alive_with_ips.txt
376 host_alive_with_ips.txt
Dominios e IP’s activas
Con tal de hacer un poco el seguimiento de la infraestructura presentada en el informe de Norman, comprobé cuales de esos dominios todavía resolvían y que procedencia tenían.
Dominios.
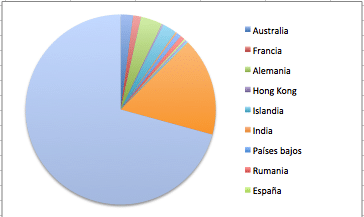
En el informe de Norman existían 595 dominios, cuando he realizado la investigación habían 376 dominios activos. He realizado un gráfico con los resultados obtenidos.
IP’s
En el informe de Norman habían reportado 239 ip’s relacionadas con el caso. Después de la revisión por mi parte he encontrado 116 Ip’s activas. He realizado un gráfico de la procedencia de estas IP’s
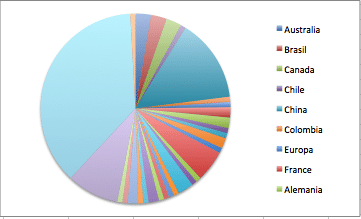
Como veis la infraestructura detectada por Norman permanece todavía activa y es que el trabajo por parte de los CSIRT e ISP para el cierre de estas IP’s y dominios maliciosos no siempre es tan rápido como ellos querrían.
Operation Hangover y la era moderna de la inteligencia de amenazas
Lo que en 2013 se leía como una operación singular es hoy una pieza clásica en la historia de los APT: actores privados con gestión profesional de proyecto, cientos de dominios de comando y control y víctimas repartidas entre Asia, Medio Oriente, Europa y América. Norman ya advertía entonces que no había evidencia directa de patrocinio estatal, una distinción que la atribución moderna sigue exigiendo con rigor.
El panorama cambió en una dirección: donde en 2013 un investigador descargaba listas de IP y las probaba a mano, hoy los indicadores de compromiso se comparten en plataformas de threat intelligence y se consumen automáticamente en firewalls y SIEM. El spear-phishing con adjuntos que explotan vulnerabilidades conocidas —sin días cero, como ya señalaba el reporte— sigue siendo el vector inicial más común del espionaje dirigido.
Para América Latina, la lección vigente es que ninguna organización está demasiado lejos para ser objetivo colateral: las operaciones de espionaje industrial no distinguen por geografía. Entender cómo se investiga una campaña, como documenta este artículo, sigue siendo formación valiosa para cualquier equipo de seguridad.
Para ver los reportes de Norman, podemos visitar
Informe ejecutivo => Norman HangOver report (Executive Summary)
Informe de la infraestructura => Unveiling an Indian Cyberattack Infrastructure
Apéndices del informe => Unveiling an Indian Cyberattack Infrastructure (Appendixes)
¿Su empresa podría ser objetivo de una campaña de espionaje?
Las operaciones como la descrita en este reporte no buscan solo gobiernos: buscan empresas con información valiosa. En DragonJAR ayudamos a organizaciones en Colombia y Latinoamérica a detectar intrusiones, endurecer su superficie de ataque y responder ante incidentes con metodología de Pentesting profesional. Conozca nuestros servicios de seguridad informática y ponga a prueba sus defensas antes de que lo haga un atacante real.

