
Hace poco tuve la fortuna de recibir por parte de sus autores, una copia de «Ethical Hacking – Un enfoque metodológico para profesionales», un libro que fácilmente puede convertirse en un referente para quienes desean convertirse en auditores en seguridad, donde se expone metódicamente cuales son las tareas de un auditor, las fases de su trabajo y como llevarlas a cabo.
El hacking ético ha adquirido una importancia creciente en los últimos años ante el rápido aumento de los casos de ciberdelincuencia. Cada vez más empresas, organizaciones e instituciones buscan expertos en ciberseguridad que puedan testar su propio concepto de seguridad actuando como atacantes reales.
Tabla de Contenido
El libro aquí presentado contiene todo lo relacionado Ethical Hacking. ideal para aquellos que gustan de auditorias informáticas.
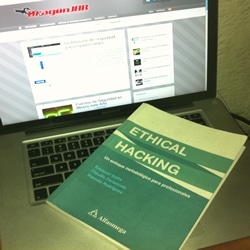
Ethical Hacking – Un enfoque metodológico para profesionales autores destacados
El trabajo de sus autores Ezequiel Sallis, Claudio Caracciolo y Marcelo Rodríguez, ha sido bastante bueno, ya que lograron condensar en 135 páginas la esencia del trabajo realizado por un auditor en seguridad.
Este es un libro de agradable lectura, fácil comprensión y en nuestro idioma, lo que lo convierte en un candidato más para ocupar un espacio en la biblioteca de cualquier auditor o entusiasta de la seguridad informática.
Objetivos del Ethical Hacking
El objetivo del ethical hacking es descubrir las deficiencias de los sistemas e infraestructuras digitales, como, por ejemplo:
- Los errores de software
- Evaluar los riesgos de seguridad
- Participar de manera constructiva en la corrección de los fallos de seguridad descubiertos.
Qué ordena un enfoque metodológico
La diferencia entre probar herramientas sueltas y hacer una auditoría está en el método. Un enfoque metodológico ordena el trabajo en fases que se repiten en cada encargo: definir el alcance y la autorización por escrito antes de tocar nada; reconocer qué existe y qué expone el objetivo; escanear y enumerar servicios y versiones; probar vulnerabilidades de forma controlada, sin romper lo que se audita; documentar cada hallazgo con evidencia reproducible; y cerrar con un informe que priorice por riesgo y diga cómo corregir. Ese orden es lo que permite que otro auditor repita el trabajo y llegue a las mismas conclusiones, y lo que separa una prueba profesional de una exploración sin rumbo.
Cómo aprovechar este libro hoy
Las herramientas y las versiones concretas de 2011 cambiaron, y ningún libro de esa época puede ser una guía de comandos vigente. Lo que no cambió es el método: alcance, autorización, fases, evidencia y reporte. Léelo por eso, por el orden del trabajo del auditor, y complementa cada fase con la documentación actual de las herramientas que uses hoy. Si un ejemplo concreto ya no corre en tu entorno, el valor está en entender qué buscaba ese ejemplo y con qué herramienta actual se busca lo mismo, en tu laboratorio o en un sistema autorizado.
Editorial Alfaomega o librería donde obtener el libro
Desde la Comunidad DragonJAR, les recomendamos leer este libro, pueden conseguirlo en cualquier librería que distribuya a la editorial Alfaomega o comprarlo en la librería cúspide online (para Argentina).
Adquiéralo y disfruta de todo su contenido.
Una información de invaluable riqueza para quienes somos amantes de la seguridad y estamos enfocados en realizar una auditoria de gran calidad en las organizaciones.
También puede ser de todo tu interés – https://www.dragonjar.org/ethical-hacker-quiz.xhtml

