
De los diferentes tipos de malware que existen hoy en día, supongo que de cara al usuario y a las empresas lo que mas les puede dañar son los troyanos bancarios y los Ransomware, los primeros por el hecho de atacar la banca electrónica y ejecutar operaciones en nombre de la persona infectada, y los segundos porque te «roba» archivos y te pide un rescate por ellos, hoy vengo a hablaros de un Ransomware, su nombre es Cryptolocker y lleve ya tiempo atacando a los usuarios.
Actualización 2026: CryptoLocker murió en 2014; el ransomware que la sucedió es más peligroso
Este artículo es una pieza histórica y conviene leerlo como tal. El CryptoLocker descrito aquí fue desmantelado en la Operación Tovar (junio de 2014), una acción conjunta del FBI y Europol que derribó la infraestructura Gameover Zeus sobre la que operaba. La familia CryptoLocker, como tal, desapareció hace más de una década: la muestra, los asuntos de correo y la lista de extensiones que se analizan a continuación son un retrato fiel de 2013-2014, no una amenaza activa.
Tabla de Contenido
Lo que sigue plenamente vigente es el método de entrada que describe el artículo: correo electrónico con ingeniería social y un adjunto que actúa como dropper para descargar la carga maliciosa. Ese vector no ha cambiado; sigue siendo la puerta principal del ransomware moderno, solo que con señuelos actualizados y documentos o enlaces maliciosos en lugar del ejecutable disfrazado de la época.
Lo que cambió es la escala del daño. El ransomware evolucionó a un modelo de ransomware como servicio (RaaS), con doble y triple extorsión: ya no solo cifran los archivos, también roban los datos para amenazar con publicarlos y presionan a clientes y socios de la víctima. Además, los operadores actuales atacan primero las copias de seguridad y se mueven lateralmente por la red antes de activar el cifrado, buscando comprometer la organización completa y no solo un equipo. Pagar el rescate, además, nunca garantizó la recuperación de los datos.
Cryptolocker método de entrada
Normalmente el malware suele ir en correos electrónicos con adjuntos. En estos correos ellos incluyen un mensaje normalmente incluyendo técnicas de ingeniería social en las que instan al usuario a que abra el adjunto del correo. Un ejemplo podría ser un correo de este tipo: 
Correos de FedEX
Estos correos de FedEX son ya muy conocidos en casos de infección de malware. Algunos asuntos de correo electrónico que están relacionados con esta campaña.
- USPS – Your package is available for pickup (Parcel 173145820507)
- FW: Invoice <random number>
- ADP payroll: Account Charge Alert
- Important – attached form
- FW: Last Month Remit
- McAfee Always On Protection Reactivation
- Scanned Image from a Xerox WorkCentre
- Annual Form – Authorization to Use Privately Owned Vehicle on State Business
- Fwd: IMG01041_6706015_m.zip
- My resume
- New Voicemail Message
- Important – New Outlook Settings
- Scan Data
- New contract agreement.
- Important Notice – Incoming Money Transfer
- Notice of underreported income
- Payment Overdue – Please respond
- FW: Check copy
- Payroll Invoice
- USBANK
- Symantec Endpoint Protection: Important System Update – requires immediate action
Cryptolocker y el adjunto del correo
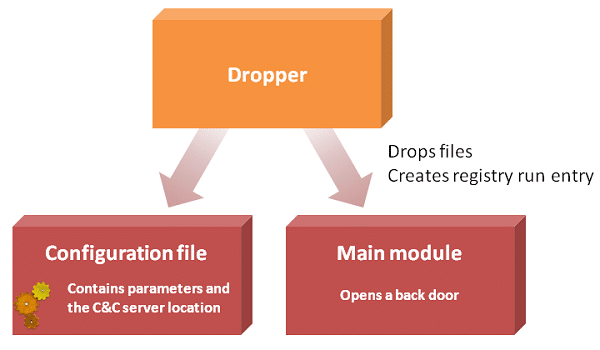
El adjunto del correo no tiene que contener el malware persé sino que puede ser que sea un dropper que baje el ransomware de Cryptolocker. Esto es debido a que pueden que hayan usado un Dropper sin detección por parte de los AV’s. Con esta imagen, queda clara la función del Dropper. Los ransomware normalmente cifran todo el disco duro o buscan ciertas extensiones para cifrar por ejemplo fotografías, que es algo que puede llegar a hacer mucho daño, o documentos de office o archivos con ciertos nombres incluso.
Extensiones que busca el Cryptolocker
En el caso de Cryptolocker buscará las siguientes extensiones: *.odt, *.ods, *.odp, *.odm, *.odc, *.odb, *.doc, *.docx, *.docm, *.wps, *.xls, *.xlsx, *.xlsm, *.xlsb, *.xlk, *.ppt, *.pptx, *.pptm, *.mdb, *.accdb, *.pst, *.dwg, *.dxf, *.dxg, *.wpd, *.rtf, *.wb2, *.mdf, *.dbf, *.psd, *.pdd, *.pdf, *.eps, *.ai, *.indd, *.cdr, *.jpg, *.jpe, img_*.jpg, *.dng, *.3fr, *.arw, *.srf, *.sr2, *.bay, *.crw, *.cr2, *.dcr, *.kdc, *.erf, *.mef, *.mrw, *.nef, *.nrw, *.orf, *.raf, *.raw, *.rwl, *.rw2, *.r3d, *.ptx, *.pef, *.srw, *.x3f, *.der, *.cer, *.crt, *.pem, *.pfx, *.p12, *.p7b, *.p7c.
Como veis, no son pocas.
Actualización 2026: lecciones de CryptoLocker que siguen salvando empresas
Si algo nos dejó la era de CryptoLocker, fue el manual básico de defensa contra el ransomware, que sigue siendo válido con ajustes:
- Copias de seguridad 3-2-1 probadas y aisladas: tres copias, en dos medios distintos, una fuera de la red o fuera de línea. Y lo más importante: probar la restauración periódicamente, porque un backup que nunca se probó es solo una esperanza.
- Filtrado de correo y disciplina con los adjuntos: bloquear adjuntos ejecutables y sospechosos en la puerta de correo, y no abrir archivos no solicitados por más legítimo que parezca el remitente.
- Parches y segmentación de red: mantener los sistemas actualizados y dividir la red en segmentos frena la propagación lateral que los operadores modernos usan antes de cifrar.
- Plan de respuesta a incidentes: saber de antemano quién decide, a quién se llama y qué se desconecta en las primeras horas marca la diferencia entre un incidente contenido y una organización paralizada.
En 2014 el consejo era «no pagues el rescate y mantén copias de seguridad»; en 2026 sigue siendo el mismo consejo, solo que ahora hay redes enteras en juego en lugar de un disco duro. La lección de CryptoLocker no caducó: se volvió más urgente.
Infección
Cuando quedas infectado por Cryptolocker, esto es lo que nos aparece por pantalla:
Aquí nos informa de lo que tendremos que hacer si queremos recuperar los archivos.
También nos dejará un archivo de texto con las instrucciones
En el siguiente artículo, veremos más detalles de la muestra.
¿Tu empresa sobreviviría a un ataque de ransomware? En DragonJAR realizamos auditorías de seguridad y pruebas de penetración que evalúan tu exposición real ante ransomware e intrusiones, con informe técnico accionable y plan de remediación. Solicita una cotización aquí.

