
Está claro que quien sabe usar la tecnología de los buscadores es alguien codiciado en ámbitos como la auditoría, el ecrime, intel etc.
Los buscadores como Google, Bing, que usamos en nuestro quehacer diario para buscar aquellas páginas de recetas, aquella página de películas online, no necesitan de manos expertas para hacer esas búsquedas. En cambio, si queremos encontrar cosas como directory listing, versiones de servidor, de software, archivos como contraseñas, bases de datos, filtrar por dominio etc… Necesitaremos de operadores o páginas que se encarguen de hacer ese tipo de búsquedas ya que indexan el contenido.
Tabla de Contenido
Una de las cosas que deberemos de hacer es mirar manuales como el de la NSA, que tienen colgado en un sitio, web, son más de 300 páginas para poder aprender a buscar. El manual lo podemos descargar de aquí:
El manual es muy interesante, hay muchos servicios de búsqueda que os aseguro que no conocéis.
Los operadores siguen funcionando: lo que cambió desde 2013
La buena noticia es que el núcleo de la técnica que describe este artículo sigue vigente: los operadores avanzados de búsqueda como site:, filetype: / ext:, inurl:, intitle:, intext: y las combinaciones con comillas, OR y el signo menos continúan funcionando en Google en 2026, según las guías actualizadas de operadores. Con ellos todavía se pueden detectar listados de directorios, versiones de servidor expuestas, archivos sensibles indexados y filtraciones de dominios específicos, exactamente como se explica arriba.
Lo que sí cambió es la superficie: Google ha retirado varios operadores con los años. Entre los más relevantes para el uso forense y de auditoría: cache: fue eliminado a principios de 2024 (para ver versiones antiguas de una página hay que recurrir al Internet Archive Wayback Machine), link: e info: dejaron de funcionar en 2017, phonebook: en 2010, el + de coincidencia exacta en 2011 (reemplazado por las comillas) y el ~ de sinónimos en 2013. Otros, como inanchor:, loc: o daterange:, son hoy poco fiables. Si usas una lista antigua de operadores, conviene revalidar cada uno antes de confiar en él.
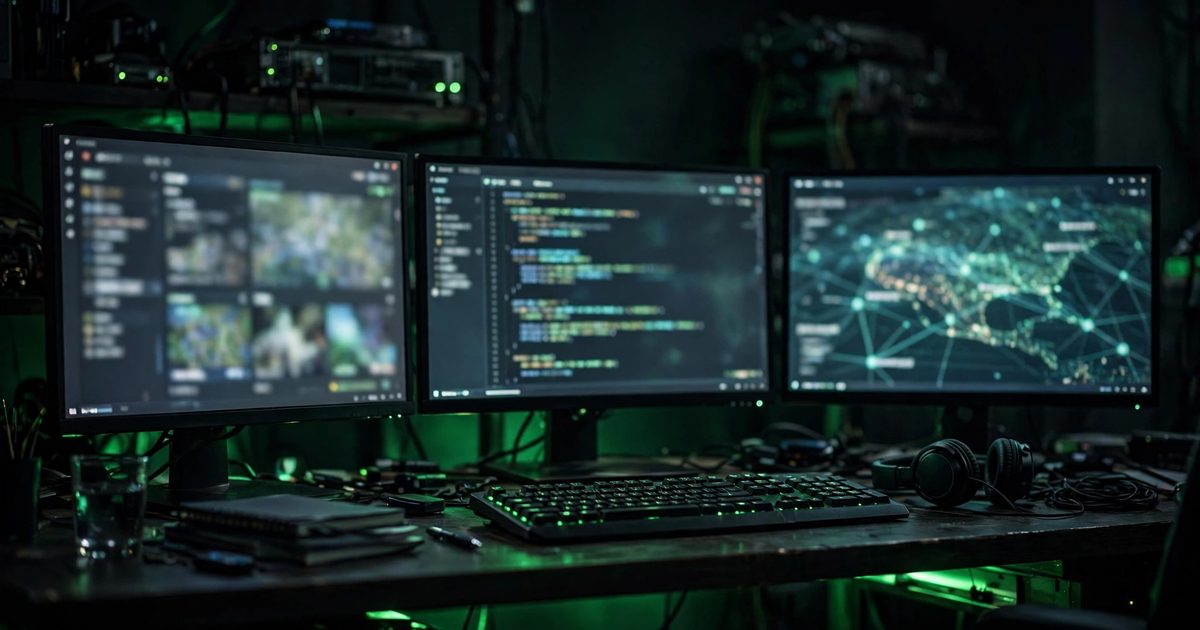
Mas imágenes del manual:
Además de empaparte de este manual de la NSA, conviene pegarle un vistazo al trabajo que realiza la gente de Bishop Fox.
Esta gente provee un software que nos ayudará en el tema de hacking con buscadores.
Además de estos dos excelentes recursos que os doy, siempre podemos recurrir al tema de los DORKS.
Estado actual de los recursos citados: GHDB, Bishop Fox y el manual de la NSA
Los recursos que menciona el artículo original no solo siguen existiendo, sino que se consolidaron. La Google Hacking Database (GHDB) que nació del trabajo de Johnny Long en 2004 es hoy mantenida por OffSec dentro de Exploit-DB, como un catálogo comunitario de miles de dorks organizados por tipo de exposición (directorios sensibles, archivos con credenciales, portales de administración, mensajes de error). Y el proyecto de Bishop Fox al que se refiere el texto es SearchDiggity, cuyo conjunto de diccionarios —incluida la GHDB «reborn»— sigue siendo la referencia en la comunidad de pruebas de penetración.
Un matiz importante con criterio profesional: ejecutar una búsqueda con un dork no es en sí mismo una infracción, pero el uso responsable exige probar únicamente contra activos propios o con autorización escrita, no descargar ni redistribuir datos sensibles ajenos y practicar la divulgación responsable cuando se encuentre información expuesta. El «hacker de las búsquedas» de 2013 es hoy una pieza estándar del reconocimiento OSINT en cualquier auditoría seria: la diferencia está en la autorización, no en la técnica.
Un ejemplo es la web de Exploit-DB en la que podremos encontrar dorks para lo que queramos.
Conviértete en un hacker de las búsquedas.
¿Tu organización tiene fugas de información en los buscadores?
Una auditoría de seguridad profesional incluye revisar qué expone tu infraestructura en los motores de búsqueda antes de que lo encuentren los atacantes. En DragonJAR realizamos auditorías de seguridad informática y pruebas de penetración que cubren la superficie de ataque completa, incluida la exposición en buscadores y el reconocimiento OSINT. Conoce nuestros servicios de seguridad informática.

