
Es para mi un placer presentarles la Nueva Versión del NSEarch (Nmap Script Engine Search), un script que en su corto periodo de vida ha tenido una gran acogida, tanto de profesionales latinos como anglosajones. NSEarch es una herramienta que se lanzó hace poco más de un mes «click aquí para ver noticia de lanzamiento«, en esta nueva versión «v0.4», se han adicionado nuevas características:
Nueva Versión del NSEarch (Nmap Script Engine Search) Internacionalización (i18n)
En esta versión es posible imprimir los mensajes de ayuda o informativos, en diferentes idiomas(Español, Ingles), nuevos idiomas en futuras versiones, si deseas colaborar con nuevos idiomas o contribuir en los actuales no dudes en contactarnos.
Tabla de Contenido
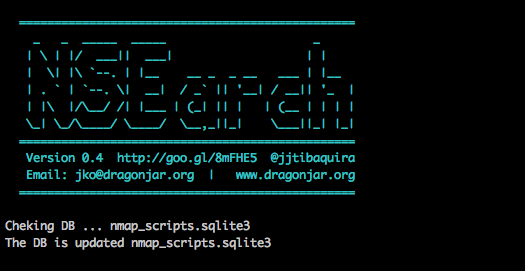
Actualización Automatica de la base de datos de Scripts
Cada que la herramienta sea usada, esta verificará si el archivo oficial de scripts de nmap (scripts.db) a cambiando y de ser así automáticamente adicionará a la base de datos los nuevos scripts y removerá los que sean necesarios.
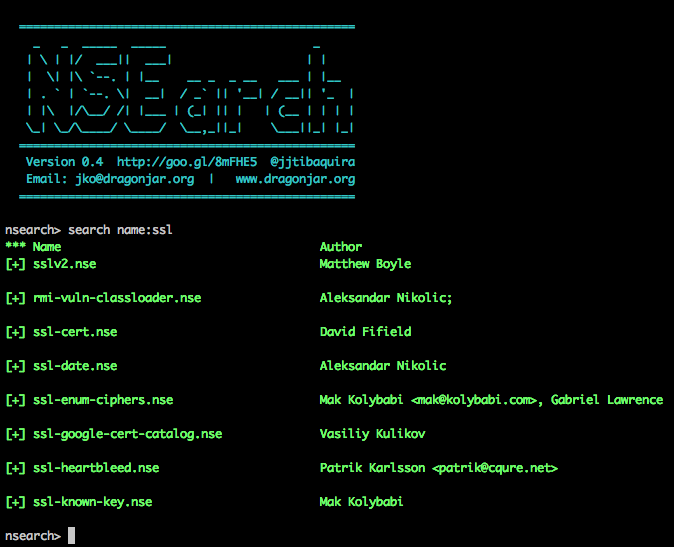
Consulta por medio del Autor del Script
En esta versión ya es posible hacer búsquedas de los scripts usando como referente el nombre del autor del script, también se pueden hacer combinaciones usando los filtros existentes (name, category, author)
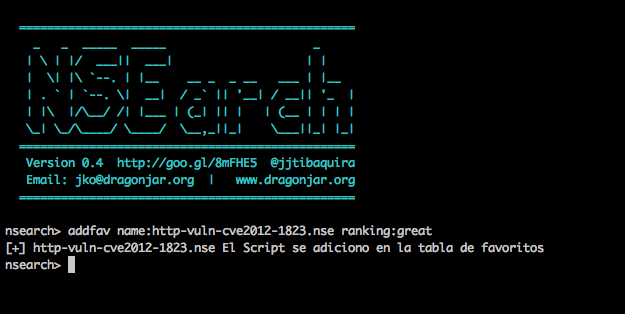
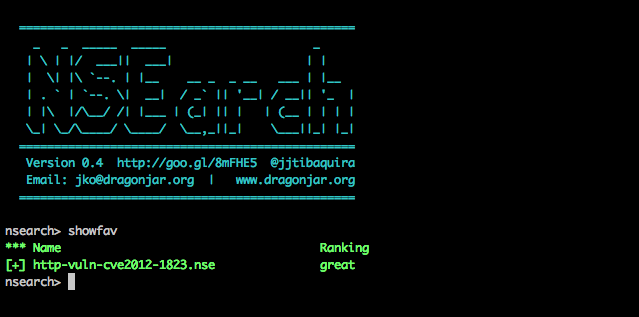
Opción de Scripts Favoritos
Es posible establecer cuales de los scripts son nuestros favoritos dandole una valoración (ranking), los valores del ranking son establecidos por el usuario a gusto, se pueden adicionar, modificar, listar y eliminar de la lista.
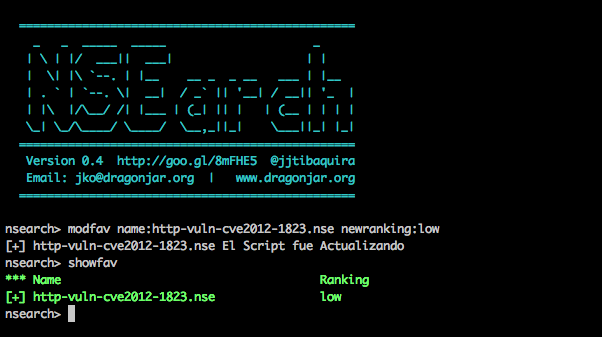
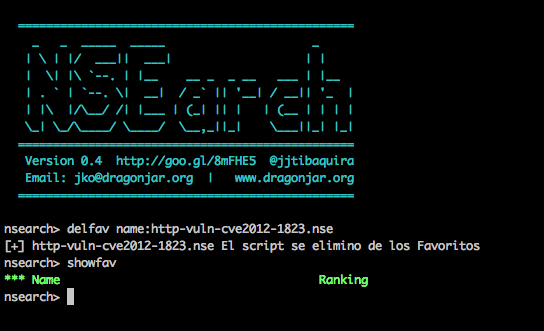
Salida de las Consultas más Amigables en Nueva Versión del NSEarch (Nmap Script Engine Search)
La nueva versión, cuenta con salidas mas amigables y organizadas para las consultas de los scripts
Script de Instalación Debian(Ubuntu-Kali), RHEL(CentOS), OSX
En sus primeras versiones el script de instalación install.sh, solo contaba con soporte para Debian(Ubuntu), en esta version también cuenta con soporte para RHEL(CentOS) y OSX
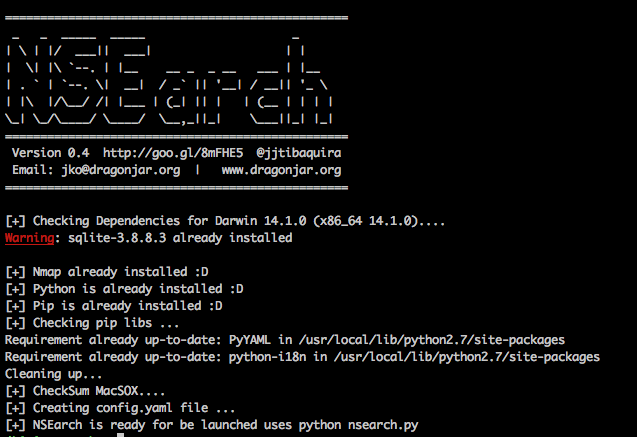
Soporte para Debian(Ubuntu-Kali), RHEL(CentOS), OSX en Nueva Versión del NSEarch (Nmap Script Engine Search)
Apesar de que no se tenga un script de instalación automática para todas las versiones de UNIX, NSEarch funciona correctamente en.
- Debian
- Ubuntu
- Kali
- CentOS
- MacOSX
El Sitio oficial del proyecto es NSEarch
[box type=»download»] DESCARGA DEL NSEARCH (NMAP SCRIPT ENGINE SEARCH)[/box]
Buscar scripts NSE en 2026: el fin de NSEarch y sus reemplazos nativos
Dicho sin rodeos: NSEarch está abandonado. Su repositorio (<a href=»https://github.com/jtibaquira/nsearch»>jtibaquira/nsearch</a>, licencia Apache 2.0) no recibe commits desde julio de 2018; la «nueva versión» v0.4 que anuncia este artículo fue, en la práctica, su techo funcional. El wrapper en Lua sobre `scripts.db` con base SQLite, internacionalización y ranking de favoritos quedó congelado cuando Nmap apenas traía unos 470 scripts. No lo instales hoy: una herramienta de búsqueda con una base desactualizada te esconde scripts que sí existen y te muestra una foto de 2015 del ecosistema.
La buena noticia es que el wrapper dejó de ser necesario: el propio Nmap cubre el flujo de búsqueda de extremo a extremo. `nmap –script-help <nombre>` muestra la documentación de uno o varios scripts; `nmap –script=<categoría>` selecciona por categoría (`vuln`, `discovery`, `auth`, `brute`, entre otras); y `nmap –script-updatedb` reconstruye el índice `scripts.db` después de agregar scripts manualmente. Para explorar con calma, la referencia canónica es <a href=»https://nmap.org/nsedoc/»>NSEDoc</a>, la documentación oficial de cada script —categorías, argumentos y ejemplos— generada desde el repositorio oficial <a href=»https://github.com/nmap/nmap/tree/master/scripts»>nmap/nmap/scripts</a>. En disco, `/usr/share/nmap/scripts/` (Linux/macOS) sigue siendo la fuente local de verdad.
La escala también cambió: la distribución estándar trae hoy más de 600 scripts —la rama 7.9x, con 7.98 publicada en agosto de 2025— frente a los 470 de la era 6.47 que menciona el artículo original. El flujo vigente es simple: filtrar por categoría, refinar con `–script-help` y ejecutar.
Alcance legal y buenas prácticas con scripts NSE en auditorías
Los scripts NSE son potentes, y esa potencia tiene implicaciones legales: escanear sistemas sin autorización explícita y por escrito es delito en la mayoría de jurisdicciones. El alcance del engagement —IPs, rangos, ventanas de tiempo, categorías de scripts permitidas— debe estar firmado antes de lanzar el primer `nmap –script`. Para practicar sin riesgo, el proyecto Nmap ofrece <a href=»https://scanme.nmap.org»>scanme.nmap.org</a> como objetivo autorizado para pruebas limitadas.
En la práctica, la regla operativa es escalonar la agresividad. Las categorías `safe`, `default` y `discovery` son adecuadas para reconocimiento inicial; `vuln` y `auth` son válidas con autorización, pero generan ruido y falsos positivos que hay que validar a mano; `brute`, `intrusive`, `dos`, `fuzzer` y `exploit` son agresivas por diseño —pueden bloquear cuentas, tumbar servicios o dejar evidencia de ataque— y van solo con ventana aprobada, nunca contra producción sin consentimiento explícito.
Del lado defensivo, todo lo que NSE ejecuta puede y debe documentarse: guarda los resultados con `-oA` (los tres formatos), conserva timestamps y registra exactamente qué scripts y argumentos corriste; esa es tu evidencia de alcance y tu defensa ante cualquier reclamo. Y si agregas scripts de terceros —existen colecciones comunitarias activas como <a href=»https://github.com/cldrn/nmap-nse-scripts»>cldrn/nmap-nse-scripts</a>—, revísalos línea por línea antes de ejecutarlos: un `.nse` ajeno es código arbitrario corriendo con los privilegios de tu escaneo.

