
WPScan Vulnerability Database, el uso de CMS está ya más que extendido, cualquier persona de cualquier sector, al final opta por una de estas plataformas. No hace falta preguntarse por qué:
- Son sencillos de personalizar.
- Muy fáciles de instalar.
- Te ofrecen grandes funcionalidades.
Hay muchas empresas que se dedican al desarrollo web que directamente trabajan con estas plataformas. Cuando quieres ver estas webs, no parecen que sean un wordpress, yo más de una vez, me he quedado sorprendido.
Tabla de Contenido
Hay una fina línea que separa la usabilidad y la seguridad, un tema ampliamente debatido en muchos aforos. La particularidad de los CMS, es que muchas veces lo instala gente que no tiene conocimientos en seguridad. Es por eso que no actualizan los plugins, no aplican de manera correcta los permisos y, ni tan siquiera se molestan en quitar el README con la versión.
WPScan Vulnerability Database desarrollada en Ruby
Actualización 2026: el estado actual de WPScan
Mucho cambió desde la publicación original. En noviembre de 2021, Automattic (la empresa detrás de WordPress.com y Jetpack) anunció la adquisición de WPScan, con el objetivo declarado de mantener su base de datos de vulnerabilidades como un recurso abierto para la comunidad (anuncio oficial). La herramienta sigue siendo el estándar de facto para enumerar versiones de WordPress, plugins, temas y usuarios.
El cambio operativo más importante: para ver los datos de vulnerabilidades hoy necesitas un API token. El escáner funciona sin token, pero no mostrará las vulnerabilidades asociadas a lo detectado. El registro es gratuito en wpscan.com (sitio oficial) e incluye un plan sin costo con límite diario de peticiones; los planes de pago amplían ese límite. El token se pasa con --api-token o desde el archivo de configuración.
WPScan sigue distribuyéndose como gema de Ruby, imagen Docker oficial (wpscanteam/wpscan) y preinstalado en Kali Linux. Además, el proyecto es una autoridad oficial de numeración CVE (CNA), por lo que su base de datos alimenta identificadores CVE reales.
Es por eso que surgen herramientas que se encargan de lanzar ataques automatizados con tal de tratar de encontrar vulnerabilidades.
Una de mis favoritas es wpscan, que está desarrollada en Ruby.
Yo escribí en DragonJAR ya hace tiempo sobre ella.
[+]https://www.dragonjar.org/wpscan-analizando-la-seguridad-de-tu-wordpress.xhtml
Si queremos ver un output de la herramienta:
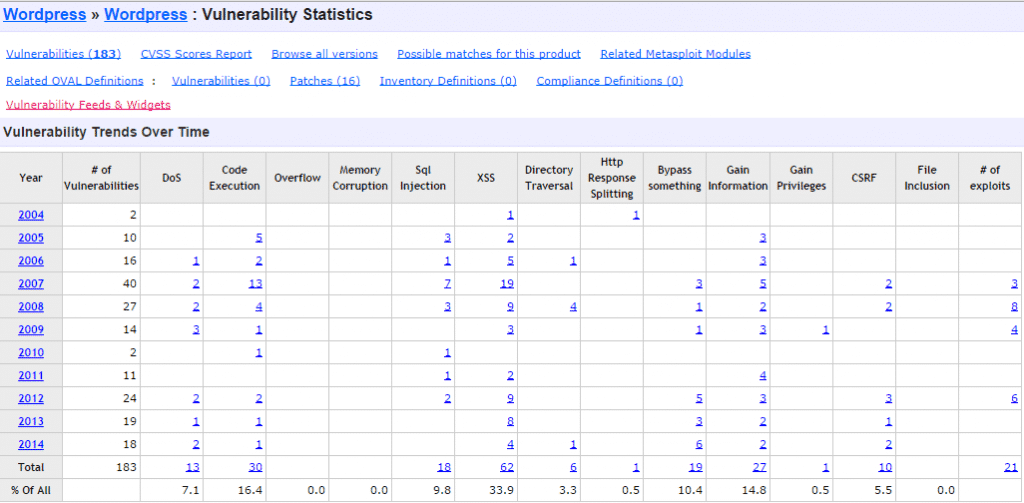
Si queremos auditar nuestro WordPress o tener una base de datos de vulnerabilidades yo siempre miraba:
[+]https://www.cvedetails.com/product/4096/Wordpress-Wordpress.html?vendor_id=2337
Tenemos un buen resumen de las vulnerabilidades que se han ido encontrando por años y por tipos:
Del mismo modo que teníamos WPScan, para lanzar análisis. Han colgado una web, donde puedes ir a buscar el detalle de las vulnerabilidades además de poder hacer submit de alguno.
La web tiene el siguiente aspecto:
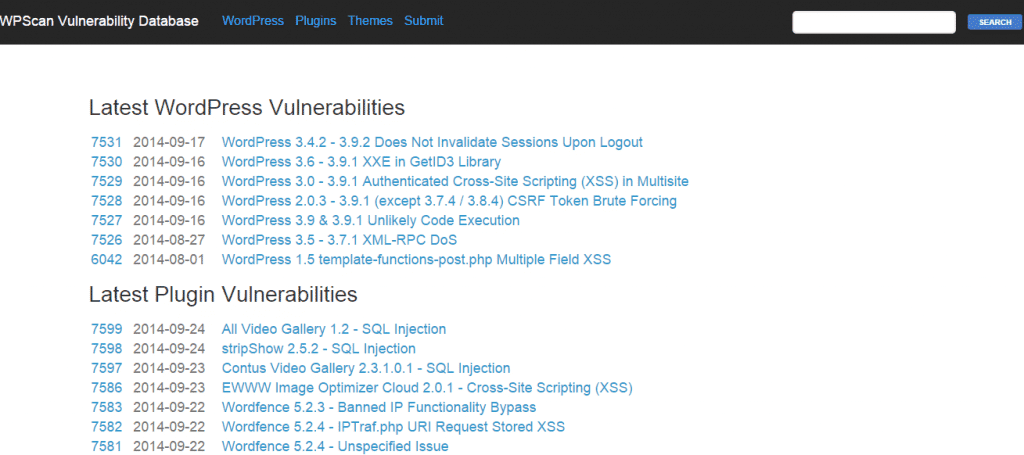
La web está separada por la plataforma en sí, pero también hay un apartado para Plugins y temas.
Además se cuenta con un buscador para buscar vulnerabilidades específicas.

Ejemplo con la búsqueda XML-RPC.
Si vemos el detalle de alguna vulnerabilidad:

Me gusta el apartado de referencias, ya que puedo encontrar más información sobre la vulnerabilidad. Por otro lado si trabajamos con versiones de WordPress que no están en la última versión, también es una buena opción ver el primer cuadro.
Mas información

Tenemos categorización de OWASP, referencias de cuándo se vio, cuánta gente lo ha visto, etc.
Buenas prácticas para auditar WordPress en 2026
Antes de lanzar WPScan contra un objetivo (siempre propio o con autorización escrita), aplica esta lista de verificación:
- Actualiza la herramienta y su base de datos:
wpscan --updatedescarga las últimas firmas; en Kali, mantén el paquete al día con el gestor del sistema. - Configura tu API token una sola vez en
~/.wpscan/scan.ymlpara no repetirlo en cada comando. - Empieza pasivo: la detección de versión por cabeceras y
readme.htmlno genera ruido; la enumeración agresiva de plugins sí. - Verifica la integridad del core:
wp core verify-checksums(WP-CLI) detecta archivos modificados sin depender de firmas externas. - No expongas la versión: elimina o bloquea
readme.htmly evita que las cabeceras anuncien versiones exactas, tal como advertía el artículo original.
La documentación oficial de uso está en wpscan.com. Y recuerda: un escaneo limpio no equivale a un sitio seguro; es una señal, no una garantía.
Sin duda, una buena web donde buscar referencias a fallos de la plataforma.
¿Tu WordPress está expuesto? En DragonJAR auditamos sitios WordPress —core, plugins y temas— dentro de nuestras pruebas de penetración. Solicita una auditoría aquí.

