
Descubra lo que un atacante vería en su empresa en Manizales, antes de que lo explote.
Pentesting real para empresas de Manizales: simulamos ataques con las mismas técnicas que usaría un adversario, con hallazgos priorizados por riesgo real y retest de las correcciones.
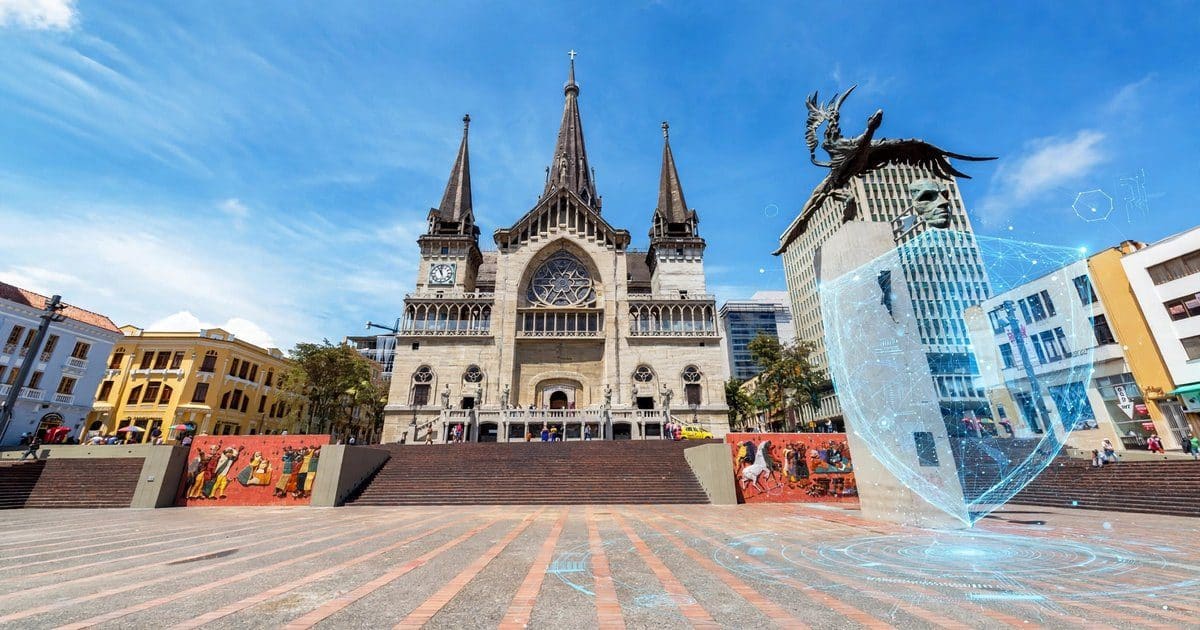
Manizales tiene algo que pocas ciudades intermedias de Colombia pueden mostrar: cuatro universidades de peso —la Nacional, la de Caldas, la de Manizales y la Autónoma— alimentando una economía que vende software, conocimiento y café al resto del país. Esa es la buena noticia. La otra: empresas de software con el código y los datos de sus clientes en los mismos servidores, centros de contacto que procesan información sensible por volumen y agroindustrias que coordinan producción y pagos en línea. El Pentesting en Manizales existe para ponerle evidencia y precio a ese riesgo antes de que lo haga un atacante.
En resumen: DragonJAR SAS, empresa colombiana de seguridad informática ofensiva con sede en Manizales (comunidad desde 2001, empresa desde 2012), realiza pentesting real para empresas de Manizales, con informes ejecutivo y técnico en español, priorizados por riesgo de negocio, y retest de las correcciones.
Tabla de Contenido
Manizales: capital universitaria y tecnológica del Eje Cafetero
Manizales es la capital de Caldas y uno de los polos de conocimiento del Eje Cafetero. Concentra un ecosistema universitario de peso —Universidad Nacional, Universidad de Caldas, Universidad de Manizales y Universidad Autónoma de Manizales, entre otras— que alimenta una economía orientada al conocimiento: empresas de software, centros de llamadas y servicios tercerizados, servicios especializados, banca y seguros, junto a la industria tradicional (metalurgia, alimentos y bebidas) y la agroindustria cafetera de la región.
El café no es solo industria: Caldas hace parte del Paisaje Cultural Cafetero, inscrito por la UNESCO como Patrimonio Mundial el 25 de junio de 2011 —47 municipios de Caldas, Quindío, Risaralda y Valle del Cauca—. Esa marca mueve turismo, comercio y servicios digitales en toda la región, y cada vitrina digital es superficie de ataque.
Esa combinación digitaliza la superficie de ataque: las empresas tecnológicas desarrollan y alojan aplicaciones que procesan datos de clientes de todo el país, los centros de contacto gestionan información sensible por volumen y las industrias coordinan producción, logística y pagos por sistemas conectados. Muchas operan sin un equipo de seguridad dedicado: la exposición se concentra en las aplicaciones que desarrollan, las cuentas con las que operan y los equipos de uso diario.
Por qué las empresas de Manizales son objetivo
El atacante no elige por cariño a la ciudad: elige por retorno. Y Manizales ofrece varios:
Software y servicios tercerizados
Código fuente, propiedad intelectual y datos de clientes de todo el país. Comprometer a un proveedor manizaleño puede ser la puerta de entrada a sus clientes: atacar la cadena de suministro sale más barato que atacar a cada cliente por separado.
Centros de contacto
Volumen de datos personales y operaciones por teléfono y chat. Donde hay más gente con acceso, la ingeniería social y el compromiso de cuentas rinden más.
Agroindustria e industria
Producción, logística y pagos coordinados en línea. Un ransomware que detiene una planta no negocia: cobra por cada día parado. Y los respaldos, cuando existen, casi nunca se han probado restaurándolos.
Universidades, banca y seguros
Datos de estudiantes e investigación, datos financieros: información regulada por la Ley 1581 de 2012, cuya filtración trae sanción además del daño reputacional.
Errores típicos que vemos en la región
Patrones que se repiten en empresas de la ciudad, sin importar el tamaño:
- Credenciales, tokens y llaves de API en repositorios de código o directamente en el frontend.
- Aplicaciones de clientes que salen a producción sin una prueba de seguridad previa al lanzamiento.
- Respaldos que existen en teoría: nadie los ha restaurado jamás para comprobarlo.
- Cuentas compartidas y sin doble factor en pymes industriales y comerciales.
- Phishing dirigido a pagos a proveedores y, en el entorno universitario, a trámites de becas y contratos.
- Redes Wi-Fi corporativas y de invitados sin segmentar.
Ninguno requiere un atacante sofisticado. Todos se corrigen con disciplina y con una prueba que los evidencie.
Qué tipo de prueba conviene según tu empresa
No toda empresa necesita lo mismo; el alcance se define por lo que tienes expuesto:
aplicaciones web y API — empresas de software
Pentest de aplicación con enfoque en lógica de negocio, no solo escaneo automatizado: lo que el escáner no ve es lo que más duele cuando se explota.
Infraestructura — industria, BPO, banca
Red externa e interna, configuraciones, parches y segmentación. Lo básico, verificado por alguien que intenta romperlo.
Ingeniería social y phishing simulado — call centers, universidades, áreas administrativas
El eslabón humano se prueba con campañas controladas y medición, no con un regaño en una capacitación.
Y lo que toda propuesta seria debe incluir —pídela donde la pidas—: alcance y reglas de enfrentamiento por escrito, informe en español con evidencia y priorización por riesgo, y re-test de las remediaciones. Antes de firmar, pregunta quién ejecuta la prueba y con qué perfil, cómo te avisan si encuentran algo crítico en curso y si el informe sirve para tus auditorías.
La normativa que aplica en Manizales
Sin rodeos: no hay una norma manizaleña que obligue a hacer pentesting. La obligación es proteger los datos y demostrar diligencia, y es nacional:
La Ley 1581 de 2012, de protección de datos personales, cubre los datos de clientes, estudiantes y empleados. La Superintendencia de Industria y Comercio vigila su cumplimiento y puede imponer sanciones.
Para las entidades públicas —alcaldía, universidades públicas—, el Decreto 1078 de 2015, Capítulo 10, exige implementar mecanismos de prevención, detección y respuesta a incidentes de seguridad.
En la práctica, además, cada vez más contratos con grandes clientes exigen evidencia de pruebas de seguridad a sus proveedores. Si vendes software o servicios a empresas grandes desde Manizales, el pentest también es un requisito comercial.
Cómo trabaja DragonJAR
DragonJAR nace como comunidad de seguridad informática en 2001 y opera como empresa desde 2012. Ese origen importa: los informes los escriben personas que hacen pentesting todo el año, no plantillas.
El proceso es el mismo en Manizales o en cualquier ciudad: llamada de descubrimiento para entender la operación, alcance por escrito con reglas de enfrentamiento claras, ejecución remota —y presencial en Manizales y el Eje Cafetero cuando el alcance lo requiere—, informe en español con cada hallazgo verificado manualmente, priorizado por riesgo y con recomendaciones ejecutables. Cada corrección se verifica con re-test. Puedes ver el detalle en nuestros servicios de seguridad informática y en la formación que impartimos.
Qué recibe al escribirnos
Nada de formularios al vacío: al escribirnos recibes un diagnóstico de alcance —qué conviene probar en tu operación y por qué—, una propuesta escrita con metodología, tiempos y precio cerrado, y una llamada de descubrimiento sin compromiso para afinar el alcance.
Antes de escribir, tres preguntas honestas: ¿cuándo fue tu última prueba de seguridad y qué cambió desde entonces? ¿Dónde vive tu código fuente y quién tiene acceso a él? ¿Tus respaldos se han restaurado alguna vez, o solo existen?
Como referencia del costo de no hacer nada: el informe Cost of a Data Breach 2025 de IBM mide en 241 días el tiempo promedio para detectar y contener una brecha (informe de IBM): ocho meses en los que el atacante opera tranquilo. Detectarlo con una prueba cuesta una fracción de eso.
Y cuándo un pentesting no es lo tuyo: si aún no tienes activos digitales propios —solo redes sociales y correo—, primero higiene básica: doble factor, respaldos probados, cuentas recuperables. Y si buscas un papel para mostrar sin intención de corregir nada, un pentest no te sirve: sirve cuando vas a remediar.
Preguntas frecuentes sobre el pentesting en Manizales
¿Cuánto dura un pentest típico?
Depende del alcance: de unos días a un par de semanas para una aplicación o una red mediana. La propuesta lo deja por escrito antes de empezar. Desconfía de quien cotiza sin preguntar qué tienes.
¿Va a interrumpir mi operación?
No. Las reglas de enfrentamiento se acuerdan por escrito: qué se puede probar, en qué horarios y con qué límites. Las pruebas más invasivas van en ventanas acordadas y, si aparece un hallazgo crítico, te avisamos en el momento.
¿Necesitan venir a Manizales?
La mayor parte del trabajo es remoto: aplicaciones, infraestructura expuesta y correo se prueban desde fuera. El desplazamiento tiene sentido para red interna, Wi-Fi o ingeniería social presencial; se define en el alcance, no se impone.
Ya tengo área de TI y firewall, ¿igual lo necesito?
El pentest no reemplaza a tu equipo: lo valida. El firewall es una capa; la prueba verifica si el conjunto aguanta un ataque real, incluyendo lo que el firewall no ve.
¿Cada cuánto debería repetirlo?
Tras cambios relevantes en aplicaciones o infraestructura, y como mínimo una vez al año en lo expuesto a internet. La seguridad que no se vuelve a probar se asume, no se demuestra.
¿El informe me sirve para la Ley 1581?
Ningún pentest «certifica» cumplimiento, y desconfía de quien lo prometa. Lo que el informe sí te da es evidencia documentada de diligencia debida, que es lo que la norma exige demostrar.
Manizales compite con conocimiento. Protegerlo no es un gasto de TI: es cuidar el activo con el que la ciudad gana.