
Mucho ha llovido desde que salió la primera versión de Creepy, que, desde luego ya era bastante funcional, me acuerdo que publicaba en mi blog hace ya 3 años, ahora contamos con Nueva versión de Creepy
Tabla de Contenido
Actualización 2026: estado de la herramienta hoy
Creepy es hoy una pieza histórica del mundo OSINT: su repositorio oficial (github.com/ilektrojohn/creepy) sigue público y sin banner de archivado, pero no muestra actividad de mantenimiento visible desde hace años — su propio README continúa anunciando la versión 1.1. El proyecto, creado por Yiannis Kakavas, no recibió actualizaciones que lo adapten al ecosistema actual de plataformas.
Además, el modelo de la herramienta dependía de las API de las redes sociales: el propio artículo explica que el plugin de Twitter exigía dar de alta claves de desarrollador. Ese flujo ya no existe como se describe: en febrero de 2023 X (antes Twitter) eliminó el acceso gratuito a su API y en 2026 opera con un modelo de pago por uso, lo que vuelve inviable el enfoque original de Creepy para un analista común.
En consecuencia, seguir el tutorial al pie de la letra en 2026 no funcionará: la herramienta quedó congelada en el tiempo y las plataformas sobre las que operaba cambiaron sus reglas de acceso a datos.
Como pasa el tiempo… Ahora se ha reconvertido y la verdad es que me está gustando mucho como se está gestando la herramienta.
Nos bajamos el paquete compilado para Windows y ejecutamos la herramienta:
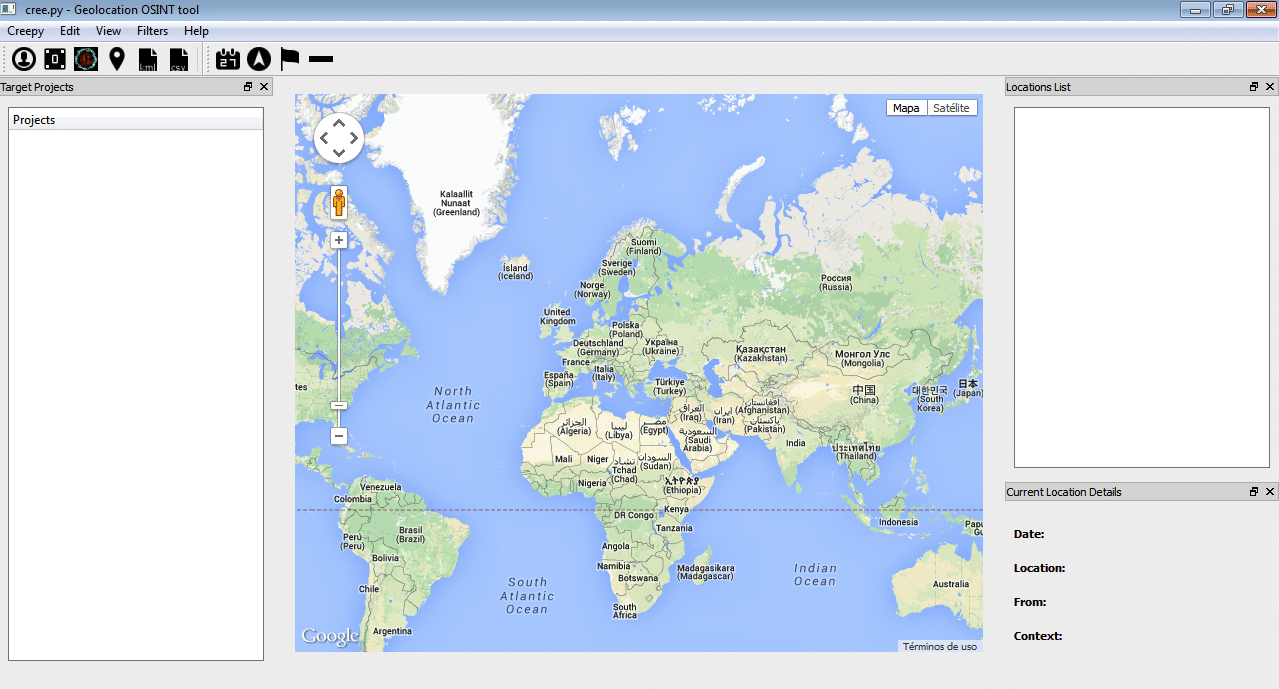
Nueva versión de Creepy con nuevo rediseño
La interfaz ha sido rediseñada y ahora parece mucho más madura :D.
Vamos a hacer una prueba, pero antes, comentar que esta aplicación a igual que todas las que usan conectores tipo Twitter, Facebook, se basan en API que tienes que dar de alta normalmente en el área de developers.
Creepy es una aplicación, que, por ejemplo para usar la parte de búsqueda usando el plugin de Twitter necesitaremos proporcionar datos como el «consumer secret», «acces token» etc…
Después de proporcionar estos datos, lo que tenemos que hacer es empezar un nuevo proyecto para hacer un análisis.
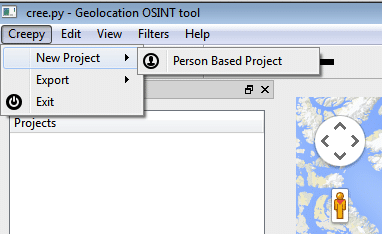
Hacemos un nuevo proyecto:
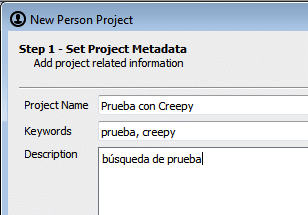
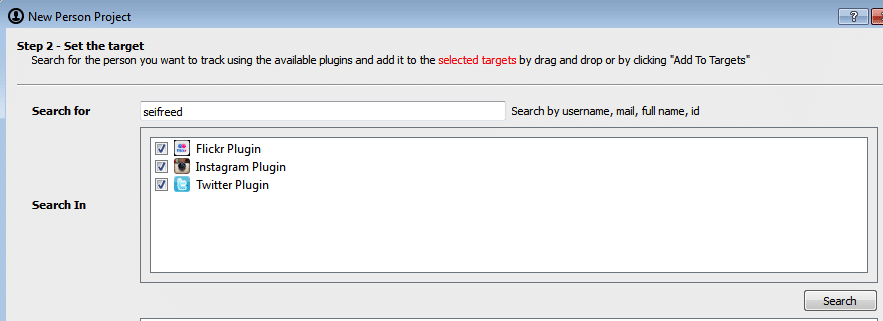
Con plugin de twitter
Seguimos con el proyecto y elegimos de los plugins disponibles, con el que queramos buscar. En este caso, solo he configurado el plugin de Twitter, por lo tanto solo usaré ese plugin en concreto.
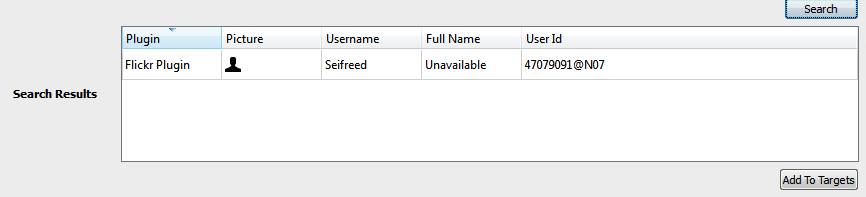
En el siguiente paso se rellena por el nombre de usuario que quieres buscar e irán apareciendo lo que la herramienta ha encontrado. Aquí tenemos un ejemplo buscando por FlickR.
Cuando la herramienta encuentre lo que buscamos hemos de añadir en que cuenta «social» queremos que busque.
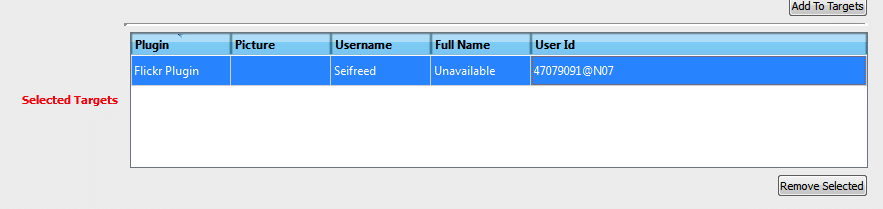
Una vez hemos encontrado lo que necesitamos, le damos add target y ya podemos pasar al plano final, donde podremos geolocalizar al usuario.
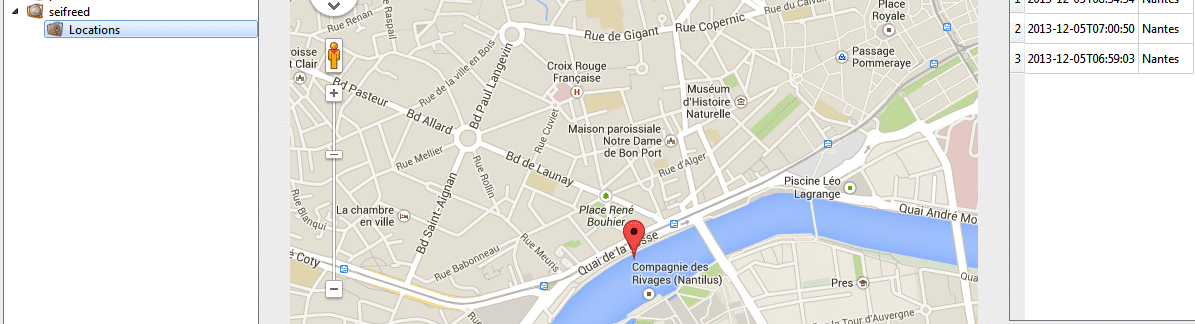
(Si reducía la imagen, no se ve bien, disculpad las molestias.)
Podemos ver que mi cuenta de Twitter coincide cuando estuve en Nantes en la conferencia de la Botconf.
Nueva versión de Creepy, la herramienta tuvo un lavado de cara y ahora es mucho más presentable, gráficamente hablando.
Actualización 2026: el enfoque en la práctica actual
La idea detrás de Creepy —recolectar información de geolocalización de fuentes públicas— sigue siendo válida como fase de footprinting en un ejercicio OSINT autorizado, pero hoy se ejecuta con otras herramientas: análisis de metadatos EXIF de imágenes, buscadores de nombres de usuario en múltiples plataformas, Maltego para correlación de entidades y técnicas de geolocalización a partir de fuentes abiertas, siempre con autorización explícita del cliente o dentro de un marco de investigación legítimo.
El valor pedagógico del artículo se mantiene intacto: Creepy nació precisamente para demostrar cuánta información de ubicación comparten los usuarios sin darse cuenta. Esa lección de concienciación —revisar qué publicamos, desactivar la geolocalización en fotos y redes, y auditar la huella digital propia— es tan vigente hoy como cuando se publicó este artículo.
Además han dado la oportunidad de que puedas desarrollar tus propios plugins para poder desarrollar addons para la herramienta.
[+]Creepy => https://github.com/ilektrojohn/creepy
[+]Creepy plugins =>
¿Quiere saber qué información pública expone su organización antes de que lo descubra un atacante? En DragonJAR realizamos pruebas de intrusión y auditorías de seguridad que incluyen fases de reconocimiento y OSINT para medir su superficie de exposición real. Conozca nuestros servicios de seguridad informática.
https://github.com/ilektrojohn/creepy-plugins
También te ofrezco este otro artículo de gran interés – https://www.dragonjar.org/explotando-ddos-usando-servidores-snmp.xhtml

