
Cuando te haces más mayor, a veces te apetece volver a jugar a juegos que jugaste en la infancia. Igual son juegos que nunca te llegaste al final, y que ahora que ya han pasado años, esos juegos ya no están para comprarlos, además de que seguramente ya no tengas la consola de videojuegos, por lo que te ves obligado a tirar de emuladores, que a día de hoy existen para casi todas las plataformas, Jugando con la memoria aplicando cheats en videojuegos es el tema del día de hoy.
La técnica sigue viva: qué ha cambiado desde 2013
El método descrito en este artículo sigue siendo válido en lo esencial: localizar un valor en memoria, buscarlo con un escáner, modificarlo y confirmar el cambio «on the fly» es la base de la edición de memoria en videojuegos, y Cheat Engine continúa siendo la herramienta de referencia para ello. El proyecto está activo —la versión 7.7 se publicó en mayo de 2026 para Windows, Mac y Linux (cheatengine.org)—, de modo que los usuarios de macOS ya no necesitan herramientas antiguas como iHaxGamez para seguir este tutorial.
Tabla de Contenido
Lo que sí ha cambiado es el entorno de los juegos: hoy muchos títulos almacenan sus valores importantes en el servidor (juegos en línea) o aplican sistemas antitrampas que protegen la memoria del proceso. En los juegos de un solo jugador y en emuladores clásicos como los de PSX, sin embargo, la técnica del escaneo por valor sigue funcionando exactamente igual que en 2013. Antes de aplicarla, eso sí, verifica los términos de uso del juego: modificar la memoria de un título en línea puede violar su EULA y derivar en el baneo de la cuenta.
Lectura de seguridad ofensiva
Desde la perspectiva de la seguridad, lo interesante de este artículo no es el truco para las estrellas de Yu-Gi-Oh: es el método. El escaneo de memoria, el análisis de procesos en ejecución y la modificación de valores en tiempo real son las mismas habilidades que se aplican en ingeniería inversa, análisis de malware y explotación de binarios. Quien aprende a encontrar una variable en la memoria de un juego está aprendiendo, sin darse cuenta, el primer paso del análisis dinámico de cualquier software.
Jugando con la memoria, aplicando cheats en videojuegos de que se trata el post
El artículo se trata de modificar «on the fly» una característica del juego.
La modificación la haremos con el juego Yu-gi-Oh Forbidden memories.
Una de las particularidades del juego es que cuando ganas los duelos, te dan estrellas, cuantas más estrellas tienes, puedes canjearlo por cartas.
Como hay cartas que valen 999999 estrellas y la verdad es que por duelo solo puedes ganar 5, imagínate la de duelos que tendrías que hacer para poder ganar una carta de esas. Así que lo que haremos, será modificar el número de estrellas que tenemos para conseguir el máximo.
Vigencia hoy: dónde aplica (y dónde no)
En 2026 esta técnica sigue aplicándose en tres escenarios: juegos retro y emuladores (donde la memoria es totalmente local y accesible), juegos de un solo jugador sin protección de memoria, y laboratorios de formación en seguridad, donde Cheat Engine se usa para enseñar análisis dinámico de binarios. Fuera de esos escenarios, la realidad es más estricta: los juegos multijugador modernos protegen la memoria del proceso y validan los valores en el servidor, por lo que el escaneo local deja de ser efectivo.
Cheat Engine sigue siendo la opción gratuita y de código abierto para practicar estas técnicas, y su documentación y tutorial integrado (el clásico «Cheat Engine Tutorial») continúan siendo el mejor punto de partida. Para quien quiera llevar estas habilidades al terreno profesional, el camino natural es la ingeniería inversa de binarios y el análisis de memoria en contextos defensivos: volátiles forenses, análisis de malware y laboratorios de explotación en entornos controlados.
Juego con emulador PSX o MAC OS X
Para ello, necesitaremos el emulador de PSX, y, YO lo haré en MAC OS X, así que para ello, me valgo de un Cheat Engine para MAC OS X que se llama iHaxGamez, lo podemos descargar de aquí
Lo que tenemos que hacer es abrir el juego con el emulador e ir a la parte de las estrellas.
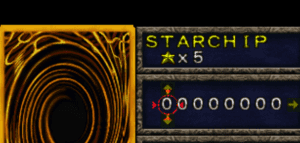
Como veis, no tengo ninguna estrella, Así que habrá que jugar algunas partidas para ganar algo.
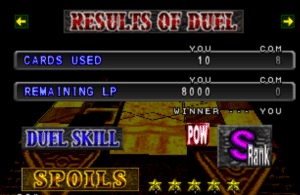
Después de ganar los duelos, los rivales me dan estrellas.
Y eso queda reflejado, en el menú de antes.
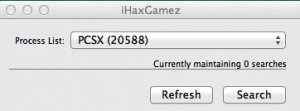 Ahora lo que haremos es abrir iHaxGamez y elegir el proceso de PCSX como ves en la imagen
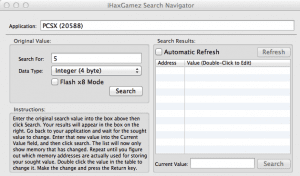 Lo que haremos es buscar por un dato que tenemos y es el número de estrellas que hemos ganado.
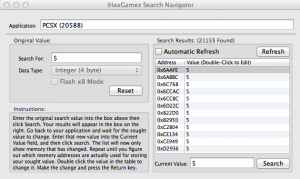 Esto nos dará las direcciones en donde iHaxGamez ha encontrado lo que estábamos buscando.
Como tenemos muchas direcciones y no tenemos ni idea de donde tenemos que cambiar los valores, lo que haremos es volver a jugar otra partida.
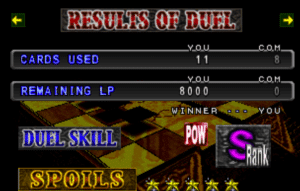 Jugamos otro duelo, y ganamos algunas estrellas mas.
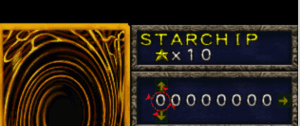 Ya tenemos 10 estrellas, 5 más que antes así que buscamos los cambios con iHaxGamez
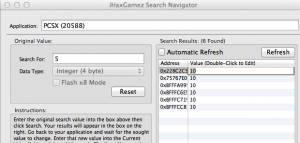 Como veis, muchos menos valores donde probar, cambiamos de 10 a 999999 y podremos ver:
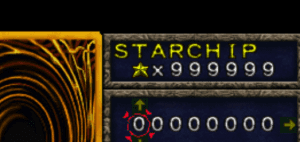 Como hemos hecho el cambio de manera correcta.
Como veis una PoC, sencilla pero que sirve perfectamente para lo que queremos.
Finalmente te dejo un interesante artículo de gran interés – https://www.dragonjar.org/manual-de-armitage-en-espanol.xhtml
¿Quieres convertir la curiosidad por «cómo funciona por dentro» en una habilidad profesional? En DragonJAR realizamos auditorías y pruebas de penetración donde el análisis dinámico, la ingeniería inversa y la manipulación de memoria son parte del día a día: evaluamos aplicaciones web, móviles e infraestructura buscando las fallas que un atacante explotaría. Si tu organización necesita saber qué tan expuesta está, conoce nuestros servicios de seguridad informática y hablemos.

