
Descubra lo que un atacante vería en su empresa en Trujillo, antes de que lo explote.
Ethical Hacking real para empresas de Trujillo: simulamos ataques con las mismas técnicas que usaría un adversario, con hallazgos priorizados por riesgo real y retest de las correcciones.
En resumen: DragonJAR SAS, empresa colombiana de seguridad informática ofensiva con sede en Manizales (comunidad desde 2001, empresa desde 2012), realiza ethical hacking real para empresas de Trujillo, con informes ejecutivo y técnico en español, priorizados por riesgo de negocio, y retest de las correcciones.
Tabla de Contenido
Trujillo exporta al mundo: su superficie de ataque también es global
Entre enero y septiembre de un año reciente, las empresas de La Libertad enviaron al mundo paltas por más de 268 millones de dólares, arándanos por más de 237 millones y espárragos frescos o refrigerados por más de 94 millones, según las cifras que PROMPERÚ destacó durante la rueda de negocios Expo Perú Norte realizada en Trujillo (revista Gan@Más). Cada uno de esos embarques se coordina por correo electrónico, se factura en un sistema de gestión y se paga con transferencias internacionales. Esa cadena digital es exactamente donde miran los atacantes.
En nuestra experiencia, cuando alguien quiere hacer dinero rápido con una empresa del norte del Perú no busca el servidor más interesante: busca el correo del área de comercio exterior, el acceso remoto al ERP y la temporada alta. Un ransomware dos semanas antes de un embarque no es un incidente de TI, es un incumplimiento con compradores en el exterior. Un correo falsificado que cambia los datos bancarios de un proveedor no es spam, es una transferencia que no vuelve. El Ethical Hacking en Trujillo existe para encontrar esas puertas antes de que las encuentre otro, con autorización, con reglas claras y sin detener la operación.
Trujillo: agroexportación y pesca con cadenas digitales internacionales
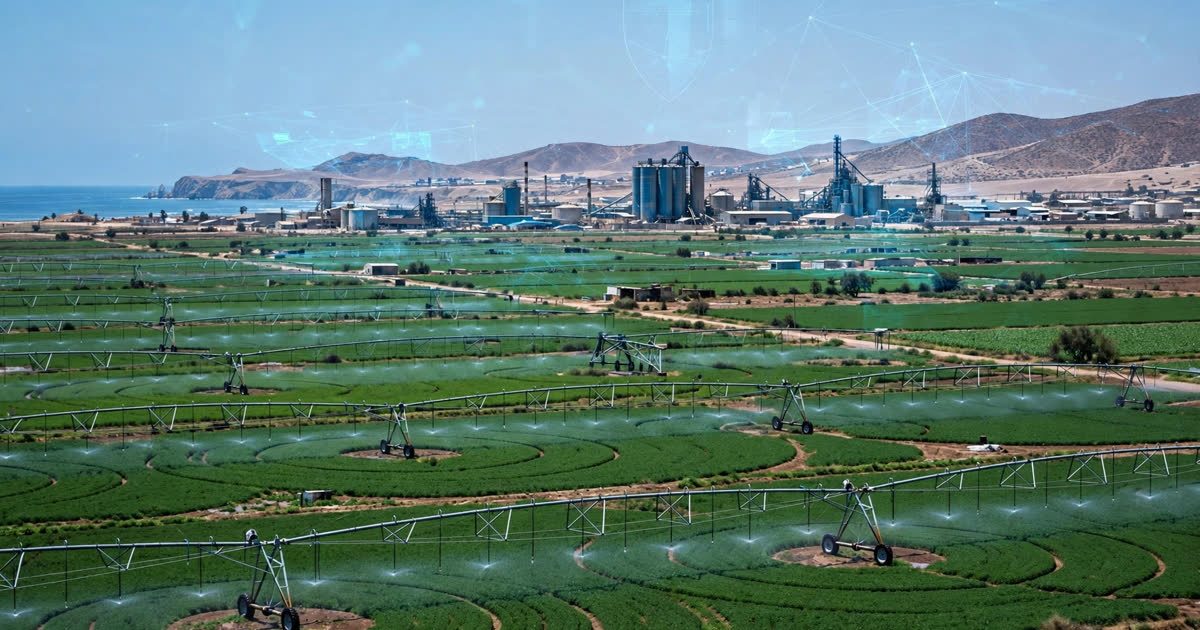
Trujillo es el polo agroexportador del norte del Perú: su economía gira alrededor de la agroindustria de exportación, la pesca y la harina de pescado, la manufactura de calzado y cuero, el comercio y los servicios. La propia planificación estratégica de la provincia identifica como fortalezas la exportación de espárrago combinada con palta y alcachofa, la producción de harina de pescado y el calzado de cuero, con clústeres propuestos para la manufactura de calzado y la agroindustria (tesis PUCP sobre planeamiento estratégico de la provincia de Trujillo). Agroexportadoras, plantas pesqueras, fábricas y comercializadoras operan hoy sobre redes corporativas, sistemas de gestión, plataformas de comercio exterior y canales digitales conectados con compradores, navieras y proveedores internacionales.
Esa internacionalización digital amplía la superficie de ataque de las empresas trujillanas de una forma que una empresa puramente local no tiene: terceros con acceso a sus sistemas, pagos transfronterizos que se autorizan por correo, y plantas que combinan red de oficina con red de producción. El ethical hacking es especialmente valioso en este entorno: valida de forma controlada que los cambios en aplicaciones, infraestructura y accesos remotos no abran nuevas puertas, algo crítico en sectores donde una interrupción detiene despachos, producción y compromisos con compradores externos.
Superficie de ataque por sector: dónde miran primero los atacantes
Agroexportadoras y comercializadoras
El correo corporativo es el activo más atacado: fraude al CEO, facturas falsificadas y cambios de cuentas bancarias de proveedores o navieras. Detrás vienen el ERP, los portales de clientes y los accesos que se entregan a agentes de aduana y operadores logísticos. Una prueba seria aquí incluye ingeniería social controlada contra el personal de comercio exterior, porque ese es el vector que más dinero mueve.
Pesca y planta industrial
Accesos remotos y VPN para monitoreo de planta, redes de oficina conectadas a redes de producción, y respaldos que existen en el papel pero nadie ha restaurado jamás. En nuestra experiencia, el hallazgo más caro en plantas no es una vulnerabilidad exótica: es un respaldo que no funciona cuando se necesita.
Manufactura de calzado, comercio y servicios
Tiendas en línea, sistemas de facturación, bases de datos de distribuidores y clientes. La línea de calzado peruano es oferta exportable reconocida del norte (PROMPERÚ, Expo Perú Norte), y cada canal de venta digital es una puerta más que revisar.
Educación, salud y servicios profesionales
Portales con datos personales de estudiantes, pacientes y clientes. Aquí la conversación ya no es solo técnica: hay una ley peruana que exige proteger esos datos, y las sanciones no son simbólicas.
Qué debe cubrir un ethical hacking en Trujillo (y cómo evaluar una propuesta)
Un alcance mínimo serio para una empresa trujillana debería incluir: pruebas sobre la red expuesta a internet, las aplicaciones web y móviles que use con clientes y proveedores, una campaña controlada de ingeniería social sobre el personal clave, revisión de los accesos remotos y VPN, y la red inalámbrica de oficinas y planta. Si la propuesta que le presentan no menciona reglas de juego por escrito, ventanas de prueba acordadas y qué pasa si algo se cae durante la prueba, no es una propuesta seria.
Antes de firmar, pida esto: informe en español con cada hallazgo evidenciado, clasificado por severidad y con pasos concretos de remediación; re-test incluido para verificar que lo corregido quedó corregido; acuerdo de confidencialidad firmado; y un canal directo con quien ejecuta la prueba, no con un comercial. Tres preguntas de autodiagnóstico para hacerle hoy: ¿cuándo fue la última vez que alguien intentó entrar a sus sistemas con su autorización?, ¿sus respaldos se han restaurado y probado este año?, ¿quién tiene acceso remoto a su ERP en este momento y por qué?
La normativa que sí aplica: la Ley 29733
En el Perú no hay una norma que diga «las empresas de Trujillo deben contratar un pentest». Lo que sí hay es la Ley N.° 29733, Ley de Protección de Datos Personales (2011), cuyo artículo 16 obliga al titular de un banco de datos personales a adoptar medidas técnicas, organizativas y legales que garanticen su seguridad y eviten su alteración, pérdida, tratamiento o acceso no autorizado (gob.pe). Un ethical hacking no es la obligación en sí: es la forma de evidenciar que esas medidas existen y funcionan.
El incumplimiento tiene dientes: las sanciones por infracciones a la ley van desde 2.100 soles por infracciones leves hasta 420.000 soles por infracciones muy graves (Peruweek), y el reglamento vigente (Decreto Supremo N.° 016-2024-JUS) reforzó el consentimiento y la notificación de incidentes de seguridad a la Autoridad Nacional de Protección de Datos Personales. Si maneja datos de clientes, proveedores o trabajadores —y si exporta, los maneja—, esta ley le aplica.
Errores caros que hemos visto en empresas de la región
Sin nombres, pero con patrones que se repiten: la agroexportadora que descubrió en plena temporada alta que sus respaldos llevaban meses fallando en silencio; la comercializadora donde media docena de personas compartían la misma credencial del sistema de gestión, incluidos dos extrabajadores; el área de comercio exterior que recibió instrucciones «del gerente» para cambiar la cuenta de un pago a un proveedor, y las comillas son porque el correo era falsificado. Ninguno de estos casos necesitaba un atacante sofisticado. Todos se habrían detectado con una prueba anual bien hecha y un re-test después de corregir.
La lección que sacamos de cada uno: el riesgo no está en la tecnología más nueva que compró, está en lo que nadie revisa porque «siempre ha funcionado así». Un ethical hacking bien ejecutado ataca primero justo eso.
Preguntas frecuentes sobre ethical hacking en Trujillo
¿Cuánto cuesta un ethical hacking en Trujillo?
Depende del alcance: cantidad de aplicaciones, direcciones IP, si incluye ingeniería social y si requiere trabajo presencial en planta. Desconfíe del precio cerrado que le dan sin un relevamiento previo: sin conocer su superficie, nadie puede cotizar en serio. Lo que sí puede exigir es precio fijo por escrito una vez definido el alcance.
¿La prueba interrumpe la operación de mi empresa?
No debería. Las pruebas se ejecutan en ventanas acordadas con usted, y las técnicas con potencial de afectar disponibilidad se coordinan fuera del horario crítico o contra ambientes de prueba cuando aplica. Eso queda por escrito en las reglas de juego antes de empezar.
¿Pueden hacer la prueba 100% remota desde Trujillo?
La mayor parte sí: red externa, aplicaciones web, correo e ingeniería social se prueban remoto sin problema. El trabajo presencial tiene sentido para red inalámbrica de oficinas y planta, y para ingeniería social física. Un buen proveedor le dice qué necesita presencial y por qué, no le vende viajes innecesarios.
¿Cuál es la diferencia entre un análisis de vulnerabilidades y un ethical hacking?
El análisis de vulnerabilidades pasa un escáner y le entrega una lista; la mitad suele ser ruido. El ethical hacking toma esa lista, explota lo explotable, descarta los falsos positivos y le dice qué es realmente alcanzable por un atacante y en qué orden corregirlo. Uno le da datos, el otro le da decisiones.
¿Qué incluye el informe final?
Cada hallazgo con evidencia de cómo se explotó, nivel de severidad, impacto para su negocio y pasos concretos de remediación, más un resumen ejecutivo para gerencia. Y después de que corrija, un re-test que verifica que la corrección funcionó. Sin re-test, el informe es solo un diagnóstico.
¿Cada cuánto deberíamos repetir la prueba?
Como mínimo una vez al año, y siempre después de cambios relevantes: un ERP nuevo, una tienda en línea, una migración a la nube, una fusión. Si su negocio tiene temporada alta de despachos, programa la prueba con meses de anticipación, no dos semanas antes.
Qué pasa cuando pide una cotización
Al llenar el formulario recibe una llamada de descubrimiento sin costo: conversamos sobre su operación, sus sistemas y sus preocupaciones, y con eso preparamos una propuesta con alcance definido, tiempos y precio fijo. Sin compromiso y sin letra pequeña. DragonJAR ejecuta pruebas de ethical hacking para empresas en todo el norte del Perú, con cobertura remota y presencial en Trujillo y la región La Libertad: comunidad de seguridad desde 2001, empresa operando desde 2012. Conozca nuestros servicios de seguridad informática y agende su llamada.