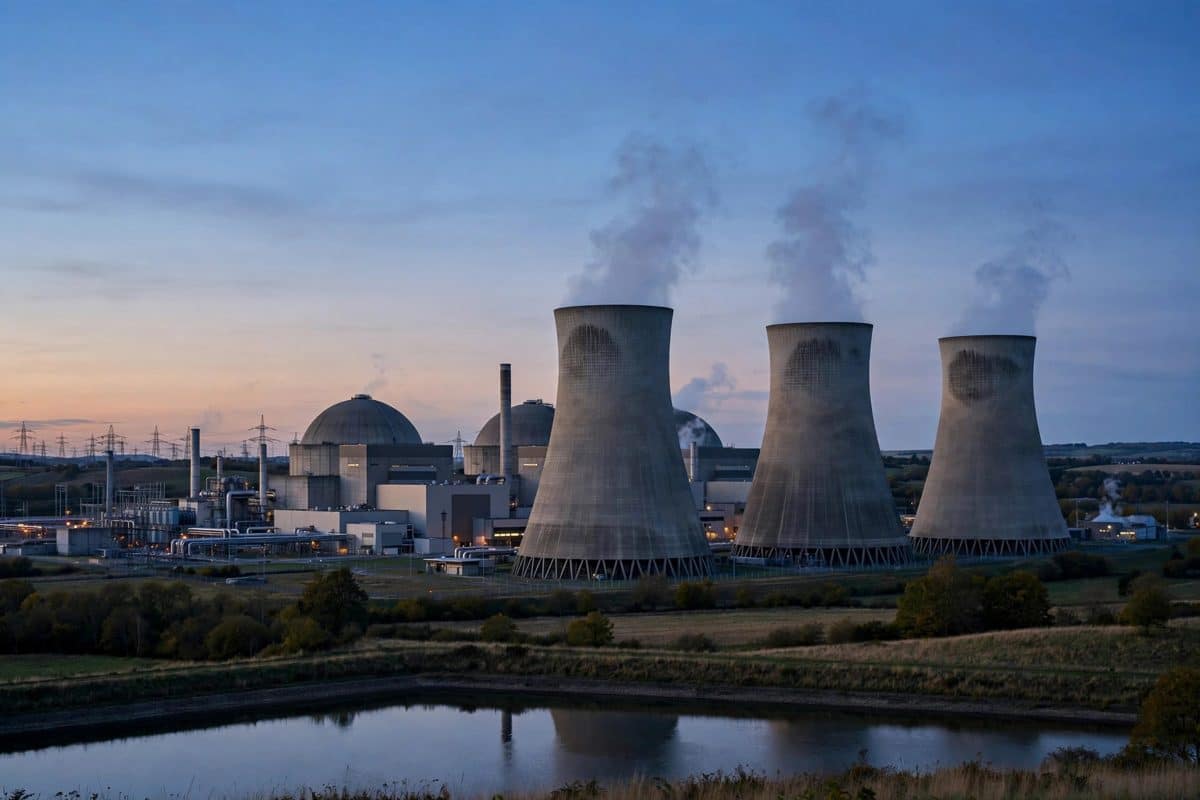
Al menos eso da a entender Scott Lunsford quien ha penetrado en la red de un sistema de energía nuclear …
Tabla de Contenido
“Resultó uno de los test de intrusión más sencillos que he hecho nunca”, dijo Lunsford.
“El primer día, ya había penetrado en la red. En una semana estábamos controlando la central nuclear. Pensé, cielos, esto es un gran problema”…
Cualquiera puede hacerse una idea de las dimensiones que podría tener como consecuencia un ataque malintencionado de otro tipo de hackers, o de hackers de otros países que no simpatizan excesivamente con Estados Unidos.
Analizando la dimensión del ataque, Lunsford comentó, que aún cuando la normativa de seguridad obligada y estipulada por la Comisión Reguladora Nuclear estaba implementada y no hubiera permitido un desastre nuclear, lo cierto es que el acceso a la red local de la central nuclear, hubiese permitido sabotear el funcionamiento de la red, dejando sin suministro eléctrico a gran parte del estado. Hubiese sido tan sencillo como accionar el indicador de cierre de una válvula.
Qué es SCADA y por qué importa
El sistema que Lunsford hackeó, está gestionado por el software de Supervisión Control y Adquisición de Datos, denominado SCADA. Un software desarrollado por compañías como Siemens, ABB, Rockwell Automation y Emerson.
Los sistemas basados en SCADA, en Estados Unidos, son utilizados para controlar infraestructuras como la filtración y distribución del agua, los trenes y los subterráneos, los oleoductos de gas natural, y prácticamente cada sistema de fabricación industrial. Y como algunos profesionales de la seguridad están precisando, estas debilidades están conectadas cada vez más con Internet, dejando gran parte de la infraestructura crítica de América expuesta a cualquier persona que con un conocimiento moderado y un ordenador portátil puede poner en riesgo al país.
La advertencia de DefCon
A principios de mes en una conferencia hacker, DefCon, el ingeniero en seguridad Ganesh Devarajan hizo una presentación detallando como desarrolladores pueden encontrar agujeros de seguridad en los sistemas basados en SCADA utilizando la técnica de ‘fuzzing’, que consiste básicamente en machacar los inputs de entrada de datos del sistema, con enormes cantidades de datos, que hagan al sistema fallar, y que permita entonces a los hackers inyectar sus propios comandos.
“Son bugs sencillos, pero muy peligrosos”, dijo Devarajan. Hace tiempo Devarajan, advirtió a los fabricantes de SCADA de todos los defectos que él había encontrado. Expuso un escenario en el que terroristas echasen contaminantes a los depósitos de agua, mientras el sistema SCADA, intervenido por hackers, mostrase unos datos completamente correctos en el sensor de calidad del agua.
“Si alguien puede proporcionar datos falsos al sistema entonces los hackers se han hecho con el sistema”.
La amenaza sobre los sistemas basados en SCADA es algo que preocupa desde hace tiempo en Estados Unidos, y así se hizo constar después de los ataques terroristas del 11 de Septiembre, en el que se auditó en términos generales la seguridad del país en relación al ciberterrorismo.
Qué pasó después de 2007
La advertencia dejó de ser teórica en 2010 con Stuxnet, el gusano que alcanzó las centrifugadoras de una instalación nuclear iraní y las destruyó físicamente manipulando sus controladores mientras mostraba datos normales a los operadores. Era exactamente el escenario que Devarajan había descrito: el sistema mentía a sus propios vigilantes mientras el daño ocurría.
Desde entonces, la seguridad de infraestructuras críticas dejó de tratarse como un anexo de la seguridad informática general. Las redes de operación (OT) se separan de las redes corporativas (IT) con segmentación estricta, los accesos remotos se restringen y se registran, y los sistemas de control se vigilan buscando justo lo que Stuxnet explotó: órdenes legítimas en apariencia que no corresponden a ningún proceso real.
Qué protege hoy a una infraestructura crítica
Ninguna medida sola basta, y la lista es la lección que dejan juntos el test de Lunsford y Stuxnet: que la red de control no tenga salida directa a Internet ni a la red corporativa sin controles entre ambas; que cada dispositivo y cada usuario tenga solo el acceso que necesita; que los datos de los sensores se contrasten por vías independientes, para que un sensor intervenido no sea la única fuente de verdad; y que cualquier cambio en un controlador pase por pruebas antes de llegar a producción. La seguridad física de la planta, que en 2007 se daba por suficiente, hoy se entiende como una capa más, no como la única.