
Snyk es la abreviatura de So Now You Know, que significa «Así que ahora lo sabes». Se trata de una plataforma de seguridad diseñada para poner a los desarrolladores en el centro de la protección de sus aplicaciones. A diferencia de las soluciones de seguridad tradicionales que operan de manera aislada, Snyk se integra directamente en el proceso de desarrollo de software, permitiendo que la seguridad sea una parte fundamental del ciclo de desarrollo en lugar de una tarea secundaria o un paso posterior. Gracias a esta integración, los desarrolladores pueden identificar, analizar y corregir vulnerabilidades de forma rápida y eficaz dentro de sus herramientas y flujos de trabajo habituales.
Tabla de Contenido
La plataforma está diseñada para:
- Escanear el código fuente en busca de vulnerabilidades.
- Gestionar dependencias de código abierto para detectar y mitigar fallos de seguridad.
- Proteger imágenes de contenedores y aplicaciones basadas en Kubernetes.
- Auditar y asegurar infraestructuras como código (IaC), incluyendo plantillas de Terraform y CloudFormation.
Con su enfoque shift-left, Snyk permite a los desarrolladores abordar los problemas de seguridad desde las primeras fases del desarrollo, evitando riesgos y sorpresas inesperadas una vez que el código está desplegado.
¿Por Qué es Importante Snyk para los Desarrolladores?
Detección Temprana de Vulnerabilidades
Una de las principales ventajas de Snyk es que se integra en el proceso de desarrollo de manera que las vulnerabilidades se pueden detectar en tiempo real, mientras los desarrolladores están escribiendo el código. Esto es esencial para evitar que las vulnerabilidades lleguen a producción y sean explotadas por atacantes. Además, la plataforma ofrece recomendaciones claras sobre cómo corregir esos problemas de seguridad sin que sea necesario interrumpir el flujo de trabajo.
Automatización de la Remediación de Vulnerabilidades
Snyk no solo detecta las vulnerabilidades, sino que también ayuda a corregirlas rápidamente. Con su capacidad de automatización, Snyk puede generar pull requests automáticos para actualizar dependencias vulnerables o corregir fallos en el código. Esto ahorra tiempo y reduce el riesgo de que los problemas de seguridad pasen desapercibidos o se queden sin solución.
Integración Perfecta con Herramientas de Desarrollo Populares
Snyk se integra con las principales herramientas de desarrollo y plataformas de CI/CD como GitHub, GitLab, Azure, Jenkins, y más. Esto significa que no tienes que cambiar tu flujo de trabajo diario para implementar seguridad. Snyk trabaja directamente donde ya estás, ayudando a identificar y resolver vulnerabilidades sin interrumpir tu proceso de desarrollo.
Soluciones de Snyk
Snyk Code: Seguridad en el Código Fuente
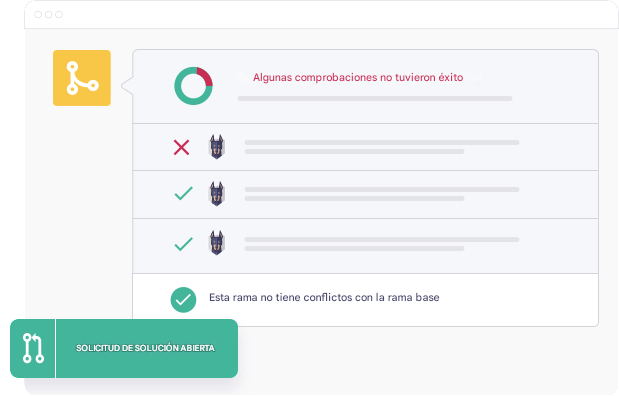
Snyk Code es una herramienta de análisis estático de seguridad (SAST) que escanea el código fuente para detectar vulnerabilidades que pueden poner en peligro la aplicación. Los desarrolladores pueden recibir retroalimentación en tiempo real sobre problemas como inyección SQL, cross-site scripting (XSS), errores de configuración, entre otros. Esta herramienta se integra con los principales IDEs como Visual Studio Code, IntelliJ, y Eclipse, permitiendo que los desarrolladores resuelvan los problemas de seguridad mientras escriben el código.
Snyk Open Source: Gestión de Dependencias de Código Abierto
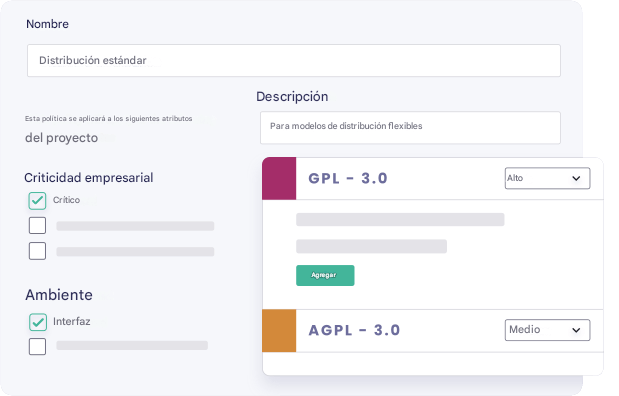
En el desarrollo moderno, las aplicaciones dependen en gran medida de librerías y bibliotecas de código abierto. Sin embargo, estas dependencias pueden introducir vulnerabilidades si no se gestionan adecuadamente. Snyk Open Source escanea estas dependencias para detectar fallos de seguridad conocidos. Además, ofrece recomendaciones sobre cómo actualizar a las versiones más seguras de las dependencias. Con la integración de Snyk, puedes gestionar las vulnerabilidades en el código abierto de manera sencilla y efectiva.
Snyk Container: Protección de Contenedores y Kubernetes
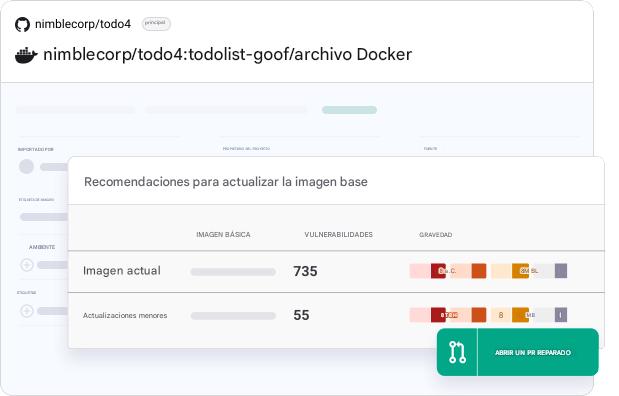
La seguridad en entornos de contenedores como Docker y Kubernetes es esencial para garantizar que las aplicaciones desplegadas en la nube sean seguras. Snyk Container analiza las imágenes Docker y las configuraciones de Kubernetes para detectar vulnerabilidades conocidas, asegurando que tus aplicaciones estén protegidas antes de ser desplegadas. Con Snyk, las imágenes de contenedores se mantienen seguras en cada paso, desde la creación hasta la producción.
Snyk IaC: Seguridad en Infraestructura como Código
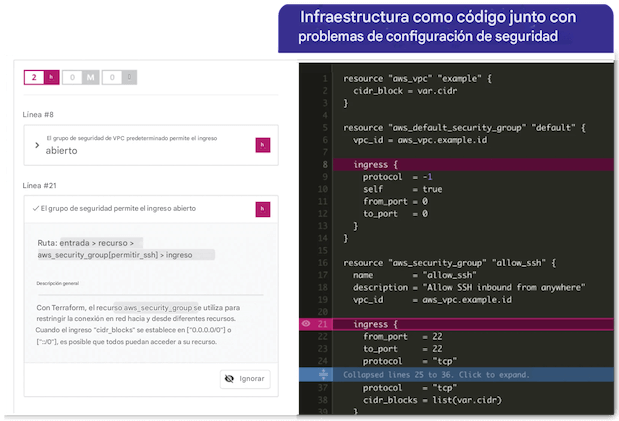
En un mundo donde las empresas gestionan infraestructura a través de código, las configuraciones de infraestructura como código (IaC) deben ser seguras para evitar brechas de seguridad. Snyk IaC analiza plantillas de Terraform, CloudFormation y Kubernetes para asegurarse de que no haya errores de configuración que puedan comprometer la seguridad. Con Snyk, las organizaciones pueden asegurarse de que la infraestructura que despliegan sea segura desde el inicio.
¿Qué Beneficios Obtiene tu Empresa al Usar Snyk?
Reducción de Riesgos de Seguridad en Tiempo Real
La capacidad de detectar vulnerabilidades mientras el código está en desarrollo permite a las empresas reducir significativamente el riesgo de que las vulnerabilidades lleguen a producción. Con Snyk, los equipos de desarrollo pueden abordar los problemas de seguridad de forma inmediata y automática, reduciendo los tiempos de reacción y previniendo incidentes costosos.
Mejora de la Colaboración entre Equipos
Con Snyk, los equipos de desarrollo y seguridad pueden trabajar juntos de manera más eficiente. Los desarrolladores pueden integrar Snyk directamente en sus herramientas de desarrollo para gestionar vulnerabilidades, mientras que los equipos de seguridad pueden supervisar y gestionar los riesgos de manera centralizada. Esto crea una cultura de seguridad más colaborativa dentro de la organización.
Escalabilidad y Adaptabilidad
A medida que una empresa crece, sus necesidades de seguridad también aumentan. Snyk es escalable y puede adaptarse tanto a proyectos pequeños como a grandes implementaciones empresariales. Ya sea que trabajes con una sola aplicación o con un portafolio completo de aplicaciones en la nube, Snyk se adapta a tus necesidades y te ayuda a mantener una postura de seguridad robusta.
Snyk en la Nube y con Kubernetes
Snyk también se especializa en asegurar las aplicaciones que se ejecutan en nubes públicas como AWS, Azure, y Google Cloud. Con la capacidad de integrar Snyk en plataformas como Kubernetes, las organizaciones pueden estar seguras de que su infraestructura y aplicaciones desplegadas en la nube están protegidas contra vulnerabilidades.
Snyk y Kubernetes
A medida que más aplicaciones se despliegan en Kubernetes, garantizar su seguridad se vuelve crucial. Snyk Kubernetes ayuda a proteger las aplicaciones basadas en contenedores al realizar un análisis exhaustivo de las configuraciones de Kubernetes y las imágenes Docker en busca de vulnerabilidades.
¿Cómo Integrar Snyk en tu Proceso de Desarrollo?
Integrar Snyk en tu proceso de desarrollo es sencillo, ya que la plataforma se integra de manera natural con tus herramientas existentes, como GitHub, GitLab, Azure y muchas más. Solo necesitas configurar Snyk en tu flujo de trabajo de CI/CD y empezar a escanear tu código y dependencias en tiempo real.
Ejemplo concreto: de la alerta a la corrección
Un ejemplo real muestra mejor que cualquier lista de funciones cómo trabaja Snyk. En julio de 2019, el equipo de investigación de Snyk descubrió una vulnerabilidad de prototype pollution en lodash, una de las librerías JavaScript más usadas del mundo: la función defaultsDeep podía ser engañada con un objeto constructor para modificar Object.prototype. La vulnerabilidad quedó registrada como SNYK-JS-LODASH-450202 (CVE-2019-10744), con severidad crítica (CVSS 3.1 de 9.1), y afecta a todas las versiones de lodash anteriores a la 4.17.12.
En un proyecto con lodash 4.17.11 en su package.json, el flujo completo con la CLI de Snyk es este:
npm install -g snyk
snyk auth
snyk test
snyk fix
snyk test escanea las dependencias del proyecto y señala el hallazgo con su severidad, la versión afectada y la versión que lo corrige. snyk fix aplica la actualización recomendada — en este caso, subir lodash a la 4.17.12 — y un segundo snyk test confirma que el hallazgo desapareció. Cuando no existe versión corregida, Snyk indica el parche disponible o la mitigación manual; y con snyk monitor el proyecto queda vigilado para que las nuevas vulnerabilidades en esas mismas dependencias generen una alerta.
La lección del ejemplo no es el comando, sino el momento: el hallazgo aparece en la terminal del desarrollador, antes de que el código llegue a producción, y la corrección es una actualización de versión revisable en un pull request, no una tarea de seguridad que espera al final del proyecto.
Snyk frente a otras herramientas: cómo elegir
Snyk no es la única herramienta que escanea dependencias, y elegir bien depende de qué superficie hay que cubrir y de dónde vive el proyecto:
| Herramienta | Qué escanea | Corrección automática | Coste |
|---|---|---|---|
| Snyk | Código, dependencias, contenedores e IaC | Sí: pull requests de corrección y snyk fix |
Comercial, con plan gratuito |
| Dependabot (GitHub) | Dependencias de repositorios GitHub | Sí: pull requests de actualización de seguridad | Gratis en GitHub |
| Trivy (Aqua Security) | Contenedores, IaC, sistema de archivos, secretos y SBOM | No: informa; la corrección es manual | Código abierto (Apache 2.0), gratis |
Snyk es la opción cuando se quiere una sola plataforma para código, dependencias, contenedores e IaC con corrección automática. Dependabot cubre el caso más común — un repositorio en GitHub cuyas dependencias hay que mantener al día — sin salir de GitHub y sin coste. Trivy es la opción cuando se necesita un escáner gratuito de contenedores e IaC que corra en CI sin cuenta ni servidor, aceptando que la corrección se hace a mano. Ninguna de las tres sustituye una revisión manual: lo que hacen es que el pentester empiece con el ruido ya filtrado, como se explica al final de este artículo.
Preguntas Frecuentes sobre Snyk
¿Qué lenguajes de programación soporta Snyk?
Snyk es compatible con una amplia variedad de lenguajes de programación populares, incluyendo Java, JavaScript (y TypeScript), Python, Ruby, Go, C#, .NET, PHP, Swift, y Objective-C. Además, Snyk ofrece soporte para proyectos que utilizan diferentes gestores de paquetes como npm, Maven, pip, entre otros, lo que facilita su integración en una gran cantidad de entornos de desarrollo.
¿Snyk ofrece soporte para código de código abierto?
Sí, Snyk está especialmente diseñado para trabajar con código abierto. Ofrece escaneo de seguridad para dependencias de código abierto y permite la detección y corrección de vulnerabilidades en bibliotecas populares. Además, con Snyk Open Source, puedes gestionar las licencias de código abierto para asegurarte de que cumples con los requisitos legales y de seguridad.
¿Cómo funciona la integración de Snyk con plataformas como GitHub o GitLab?
Snyk se integra fácilmente con plataformas de control de versiones como GitHub, GitLab, y Bitbucket. Después de conectar tu cuenta de Snyk con estas plataformas, puedes escanear los repositorios de código en busca de vulnerabilidades de seguridad. Además, Snyk trabaja con tus pull requests y te proporciona recomendaciones para solucionar problemas antes de que el código se fusione en la rama principal. Todo esto ocurre de manera fluida, sin interrumpir el flujo de trabajo.
¿Qué tipo de vulnerabilidades detecta Snyk?
Snyk detecta una amplia gama de vulnerabilidades en el código y las dependencias. Esto incluye vulnerabilidades de seguridad comunes como inyección SQL, cross-site scripting (XSS), errores de configuración en la infraestructura y vulnerabilidades dentro de librerías de código abierto. Además, también cubre vulnerabilidades relacionadas con la infraestructura como código (IaC), contenedores y plataformas de orquestación como Kubernetes.
¿Qué es el enfoque «shift-left» y cómo lo implementa Snyk?
El enfoque «shift-left» en seguridad implica detectar y solucionar problemas de seguridad en las primeras etapas del desarrollo. En lugar de esperar hasta que el software esté completo o en producción para encontrar problemas de seguridad, Snyk permite a los desarrolladores identificar y corregir vulnerabilidades a medida que escriben el código. Esto permite reducir los costos y riesgos asociados con los problemas de seguridad que se descubren tarde.
¿Snyk tiene soporte para infraestructura en la nube?
Sí, Snyk ofrece soporte completo para la seguridad de la infraestructura en la nube. Snyk IaC analiza las configuraciones de infraestructura como código (IaC) en plataformas como Terraform y CloudFormation. Además, Snyk Cloud protege las aplicaciones desplegadas en AWS, Azure, y Google Cloud, asegurando que las configuraciones de la nube y las aplicaciones estén protegidas contra vulnerabilidades de seguridad.
¿Snyk puede ser integrado en mis pipelines de CI/CD?
Sí, Snyk se integra con las plataformas de CI/CD como Jenkins, CircleCI, GitHub Actions y Azure Pipelines. Esta integración permite escanear automáticamente el código, las dependencias y las imágenes de contenedores durante el proceso de integración continua y despliegue continuo (CI/CD). Al hacerlo, se asegura que las vulnerabilidades se detecten y se corrijan antes de que el código se implemente en producción.
¿Snyk ofrece un plan gratuito?
Sí, Snyk ofrece un plan gratuito para desarrolladores individuales y proyectos de código abierto. Este plan permite escanear proyectos y gestionar vulnerabilidades, pero con algunas limitaciones en las características avanzadas, como el número de proyectos que puedes escanear o el acceso a soporte premium. Los planes pagos están disponibles para equipos empresariales que necesitan funcionalidades adicionales, como soporte dedicado, análisis más profundos y mayor capacidad de integración.
¿Qué es el escaneo de seguridad en contenedores y cómo funciona?
El escaneo de seguridad en contenedores que ofrece Snyk se enfoca en asegurar que las imágenes de contenedores (por ejemplo, Docker) sean seguras antes de ser desplegadas en producción. Snyk Container analiza las imágenes Docker y sus capas, buscando vulnerabilidades conocidas, malas configuraciones o errores en la configuración de contenedores. Con Snyk, también puedes verificar que las mejores prácticas de seguridad estén siendo seguidas.
¿Snyk es adecuado para empresas grandes?
Sí, Snyk es completamente adecuado para empresas grandes que necesitan gestionar seguridad en aplicaciones a gran escala. Con planes empresariales, las organizaciones pueden aprovechar características avanzadas como integración personalizada, soporte dedicado, y monitoreo continuo de vulnerabilidades a través de múltiples entornos. Además, Snyk es escalable, lo que permite a las empresas gestionar sus riesgos de seguridad a medida que crecen.
¿Cómo accedo a la documentación de Snyk?
La documentación de Snyk está disponible en línea a través de su sitio web oficial, donde los usuarios pueden acceder a recursos sobre cómo usar Snyk, integrar las herramientas con su flujo de trabajo y explorar todas las características disponibles. La documentación de Snyk también incluye guías detalladas y ejemplos sobre cómo integrar la plataforma con herramientas de CI/CD, infraestructura como código, y más.
¿Qué es SCIM y cómo se relaciona con Snyk?
SCIM (System for Cross-domain Identity Management) es un protocolo estándar que permite la sincronización de usuarios y grupos entre diferentes soluciones SaaS. Snyk soporta la sincronización SCIM, lo que facilita la gestión de usuarios y grupos a través de distintas plataformas. Esto permite una integración fluida con las herramientas de gestión de identidad y acceso que utiliza tu empresa.
Los límites del escaneo automático: lo que Snyk hace y lo que no
Este artículo ya deja claro que Snyk cubre cuatro frentes (código propio, dependencias, contenedores e infraestructura como código). Vale la pena precisar qué lugar ocupa cada frente dentro de la taxonomía clásica de la seguridad de aplicaciones: Snyk Open Source es una herramienta de análisis de composición de software (SCA, por sus siglas en inglés), que detecta vulnerabilidades conocidas en librerías de terceros; Snyk Code es un análisis estático (SAST), que inspecciona el código propio sin ejecutarlo. La distinción importa: una vulnerabilidad conocida en una dependencia solo es peligrosa si el código vulnerable es realmente alcanzable por un atacante, y el código propio puede contener fallos de lógica que ningún escáner estático detecta porque no violan una regla conocida.
Ese es el límite estructural de cualquier plataforma de este tipo. Los análisis estáticos generan falsos positivos que alguien con criterio tiene que descartar, priorizar según alcanzabilidad y severidad real, y corregir con conocimiento del negocio. Además, el escaneo cubre lo que existe en el repositorio, no lo que ocurre en ejecución: errores de configuración en producción, controles de autenticación mal implementados o cadenas de explotación que requieren varias condiciones simultáneas quedan fuera del alcance del escáner. Por eso las organizaciones maduras usan Snyk como capa de higiene continua del ciclo de desarrollo, y la complementan con evaluaciones manuales periódicas donde un humano piensa como atacante.
Un tercer punto práctico: la calidad de la remediación depende de la calidad de la priorización. Generar cientos de alertas que nadie atiende es peor que no escanear, porque crea la ilusión de cobertura. La buena práctica es integrar Snyk con políticas claras —qué niveles de severidad rompen el build, quién es dueño de cada tipo de hallazgo y qué ventana de remediación aplica— para que el shift-left produzca correcciones y no solo reportes.
Del escáner al adversario: el paso que Snyk no cubre
Snyk responde una pregunta: «¿qué vulnerabilidades conocidas hay en mi código, dependencias, imágenes e infraestructura?». Pero hay una segunda pregunta que ningún escáner puede responder: «¿qué haría un atacante real con acceso a mi aplicación?». Los fallos de lógica de negocio, la explotación encadenada de varias debilidades menores y los controles de seguridad que parecen correctos en el código pero fallan en ejecución solo aparecen cuando alguien intenta romper el sistema de verdad.
Ahí es donde una prueba de penetración manual complementa el escaneo automatizado: el pentester usa los mismos hallazgos del escáner como punto de partida, pero los valida, los explota de forma controlada y demuestra el impacto real sobre los datos y la operación. El resultado no es una lista de alertas, sino una demostración de qué caminos llevan a un compromiso y qué corregir primero.
Si tu equipo ya usa Snyk en el pipeline, el siguiente paso lógico es someter periódicamente la aplicación desplegada a una evaluación ofensiva independiente. Conoce los servicios de Pentesting de DragonJAR, pensados para encontrar lo que los escáneres automáticos no ven: la creatividad de un atacante real, antes de que el atacante real llegue.