
No ha pasado mucho tiempo desde que Google lanzó los dominios .zip, permitiendo que cualquier persona pueda registrar una dirección en internet con esta extensión. Pero esta breve ventana ha sido suficiente para que se utilicen ampliamente en campañas de phishing por parte de cibercriminales, quienes ademas están obteniendo resultados muy convincentes con poco esfuerzo.
Tabla de Contenido
Para entender mejor por qué están consiguiendo estos resultados, es necesario comprender cómo funciona una URL. Para un navegador, la información entre «https://» y «@» se considera como datos del usuario, que pueden ser útiles o no, dependiendo del contexto de la aplicación. Lo que sigue a «@» se toma como el nombre del servidor. Los navegadores modernos ignoran los datos del usuario y redirigen al usuario directamente al nombre del servidor de la URL. Sin embargo, si se añaden barras a la URL antes del «@», el navegador interpreta todo lo posterior como la ruta, ignorando la parte del servidor de la URL.
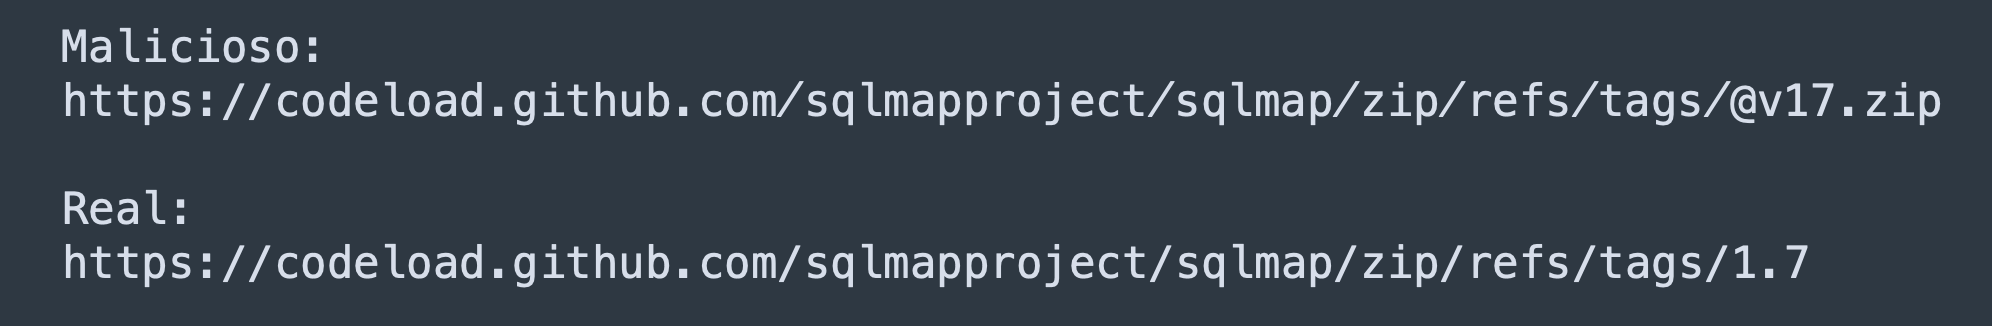
Para evitar este comportamiento, es posible utilizar ciertos caracteres Unicode que se parecen a la barra legítima (/), pero que para el navegador son considerados como datos enviados por el usuario, por lo tanto, descartables. Esto permite a un delincuente informático crear URLs muy convincentes que parecen genuinas, que apuntan a una «descarga» de un archivo .zip.
En el siguiente ejemplo, hemos registrado el dominio v17.zip, que apunta precisamente a este artículo y puede pasar fácilmente como la descarga de la última versión pública de la famosa herramienta de seguridad SQLMap.
Maliciosos:
https://codeload.github.com⁄sqlmapproject⁄sqlmap⁄zip⁄refs⁄tags⁄@v17.zip
https://codeload.github.com∕sqlmapproject∕sqlmap∕zip∕refs∕tags∕@v17.zip

Real:
https://codeload.github.com/sqlmapproject/sqlmap/zip/refs/tags/1.7

Ejemplo Masivo:
https://www.whatsapp.com⁄premium⁄privado⁄@v17.zip
Siguiendo las indicaciones anteriores, solo tendremos que colocar la URL imitando el contenido de la original entre «https://», cambiando los slash por los códigos Unicode U+2044 (⁄) o U+2215 (∕), y al final añadir «@» antes del dominio recién comprado v17.zip. Se crea una URL que redirige a la víctima a un servidor que en este caso es controlado por DragonJAR, pero que bien podría ser una URL maliciosa. Este enfoque tiene una alta tasa de éxito ya que la URL parece casi idéntica a la URL legítima, incluso para personas afines a la tecnología.
Para complicar aún más las cosas, hemos comprobado que en la actual versión de la aplicación de WhatsApp para iOS y Android, el dominio se trata en su totalidad y lo convierte en clickeable, como cualquier otro enlace, lo que hace que el problema sea aún más riesgoso. Por otro lado, la versión de Telegram para Android e iOS, además de la versión de WhatsApp Web, manejan adecuadamente los enlaces y solo la parte «@v17.zip» de la URL es clickeable, lo que hace más evidente el «engaño». Sin embargo, para ojos poco experimentados, puede seguir siendo igual de peligroso.
Para evitar caer en este tipo de engaños, es fundamental mantenerse informado sobre las últimas tácticas empleadas por los delincuentes informáticos y tener siempre un alto nivel de precaución al navegar por Internet. Es muy recomendable verificar siempre las URLs antes de hacer clic en ellas, especialmente si se reciben por correo electrónico o mensajes de desconocidos. Fíjate bien en la URL completa que aparece cuando pasas el cursor sobre el enlace. Si ves un carácter ‘@’ seguido de un dominio que parece un archivo .zip, es probable que se trate de un engaño.
El abuso de los dominios .zip, tres años después: lo que confirman los datos
La preocupación descrita en este artículo resultó ser profética. Un análisis de Palo Alto Networks sobre los dominios .zip registrados desde su lanzamiento en abril de 2023 encontró más de 8.500 registros hacia diciembre de 2023, de los cuales el 35% alojaba falsas actualizaciones de software o descargas de controladores, el 27% suplantaba servicios de almacenamiento en la nube como Google Drive, OneDrive o Box, y el 14% presentaba tráfico sospechoso de comando y control (C2) o botnets (ExpertBeacon, citando inteligencia de amenazas de Palo Alto Networks).
Una revisión independiente de un año de vida del TLD .zip confirmó el patrón: muchos de los dominios maliciosos imitaban nombres de archivos de marcas conocidas para engañar a usuarios que buscaban sus documentos —por ejemplo, *»2024.xlsx.zip»*, *»courrierdevotrecaisse.pdf.zip»* o *»msoffice365update.zip»*. Las marcas relacionadas con Microsoft dominaban el 47,22% de los dominios .zip maliciosos analizados, seguidas de Google con el 8,33%, y las palabras clave más usadas por los atacantes eran *»update»* (56 dominios), *»installer»* (38) y *»setup»* (10), explotando la urgencia por mantener el software actualizado (EfficientIP).
La investigación de Unit 42 (Palo Alto Networks) en su informe «TLD Tracker» concluye además que los TLDs que se parecen a extensiones de archivo populares —como .zip— aumentan notablemente el potencial de *domain squatting* y phishing frente a otros TLDs nuevos, y documentó campañas de phishing a gran escala, distribución de programas potencialmente no deseados y redes de redirección operando sobre estos dominios ([Unit 42 — informe «TLD Tracker» de Palo Alto Networks, sin enlace directo: la URL completa no estaba disponible en los resultados de búsqueda]).
El abuso no se limita a .zip: investigadores de Bolster han observado el mismo patrón con otros TLDs que imitan extensiones de archivo, como .mov, usados para distribuir malware disfrazado de actualizaciones de reproductores de video y para páginas de estafa que roban credenciales (Bolster). El problema, por tanto, es estructural y sigue vigente.
Cómo protegerse hoy de los dominios .zip maliciosos
Los navegadores tratan a .zip como cualquier otro TLD: no muestran una advertencia especial por defecto, así que la defensa sigue dependiendo de la verificación. Estas son las recomendaciones vigentes:
– Inspeccione siempre la URL completa antes de hacer clic. Pase el cursor sobre el enlace y busque el carácter «@» seguido de un dominio .zip: como se explicó en este artículo, todo lo que está antes del «@» es información que el navegador ignora. Es la señal de alarma definitiva. – Active la Protección mejorada de Chrome. El modo de Navegación Segura mejorada analiza las descargas —incluidos archivos ZIP— en busca de malware antes de que lleguen a su equipo. – Desconfíe de las «descargas» urgentes. La mayoría de los dominios .zip maliciosos se hacen pasar por actualizaciones, instaladores o documentos. Si no esperaba el archivo, no lo descargue; vaya directamente al sitio oficial escribiendo la dirección usted mismo. – En empresas, aplique políticas a nivel de correo y DNS. Los filtros de correo pueden marcar o poner en cuarentena enlaces a dominios recién registrados y a TLDs de alto riesgo; los administradores pueden bloquear la resolución de .zip (y .mov) en el DNS corporativo si no tienen uso legítimo en la organización. – Use un gestor de contraseñas. Solo rellena credenciales en el dominio real donde fueron guardadas; ante una página de phishing en un dominio .zip, simplemente no se autocompletará. – Reporte el phishing. En Gmail: abrir el mensaje → menú ⋮ → «Denunciar phishing». En Outlook: «Informar» → «Informar de phishing». A nivel internacional: reenviar a *[email protected]*.
¿Necesita evaluar la seguridad de su organización frente al phishing?
El phishing con dominios .zip es solo una de las muchas técnicas que los atacantes usan hoy. En DragonJAR ayudamos a las empresas a identificar sus vulnerabilidades reales con pruebas de Pentesting, evaluaciones de seguridad y programas de concienciación que miden cómo responde su equipo ante engaños como los descritos en este artículo.
Contáctenos para una evaluación de seguridad o conozca nuestros servicios de seguridad informática.

