
Nintendo es de esas empresas que generan muchos sentimiento, amor, odio pasando por la nostalgia que tanto han sabido explotar, y aunque mucho se hable de esta compañía, nadie puede negar que ha sabido mantenerse vigente y es todo un referente en la industria de los videojuegos, contando con algunas de las franquicias más exitosas de la historia de los videojuegos.
Tabla de Contenido
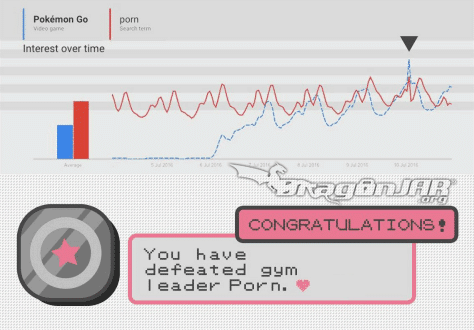
Precisamente una de las propiedades de Nintendo más exitosas es Pokémon, el juego que en su momento revivió la GameBoy a la cual la prensa especializada llamaba «consola muerta» y que ahora está literalmente en boca de todo el mundo gracias a la salida de su versión para móviles Pokémon GO, tanto así que ha desplazado el porno como la palabra más buscada en internet (y recuerden que internet is for…).<>
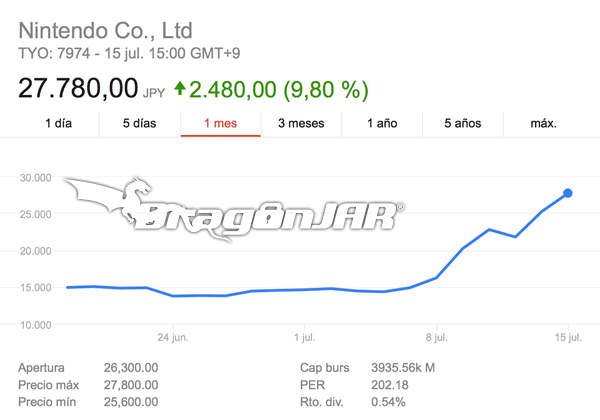
Pero no solo Nintendo está contenta con el éxito de Pokémon Go (casi duplicando el valor de sus acciones) la industria del malware está feliz también porque es tal el nivel de popularidad que ha alcanzado este juego, que muchas personas no quieren esperar que salga oficialmente para su país o para su dispositivo móvil y buscan como instalarlo directamente en internet o en «mercados no oficiales» consiguiendo ser infectados y poniendo más dinero en los bolsillos a los delincuentes informáticos.
Me puse en la tarea de buscar cómo instalar este juego en Android e iOS de forma no oficial y encontré cosas bastante alarmantes en el proceso, la industria del malware está tan empeñada en sacarle ganancia al éxito de Pokémon Go que no les importa ser tan evidentes como llamarle a un APK «Pokemon-GO-v0-29-2.apk.exe» y aun así conseguir que más de 200 personas descarguen su carga maliciosa.
Por esta razón decidí generar este articulo como forma de contrarrestar la desinformación que existe alrededor de este popular juego. Para hacer más real el ejercicio desactive el sexto sentido que se suele desarrollar al pasar más de 8 horas al día conectado a internet, ya saben, ese instinto que tarde o temprano todos desarrollamos para poder identificar cual es el botón correcto en las páginas de descarga, o que te indica cuando un sitio web es probablemente dañino para la salud de tu equipo de cómputo y traté de realizar las mismas acciones que un usuario normal realizaría al tratar de conseguir una copia del Pokemón GO para Android o iOS.
Primer paso, identificar la versión oficial de los archivos con sus hash
Para esto descargué de las tiendas oficiales (App Store y Play Store) la última versión disponible de Pokémon GO disponible actualmente (0.29.2) y les saqué sus correspondientes hash.
En android el .apk oficial de Pokémon GO v0.29.2 tiene los siguientes hash:
- MD5: 1a9b0b4418eb6ec8de07940b92c2f4d1
- SHA-1: 38f0867b9ded5f6e3897d2bd2d7a3eddc2de6d33
Cualquier .apk que no tenga esos hash son de entrada desconfiables (recuerda que es para la versión 0.29.2).
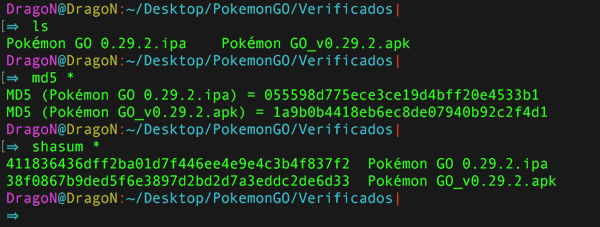
En iOS el .ipa oficial de Pokémon GO v0.29.2 tiene los siguientes hash (aunque para instalarlo debes hacer jailbreak a tu dispositivo lo que es poco recomendado si quieres mantener tu equipo libre de malware):
- MD5: 055598d775ece3ce19d4bff20e4533b1
- SHA-1: 411836436dff2ba01d7f446ee4e9e4c3b4f837f2
Cualquier .ipa que no tenga esos hash son de entrada desconfiables (de hecho recomendamos solo instalar .ipa desde la App Store).
Segundo paso, buscar la descarga como lo realizaría cualquier persona
Para buscar los archivos utilicé palabras clave que cualquiera usaría como «pokemon go apk», «descargar apk pokemon go», «como instalar pokemon en iphone», «download pokemon go ipa», «download pokemon go apk» en motores de búsqueda, páginas de descarga y sitios de video como YouTube o DailyMotion.
Utilizando estos métodos descargué cuanta copia de Pokémon GO v0.29.2 encontré, para iOS y para Android, incluso bajando copias que a simple vista sabía que era malware (recuerda que al inicio desactive mi sistema de auto conservación y lo ajuste a nivel «usuario inexperto») consiguiendo 27 .apk y 13 .ipa de Pokémon GO.
Tercer paso, selección de archivos a analizar
El siguiente paso fue seleccionar los archivos que analizaría, la opción más simple era identificar qué archivos tenían hash diferentes a los originales y enfocarme en ellos, consiguiendo los siguientes resultados:
- APK´s de Pokémon GO (Android): De 27 archivos descargados sólo 9 tenían los hash del apk oficial (33,3%), dejando 18 archivos para la fase de análisis (66,7%).
- IPA´s de Pokémon GO (iOS): De 13 archivos descargados solo 1 tenía el hash del ipa oficial (7,7%), dejando 12 archivos para la fase de análisis (92,3%).
Cuarto paso, análisis de los archivos
Para la fase de análisis se usaron los siguientes servicios y herramientas:
- Tacyt (Aprovecho para agradecer a Sergio de los Santos y a Chema Alonso por el acceso)
- AndroTotal (el «virustotal» para android)
- VirusTotal (que integró análisis de apk´s)
- Mobile Security Framework (MobSF) (análisis dinámico y estático de apps para android e iOS)
Quinto paso, resultados
Como resultados de este pequeño muestreo de malware para móviles enfocados en «la aplicación de moda», se encontró que de los 18 archivos .apk para android que simulaban ser Pokémon GO, 12 apk´s tenían malware para Android conocido y totalmente detectable:
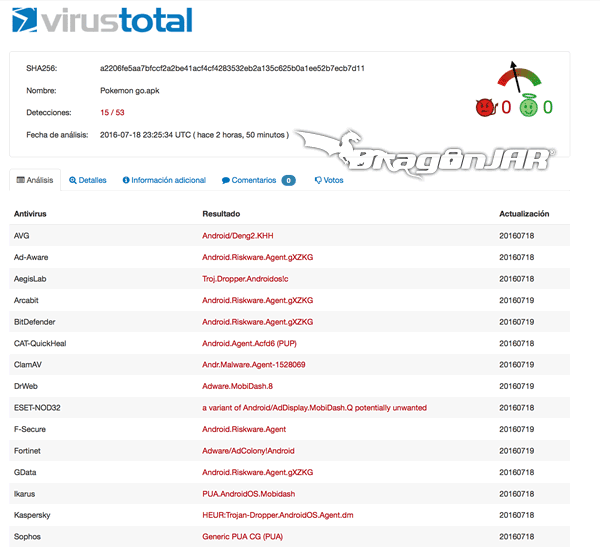
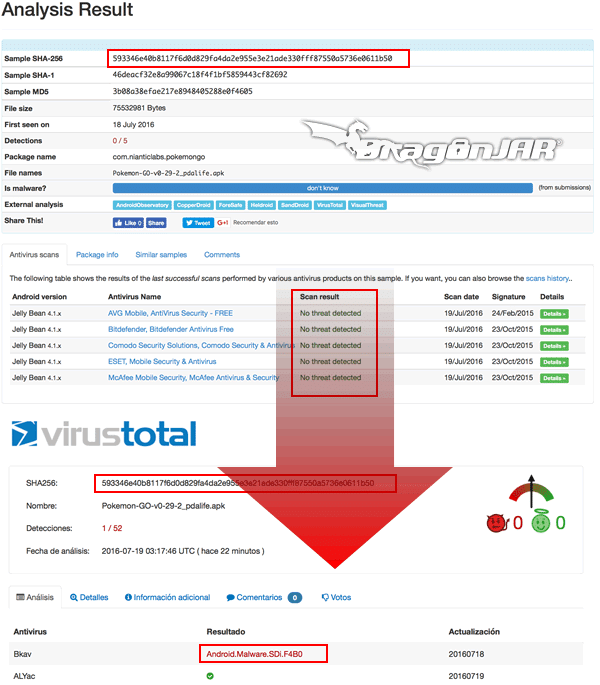
Un apk descargado de una descripción en YouTube y otro apk bajado de un sitio ruso que se encontraba bastante arriba en los resultados de búsqueda, aparentaban no tener malware en algunos servicios como por ejemplo AndroTotal (razón por la que se usaron varios) pero en virustotal si reportaban malware y con el framework MobSF, haciendo un análisis exhaustivo confirmamos finalmente el comportamiento anómalo.
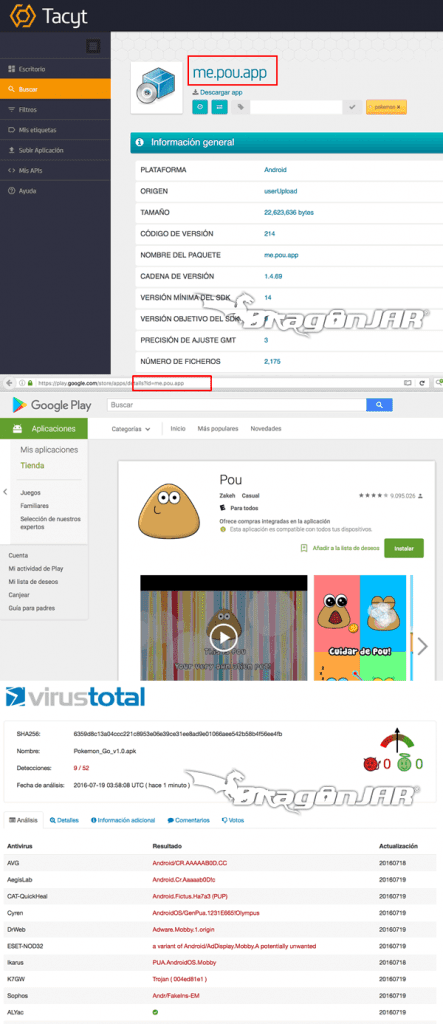
Otro caso curioso al que llamó «delincuentes con pereza» se trataba de un archivo con una diferencia de tamaño bastante marcada con las otras muestras y obviamente con hash diferente al original, al analizarlo a fondo se encontró que era la copia modificada de otro juego con su respectivo «regalito» en su interior, al cual simplemente subieron a los sitios de descarga con el nombre «Pokemon_Go_v1.0.apk» consiguiendo comprometer los teléfonos de varios «entrenadores pokémon» descuidados.
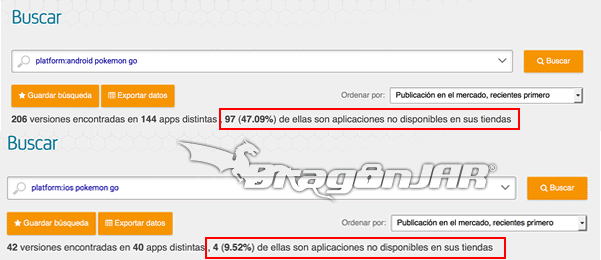
Pero no solo en sitios de dudosa procedencia se encontraban los archivos, en tiendas oficiales se les ha colado una que otra «fake app» que simula ser «Pokémon GO», en las muestras descargadas encontré una de estas apps falsas con nombre de paquete «com.kbndfkmn.lbmlpd» que estuvo algunos días en la tienda oficial de Play Store y aunque nintendo ha declarado abiertamente la guerra a estas copias son muchos los desarrolladores que quieren aprovecharse del nombre Pokémon GO para conseguir descargas masivamente, algunos de ellos con malas intenciones.
En cuanto a las aplicaciones para iOS, de los 12 archivos .ipa para iOS que simulaban ser Pokémon GO todos tenían hash diferentes, aunque no se identificó malware en su interior, si solicitaban permisos adicionales a los de la app oficial o tenían certificados de desarrollador diferentes.
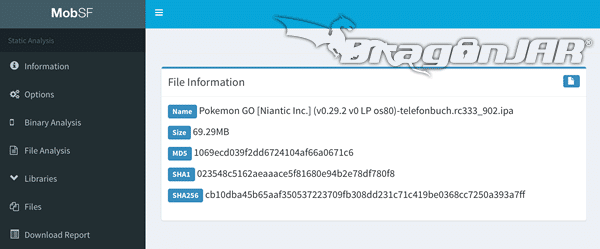
En iOS se recomienda expresamente NO instalar cualquier .ipa de «tiendas alternativas» ya que el solo proceso de «jailbreak» necesario para la instalación abre una brecha en el dispositivo que cualquier aplicación podría aprovechar.
Sexto paso, otros oportunistas
La suplantación de aplicaciones o infección con ellas no es la única forma que los delincuentes informáticos están aprovechando este boom de «pokémon go», en el proceso de recolección de las muestras para este artículo encontré varios oportunistas queriendo sacar su tajada del poke-pastel por distintos medios que comento a continuación:
Algunos usuarios, generaban enlaces publicitarios como adf.ly, linkbucks.com y similares para que además de infectarte, les dejes unos centavos extra a través de estos links.
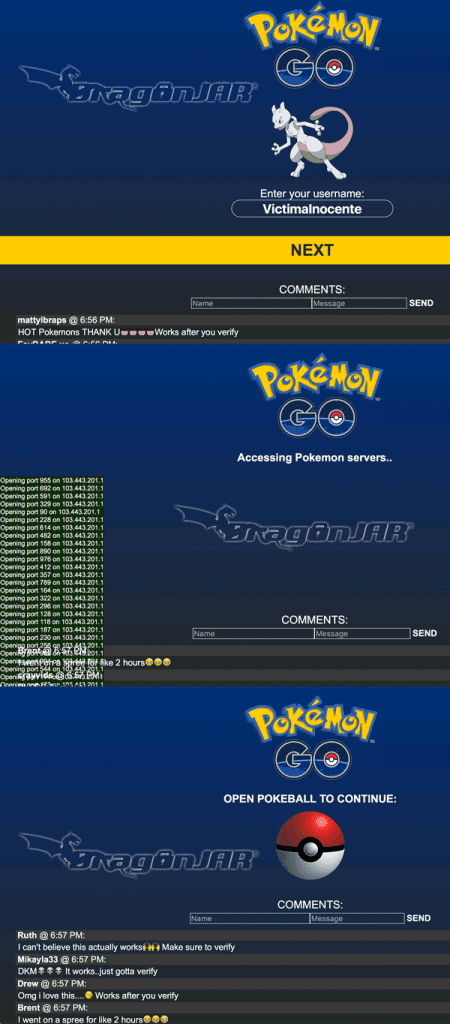
Otro engaño más elaborado con animaciones y comentarios falsos para generar «credibilidad» fue encontrado en el proceso de búsqueda, este pretendía darle al usuario «Pokémonedas» gratis, pero en realidad solo es una farsa para generar ingresos con publicidad a sus autores:
En otro caso directamente te querían infectar la máquina con la ilusión de conseguir Pokémonedas gratis que por supuesto nunca llegaban:

Tristemente en la mayoría de los casos no necesitan animaciones sofisticadas o diseñar un sitio web con los logos del juego, bastaría con cambiar el nombre de un troyano y ponerle Pokemon-GO-v0-29-2.apk.exe para que más de 200 personas sean infectadas en su afán de «conseguirlos todos».
Séptimo paso, recomendaciones
Para evitar que «te cojan las Pokébolas instalando Pokémon Go» te recomendamos seguir los siguientes consejos:
- Solo instala Pokémon GO de las tiendas oficiales (App Store y Play Store)
- Si en tu país todavía no está oficialmente Pokémon GO puedes registrarte en este sitio para que te notifique cuando Pokémon GO esté oficialmente la aplicación.
- Si tienes iOS realmente te recomendamos que esperes oficialmente que la app esté en tu país.
Si tus ganas de ser maestro pokémon son tantas que aun así quieres instalar el juego en tu teléfono, sigue estas recomendaciones:
- Verifica el hash de las aplicaciones oficiales, como puedes ver en la siguiente imagen:
- Por seguridad genera una cuenta de Gmail independiente para el juego, que entre los rumores desmentidos que la aplicación puede leer tu correo y los que dicen que el creador tiene vínculos con la CIA a través de In-Q-Tel es mejor estar prevenido con ese tema.
- El juego se desarrolla en el «mundo real» por lo que además de recomendarte NUNCA MANEJAR mientras juegas, debes mirar constantemente el camino por donde pisas para no caer en una poke-alcantarilla, además de tener cuidado con el equipo rocket que mantiene en las esquinas buscando entrenadores incautos para capturarles sus poke-smartphones.

Actualización 2026: el APK malicioso sigue siendo la puerta de entrada
Una década después de este experimento, la técnica descrita arriba no desapareció: se industrializó. En 2024 los productos de Kaspersky bloquearon 33,3 millones de ataques de malware, adware y software no deseado contra dispositivos móviles, un promedio de 2,8 millones de ataques al mes. El adware concentró el 57% de los usuarios atacados y los troyanos bancarios móviles se triplicaron respecto al año anterior: un aumento del 196%, con más de 1,2 millones de incidentes.
Los vectores siguen siendo los mismos de 2016: aplicaciones modificadas descargadas fuera de la tienda oficial. Kaspersky ubicó entre las amenazas más activas del año a versiones no oficiales de WhatsApp infectadas con el troyano Triada, capaces de descargar y ejecutar módulos maliciosos adicionales. Y el caso SparkCat demostró que ni siquiera las tiendas oficiales son infalibles: el malware logró colarse en la App Store y en Google Play, con 20 aplicaciones infectadas en ambas plataformas. La lección de 2016 permanece intacta: cuanto más deseada es una aplicación, más rentable resulta convertirla en señuelo.
Cómo verificar una aplicación antes de instalarla en 2026
Si la aplicación que buscas no está disponible en tu región, resiste el impulso de descargarla del primer sitio que aparezca en el buscador. Instala únicamente desde la tienda oficial o desde enlaces publicados en el sitio web oficial del desarrollador. Incluso así, verifica reseñas, número de descargas y el nombre exacto del editor: el propio Kaspersky advierte que las tiendas oficiales no son seguras al cien por cien.
En Android, mantén Google Play Protect activado y revisa los permisos que solicita cada aplicación antes de aceptarlos: una linterna no necesita acceso a tus contactos ni a los servicios de accesibilidad. En iOS, instala exclusivamente desde la App Store; cualquier método alternativo que exija perfiles de empresa, certificados de desarrollador ajenos o jailbreak abre una brecha que el malware aprovecha. Y como en 2016: cuando el desarrollador publique el hash o la firma de su aplicación, compáralo; desconfía de archivos con nombres del tipo «app-v1.0.apk.exe» o con tamaños sospechosamente distintos al original.
Por último, mantén actualizado el sistema operativo y tus aplicaciones: muchas brechas de seguridad se cierran simplemente instalando el parche disponible.
- Al ser un juego que se desarrolla en la calle, estarás lejos de tu red inalámbrica, por lo que debes tener cuidado si tu plan de datos es limitado o te genera gastos adicionales ya que el juego consumirá una buena cantidad de datos y no queremos que nuestra poke-factura llegue muy alta.
- Nunca le prestes tu Smartphone con Pokemón GO a un niño pequeño que no sepa que las pokémonedas se pagan con poke-plata del mundo real, si no quieres llevarte sorpresas cuando llegue la cuenta de tu tarjeta de crédito.
No siendo más espero que disfrutes de la «aplicación del momento» y que este articulo realmente te sirva para que no te cojan las Pokébolas instalando Pokémon Go.
¿Tu aplicación móvil resiste este tipo de ataques?
En DragonJAR SAS evaluamos la seguridad de aplicaciones móviles Android e iOS con pruebas de Pentesting que replican exactamente estas técnicas: ingeniería inversa del APK/IPA, análisis de almacenamiento inseguro de datos, interceptación del tráfico y abuso de permisos. Si tu empresa desarrolla o distribuye una aplicación, contáctanos y blindémosla antes de que un atacante la convierta en señuelo.

