
 AndroTotal, el uso de herramientas online de análisis de malware, suponen una ayuda para el investigador que tiene que saber que hace un determinado APK.
El uso de este tipo de herramientas nos sirve para antes de ponernos nosotros a realizar un análisis manual que nos dé un «previo» de que es lo que hace.
Tabla de Contenido
Además este tipo de herramientas permiten algo muy útil y es poder relacionar casos. Es decir, si hay samples relacionados porque comunican con el mismo C&C o hay strings y datos relacionados esto nos permite poder identificar campañas activas y poder incluso hacer tracking de los ciber-criminales que desarrollan estas muestras.
Actualización 2026: AndroTotal ya no está en operación
Este artículo se publicó en 2014, cuando AndroTotal (andrototal.org) era un servicio web gratuito que analizaba aplicaciones Android (APK) con múltiples motores antivirus a la vez. Ese servicio dejó de operar hace años: el proyecto, de origen académico, fue descontinuado y su sitio web ya no ofrece el análisis descrito en este tutorial.
El recorrido paso a paso que sigue a continuación se conserva como referencia histórica —ilustra bien qué debe entregar una buena herramienta de análisis de malware móvil (hashes, permisos del APK, veredicto de múltiples motores, relación de muestras con la misma infraestructura de comando y control)—, pero no intentes subir muestras a andrototal.org: el servicio ya no existe.
AndroTotal y APIs de acceso
Es algo normal proveerse de API’s de acceso para poder hacer submit de los análisis, ya que puedes integrarlo en procesos internos o herramientas que hayas podido desarrollar de manera interna. Vamos a ver que posibilidades que nos ofrece la herramienta.
La web se presenta de forma sencilla y muy común. Realizar submit del sample y metiendo un captcha
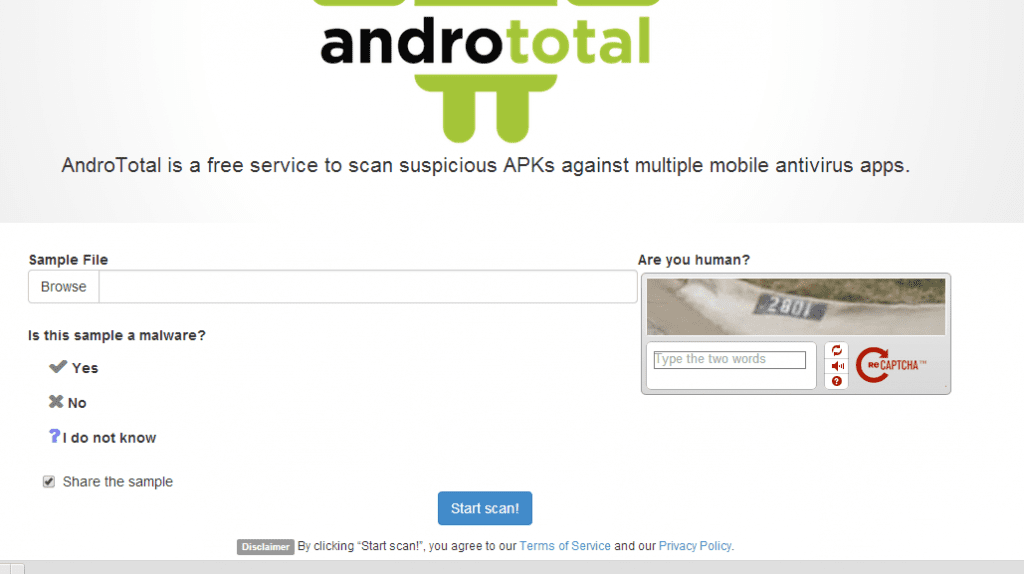
Vamos a escoger algunos de los samples que yo tengo para ver que output podemos recibir de la herramienta.
Cuando realizamos Submit del sample, se realiza el Upload y ya te mostrará información sobre la subida.
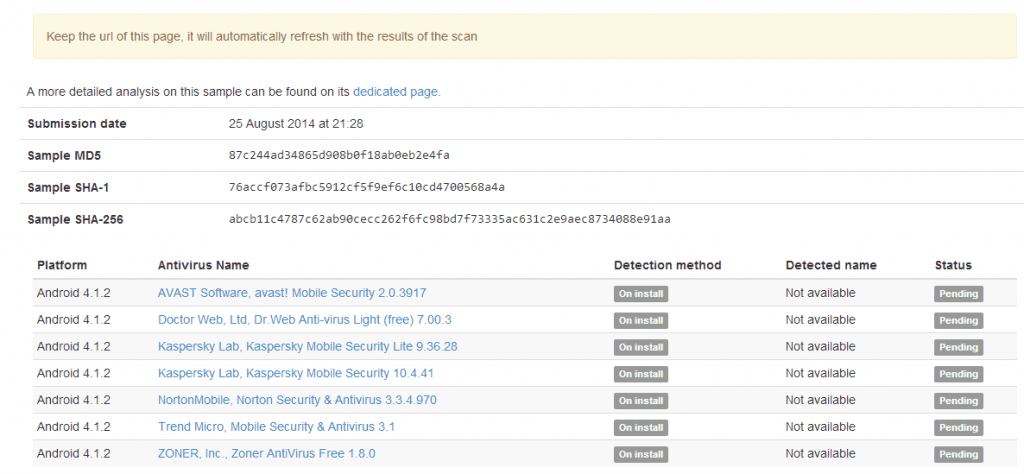
La web se irá actualizando conforme se va analizando la muestra, podemos ver detalles como la versión de Android que se está utilizando para el análisis y la suite de antivirus que se está usando. En el análisis hay un enlace para ir directamente a todos los detalles sobre el análisis.

Primero podemos ver detalles como los relativos a los hash de la aplicación, la primera vez que se vió. Es decir, ¿Se había analizado antes?
Servicios de terceros
Además algo que me ha gustado mucho es que permite hacer búsquedas en servicios de análisis externos. Podemos ver servicios de terceros como:
- VirusTotal
- CopperDroid
- ForeSafe
- SandDroid
- AndroidObservatory
- VisualThreat
Puedes compartir los detalles del análisis en las redes sociales si quieres en Twitter o Facebook.
El análisis te da más información que podemos consultar, información relativa a los permisos requeridos por el APK (no los que necesita sino, los que pide)
Obviamente no hace falta decir que es necesario un análisis manual de la aplicación además de poder ver análisis de otros servicios de terceros.
Alternativas actuales para analizar un APK en 2026
Si hoy necesitas ese «previo» automatizado antes de un análisis manual, estas son las opciones vigentes y mantenidas:
- VirusTotal (https://www.virustotal.com): el sucesor natural del concepto multi-antivirus. Acepta archivos APK, los analiza con decenas de motores y muestra permisos, comportamientos y relaciones con otras muestras. Gratuito con límites de uso; también ofrece API para integrarlo en tus procesos internos.
- Koodous (https://koodous.com): plataforma colaborativa especializada en APK de Android, con análisis estático y dinámico y una comunidad que comparte y etiqueta muestras.
- MobSF (Mobile Security Framework) (https://github.com/MobSF/Mobile-Security-Framework-MobSF): herramienta de código abierto que puedes instalar en tu propia infraestructura para análisis estático y dinámico de apps Android e iOS, ideal cuando no quieres subir la muestra a un servicio de terceros.
- Google Play Protect: viene integrado en los dispositivos Android y analiza las apps instaladas en busca de comportamiento malicioso; es la primera línea de defensa del usuario final, no un sustituto del análisis forense.
Como bien advertía el artículo original, ninguna de estas herramientas reemplaza el análisis manual: el veredicto automático es el punto de partida, no la conclusión.
¿Necesitas evaluar la seguridad de tus aplicaciones móviles? En DragonJAR realizamos auditorías y pruebas de penetración que incluyen análisis de aplicaciones Android e iOS, más allá del escaneo automático. Solicita una cotización aquí.

