[box type=»info»] Lastimosamente el servicio Anubis de análisis de binarios desconocidos ha muerto, pero como alternativas a anubis podemos recomendarte malwr.com, servicio web que usa cuckoo sandbox como base o reverse.it de la empresa Payload Security, los 2 muy buenos servicios gratuitos que reemplazan el servicio de Anubis, agradecemos a Ivan Hernandez por recomendar estas alternativas[/box]
Actualización 2026: Anubis es historia, esto es lo que funciona hoy
Este artículo es un documento histórico: Anubis fue el servicio gratuito de análisis de binarios del International Secure Systems Lab de la Universidad Técnica de Viena, y como ya contaba el texto original, dejó de operar. Más de una década después, las dos alternativas que aquí se recomendaban también cambiaron de estado: malwr.com ya no responde —verificado en vivo: el servidor no contesta las peticiones— y reverse.it hoy redirige automáticamente a Hybrid Analysis, el sandbox que lo sucedió.
Tabla de Contenido
Para analizar un binario sospechoso en 2026 existen servicios vigentes y verificados: VirusTotal, ANY.RUN, Hybrid Analysis y Joe Sandbox. Todos responden y operan con normalidad a la fecha de esta actualización. El flujo que muestra el artículo —subir la muestra, observar su comportamiento y descargar el reporte— sigue siendo exactamente el mismo; solo cambiaron las direcciones.
Hace unos días comentabamos aquí en DragonJAR como funcionaba el servicio de URLQuery. Este servicio lo que hace es analizar las URL en busca de problemas relacionados con malware, mediante herramientas como Snort o Suricata analizan estas webs, además de usar otras herramientas que sirven para el mismo propósito.
Qué sandbox elegir hoy para analizar malware
La lógica no cambió desde los tiempos de Anubis: ejecutar la muestra en un entorno aislado y registrar qué hace —archivos que crea, claves de registro que toca, conexiones de red que intenta—. En 2026 la elección depende del objetivo:
- VirusTotal: el primer paso habitual; analiza la muestra con múltiples motores antivirus y muestra si ya fue vista antes, con historial y reportes de comportamiento.
- ANY.RUN: sandbox interactivo en la nube que permite interactuar en tiempo real con la muestra durante su ejecución, en lugar de depender solo del análisis automatizado.
- Hybrid Analysis: sandbox gratuito que combina análisis estático y dinámico en un solo reporte; es el destino actual del antiguo reverse.it.
- Joe Sandbox: plataforma de análisis profundo de malware con tecnología anti-evasión y edición cloud de acceso básico.
Una precaución profesional que en 2013 pesaba menos: subir una muestra a un servicio público la comparte con terceros. Si el binario pertenece a un cliente o contiene datos sensibles, el análisis debe hacerse en un sandbox privado o bajo un acuerdo de confidencialidad antes de subir nada.
El servicio que os traigo hoy es Anubis. Este servicio también es ampliamente conocido por los investigadores de seguridad. Este servicio hace muchas cositas, que a continuación paso a mostraros.
La web es muy sencilla de usar, vamos a ver primero que aspecto tiene:
Ahora lo que haremos será subir un binario al interfaz para que lo analice con su sistema interno.

Una vez que hacemos examinar y metemos el captcha anubis hará upload hacia el servidor.

Anubis nos informa de que se ha hecho upload en su sistema y que cuando se analice nos redireccionará hacia la página de resultados.

Esto es el resumen del análisis que ha hecho Anubis, podemos descargar el report de muchas maneras diferentes.
Vamos a ver el report en HTML.
 Aquí tenemos unos indicadores que nos darán una información de primera mano del binario
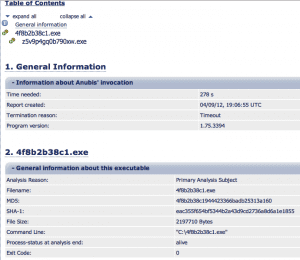 Abajo de los indicadores tenemos información sobre el binario en si, primero de todo, datos sobre la integridad, versión del binario etc..

Nos mostrará las DLL que se van a cargar e incluso las DLL en runtime.

Otra parte importante que podremos ver es la información relacionada con el registro.
Es plausible que haya información, como claves almacenadas en entrada, que el troyano se inicie con el sistema etc..
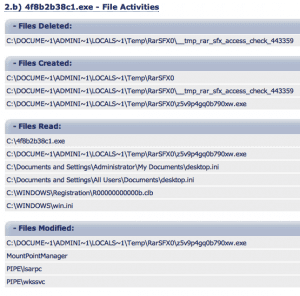 Igual que es importante mirar el registro es muy importante ver los cambios de archivos que se producen en los análisis.
Es posible que a veces el binario haga una copia de si mismo por lo tanto podríamos pillarlo en el análisis.
Anubis ISEC Lab, es una herramienta que nos facilitará analizar un binario y ver como se comporta y que es lo que hace.
[box type=»info»] Lastimosamente el servicio Anubis de análisis de binarios desconocidos ha muerto, pero como alternativas a anubis podemos recomendarte malwr.com, servicio web que usa cuckoo sandbox como base o reverse.it de la empresa Payload Security, los 2 muy buenos servicios gratuitos que reemplazan el servicio de Anubis, agradecemos a Ivan Hernandez por recomendar estas alternativas[/box]
¿Apareció un binario sospechoso en tu empresa?
No lo analices a ciegas ni lo abras en una estación de trabajo de tu red corporativa: en DragonJAR realizamos análisis de malware, respuesta a incidentes y pruebas de seguridad ofensiva para empresas en Colombia y Latinoamérica. Ejecutamos la muestra en entornos controlados, identificamos su comportamiento, su impacto y sus indicadores de compromiso, y te entregamos un plan de contención y remediación. Actuar a tiempo marca la diferencia entre un incidente contenido y una brecha. Conoce nuestros servicios de seguridad informática y conversemos sobre tu caso.