
Luego de un tiempo sin estar en redes sociales perdiendo el tiempo en algunas ocasiones, decidí tomarme el tiempo para estudiar y adquirir nuevos conocimientos entre los cuales siempre he querido saber cómo funciona la informática forense, ya que no es mi fuerte, pues nada inicié por investigar sobre Windows y sus registros y de ahí nació este post de Análisis Forense a Skype y con él una tool a la cual he llamado “Skype Forensic”.
Tabla de Contenido
Análisis Forense a Skype y como funciona
Luego de hablar con @arthusuxd le dije que quería desarrollar una tool que se pueda usar en el medio de la informática forense a lo cual llegamos a una gran idea que inicié el mismo día que hablé con él, logré definir lo más importante de la otra tool y todo, cuando inicié a programar se me encendió el chispero y fue cuando pensé ¿ como funciona skype?
¿Si es una aplicación que se instala en mi equipo, tendría que dejar registros de que es lo que hace no? – pues bueno nada me puse a buscar logs dentro de mi pc y llegué a la ruta “C:\Users\user\AppData\Roaming\Skype\mr-pack” viendo sus archivos me topo con varias DBs
El db main.db
Lo que me causó curiosidad fue ver que contenían dentro de ellas, a lo cual como no tenía un gestor de DBs y me daba flojera bajar uno pesado llegué a este script https://sourceforge.net/projects/sqlitebrowser/ totalmente gratis, luego de ello importé las dbs y bueno me topé con una que me llamó mucho la atención y fue “main.db”
En este db se encuentra alojada la información de contactos, conversaciones, archivos etc.. a lo cual dije pues nada a desarrollar una tool que aproveche ese registro que nos regala skype y bueno de ahí nació Skype Forensic.
Una herramienta desarrollada en Java
Una Herramienta desarrollada en JAVA (como algunos saben me voy mas por java), por el momento SÓLO FUNCIONA EN WINDOWS , no pesa mas de 3.12 MB.
Requisitos :
- Tener JAVA instalado
- Skype (previamente instalado y que haya sido usado)
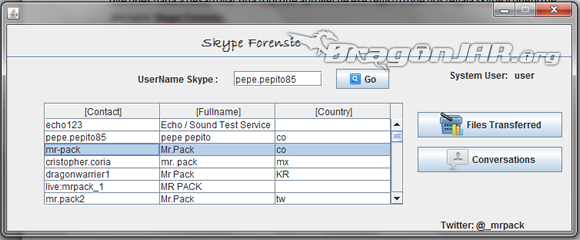
Interfaz UserName Skype en Análisis Forense a Skype
Esta es su interfaz principal creo que es muy fácil de entender, en donde dice UserName Skype va el usuario con el que han ingresado a Skype desde el computador en el que se está ejecutando la tool, al darle click en Go la tool nos retorna los contactos que tiene agregados en la cuenta.
Ahora solo basta con seleccionar en la columna de Contact el usuario de un contacto y luego dar click en Files Transferred el cual nos mostrará los archivos compartidos con el usuario seleccionado.
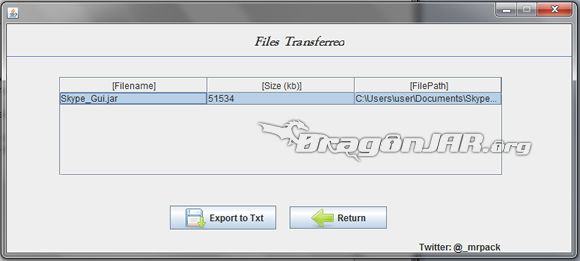
Nos muestra el nombre del archivo transferido, el tamaño del archivo en KB y la ruta del archivo en el que está alojado o donde fue almacenado.
Entre sus funciones nos permite exportar la lista de archivos transferidos como lo podemos observar a continuación.
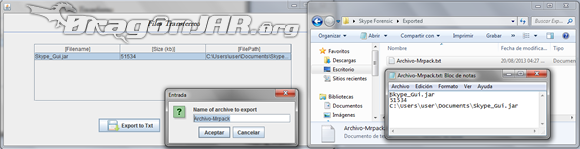
Exportará el archivo con el nombre que le demos al archivo dentro de la carpeta Exported
También tenemos la posibilidad de saber que conversaciones ha tenido con sus contactos en el equipo en el que nos encontramos.
Funciona de la misma manera solo basta con seleccionar un usuario y dar click en el botón de Conversations.
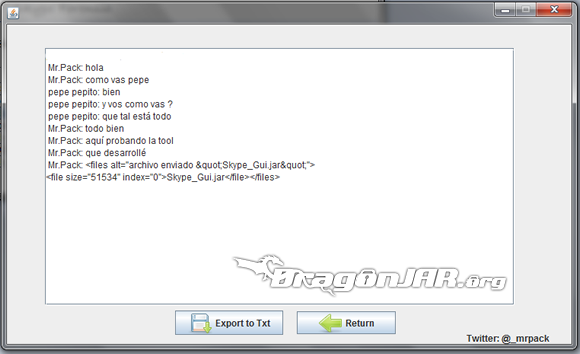
De igual modo tenemos la posibilidad de exportar la conversación en formato txt.
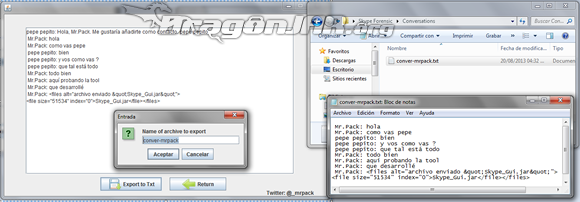
Las conversaciones exportadas quedaran alojadas en la carpeta Conversations.
Y bueno esto es todo en esta versión de la tool, espero que les guste para poder hacerla correr en otros O.S y añadirle más opciones – si alguno desarrolla un módulo que se le pueda añadir a esta tool para irla terminando y que quede mucho mejor bienvenido sea.
Descargar Skype Forensic
Por último agradecer a las personas que me sirvieron como testers en especial a @d4nb4r por tomarse el tiempo de probarla y darme sus recomendaciones,
Si tienen dudas, quejas, sugerencias, críticas o lo que sea acerca del tema de hoy Análisis Forense a Skype pueden hacérmelo directamente en mi twitter: @_mrpack o en nuestra fanpage de Facebook https://www.facebook.com/r00tc0d3rs no olviden visitar nuestro blog 😀 www.r00tc0d3rs.org
Actualización 2026: Skype fue retirado y el escenario de esta herramienta ya no existe
Microsoft retiró el Skype de consumo el 5 de mayo de 2025 y dirigió a los usuarios a Microsoft Teams (gratuito) como reemplazo oficial; el periodo para exportar los datos de Skype se extendió hasta junio de 2026 a través del portal de exportación de Skype. Esto tiene una consecuencia forense directa: el main.db que esta herramienta leía era la base de datos SQLite del Skype clásico de escritorio (ruta típica %AppData%\Roaming\Skype\<usuario>\main.db, o en la app de la Tienda %localappdata%\Packages\Microsoft.SkypeApp_kzf8qxf38zg5c\LocalState\<nombre>), y un cliente nuevo ya no genera ese archivo porque el servicio dejó de operar. Skype Forensic (Java, 2013) depende de dos supuestos que en 2026 ya no se cumplen: tener Skype instalado y en uso, y que exista el main.db con los registros. El enlace de descarga de MediaFire que acompaña al artículo aún resuelve (verificado: Skype Forensic.rar, 3,05 MB, subido el 2013-08-21), pero es un binario de 2013 sin soporte ni garantía de funcionar en versiones actuales de Windows y Java; conviene tratarlo como pieza histórica, no como herramienta operativa.
Lo que sí sigue vigente es el método subyacente: el main.db es SQLite estándar y sigue siendo analizable en 2026. El visor que el autor citaba (sqlitebrowser en SourceForge) evolucionó a DB Browser for SQLite, un proyecto activo (versión 3.13.1, 2024-10-16) que sirve para inspeccionar main.db legados. Y para investigaciones forenses formales sobre rastros antiguos de Skype, las suites profesionales actuales mantienen soporte explícito: Belkasoft X parsea directamente el main.db incluyendo freelists y registros borrados (su guía de 2026 lo describe como herramienta «legacy-aware» para casos con Skype descontinuado), y Magnet AXIOM mantiene artefactos de Skype en todas las plataformas e ingiere tanto warrant returns como paquetes de descarga de datos de usuario de Skype.
Qué usar hoy: ecosistema forense vigente para rastros de Skype
Si en 2026 debes examinar rastros de Skype (casos antiguos, auditorías o reaperturas), este es el ecosistema verificable:
- Belkasoft X — parseo directo de main.db, carving de registros SQLite borrados y adquisiciones de datos de apps en Android e iOS; su guía dedicada a la era post-Skype explica por qué estos artefactos siguen siendo relevantes en casos reabiertos. belkasoft.com/skype-forensics-postmortem
- Magnet AXIOM — artefactos de Skype (todas las plataformas) e ingesta de Skype warrant returns y paquetes de descarga de datos de usuario de Skype. magnetforensics.com — Skype User Data Download Support
- DB Browser for SQLite — inspección manual gratuita de cualquier main.db legado (tablas Contacts, Messages, Transfers, Calls). sqlitebrowser.org
- Portal de exportación de Skype — si el caso involucra una cuenta real y cuentas con acceso legítimo, Microsoft permite descargar los datos de Skype hasta junio de 2026. Soporte de Microsoft: Skype is retiring in May 2025
En investigaciones formales, cualquier extracción debe respetar la cadena de custodia: trabajar siempre sobre copias forenses del main.db y documentar herramienta, versión y hashes antes de abrir el archivo.
¿Requieres un análisis forense digital profesional?
Cuando la evidencia importa —un incidente de seguridad, una fuga de información o un caso legal—, el análisis forense debe hacerlo un equipo especializado con metodología y cadena de custodia rigurosas. En DragonJAR realizamos servicios de seguridad informática que incluyen análisis forense digital y respuesta a incidentes: contáctanos y evaluamos tu caso.

