
Extensiones maliciosas en Google Chrome, uno de los buscadores más usados, la popularidad de este navegador puede ¡ver como ha ido aumentando consultando estadísticas de Stat Counter, por ejemplo. En el siguiente gráfico se muestra el uso del último año, siendo Internet Explorer y Google Chrome los navegadores más usados.
Tabla de Contenido
Extensiones maliciosas en Google Chrome y la ayuda de Facebook
Los criminales focalizan sus esfuerzos en aquellos servicios o ámbitos, esto no es pura casualidad sino que, intentan poder llegar a infectar el mayor número de usuarios posibles.
El caso de hoy se trata sobre un caso de extensión maliciosa para Google Chrome, que además se propaga ayudado por una de las redes sociales más populares, Facebook.
Para los no-iniciados en la red social, cuando en una publicación por parte de un usuario te mencionan, te llega una notificación por correo para avisarte de la publicación.
Me encontré con una publicación en la que aparecían muchos nombres de usuario de Facebook junto a una URL. Como esto era raro, fui al perfil de quien había realizado esa publicación y me encontré con el mismo patrón de publicaciones pero con diferentes nombres de usuario a la misma URL.
Se trataba claramente de un caso de malware. El dominio era un. TK, es el dominio de nivel superior geográfico (ccTLD) para el archipiélago neozelandés de Tokelau.
Antes de acceder al dominio, quise ver que había detrás, con Curl, podía obtener mas información:
darkmac:~ marc$ curl -I dominio.tk
HTTP/1.1 301 Moved Permanently
Date: Tue, 05 Feb 2013 22:06:32 GMT
Server: LiteSpeed
Connection: Keep-Alive
Keep-Alive: timeout=5, max=100
Location: https://zeroXXX.com
El dominio .TK realmente te volvía a dirigir hacia otro dominio, en este caso un .com, podemos ver este valor en el Location, podemos intentar obtener mas información realizando un whois, con esto podríamos encontrar dominios relacionados, por ejemplo.
Registrant Contact Details:
PrivacyProtect.org
Domain Admin ([email protected])
ID#10760, PO Box 16
Note – All Postal Mails Rejected, visit Privacyprotect.org
Nobby Beach
Queensland,QLD 4218
AU
Tel. +45.36946676
El dominio, tiene un whois privado, por lo que no podremos extraer mas información.
Aunque el dominio contenga un whois privado no quiere decir que sea malicioso, además en este caso el dominio no se encontraba en ninguna blacklist.
Una vez que tenía la información del dominio al que apuntaba comprobé que había en ese dominio.
Con el uso de wget, podíamos tener mas información de que había en ese dominio, para ver si hay otro Location que cargue un Exploit Kit, así que lanzo wget sobre el dominio https://zeroXXX.com, lo que encontramos es:
darkmac:Desktop marc$ more index.html
<’U+FEFF’><’meta HTTP-EQUIV=»REFRESH» content=»0; url=https://www.zeroXXXX.com/chrome.php»‘>
El index del dominio nos redirige a un PHP.
Archivo chrome.php
La web tenía el siguiente aspecto:

En este PHP si miramos el código fuente encontramos ciertas cosas interesantes. La primera de todas es que detecta si el navegador con el que accedemos es Chrome o no.
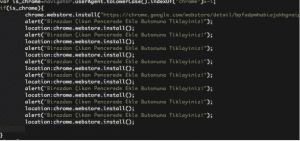
Si veis la imagen, hay un enlace hacia el Market de aplicaciones de Chrome, pero eso lo dejaremos para más adelante.
Otra de las cosas que podemos encontrar en el código fuente, es lo siguiente:

Si no hacemos clic en el video, abajo aparece una imagen de Flash Player, en la que da la sensación de que no está instalado y en realidad a lo que te lleva es a la función de la imagen anterior, que te invita a instalar la extensión.
En el servidor no solo había ese PHP, probando diferentes combinaciones podías encontrar otro PHP.
El aspecto de la web era el siguiente:

La página es turca, y te incita a que si quieres poder llegar a ver el video instales una extensión para Chrome, igual que pasaba con el caso anterior.
En el caso del código fuente es el mismo, que en la página anterior.
Extensión de Chrome
La extensión estaba colgada en el Market de Chrome
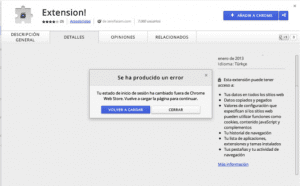
La extensión tendrá acceso a:
- Todos los datos de los sitios web
- Datos copiados y pegados
- Valores de configuración
- Historial de navegación
- Lista de aplicaciones
- Pestaña y actividad de navegación
Cómo protegerse hoy: buenas prácticas vigentes en 2026
La defensa contra extensiones maliciosas en 2026 combina higiene individual y control corporativo. Antes de instalar cualquier extensión, revise los permisos que solicita en la página de la Chrome Web Store y pregúntese si la función declarada los justifica: una extensión de fondos de pantalla no necesita leer sus datos bancarios. Ya instalada, abra chrome://extensions, entre en «Detalles» de cada extensión y restrinja el «Acceso al sitio» a «Al hacer clic» o a sitios concretos; desinstale todo lo que no use. Instale solo desde la Chrome Web Store, verifique el editor y las reseñas, y recuerde la lección de RedDirection y ShadyPanda: una extensión legítima y bien valorada puede volverse maliciosa en una actualización, así que la confianza se revisa de forma continua, no solo el día de la instalación. En equipos que no lo requieran, mantenga desactivado el modo de desarrollador para no cargar extensiones fuera de la tienda.
En entornos empresariales, el navegador debe gestionarse como cualquier otro software crítico. Chrome ofrece políticas específicas: ExtensionInstallBlocklist permite bloquear extensiones por su ID (o bloquearlas todas con el comodín y abrir solo excepciones), ExtensionSettings define modos de instalación allowed, blocked o force_installed por extensión, y BlockExternalExtensions impide que aplicaciones externas inyecten extensiones por el registro. Mantenga un inventario auditado de las extensiones instaladas en la flota y trate cada actualización de una extensión con permisos amplios como un cambio digno de revisión: el ataque a Cyberhaven demostró que el eslabón más débil puede ser la cuenta del desarrollador, no el código. Complemente con concientización anti-phishing para los equipos, porque la campaña que inició todo en diciembre de 2024 entró por un simple correo que suplantaba a Google.
Antes de instalar la extensión fui a ver si había alguna opinión sobre la extensión:
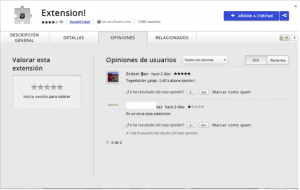
Vaya! Parece que algún usuario ya se ha quejado de que a extensión es maliciosa. Igualmente como quería saber como funcionaba instalé la extensión en un navegador en un entorno controlado.
Al instalar la extensión abrí un navegador para ver como se comportaba la extensión.
Fui capturando el tráfico y pude ver peticiones a un HOST que hasta ahora no había visto.
Para ver que hace realmente habría que analizar la extensión en si. Como la hemos instalado, la podemos ir a buscar al disco duro y analizarla.
Lo mas destacable de la extensión es una petición GET a un PHP con un número aleatorio.

Las peticiones eran del tipo
GET/
https://www.zerXXX.com/user.php.0292282229292
El número era generado de forma aleatoria, así que con wget, volví a descargarme ese user.php, para ver que había realmente en ese archivo.
Extensiones maliciosas en Google Chrome, vamos a parar aquí, ya que aún queda mucho por ver, ya que más adelante veremos como no solo se aprovecha de Facebook, sino que también «ataca» a otros servicios.
Actualización 2026: la amenaza sigue viva, el navegador cambió las reglas
El caso que describe este artículo es de 2013, pero el problema no desapareció: las extensiones maliciosas siguen siendo una de las vías más eficaces para robar sesiones, cookies y credenciales. Lo que sí cambió de forma radical fue el ecosistema de Chrome. Google completó la transición a Manifest V3: en junio de 2024 comenzaron los avisos de fin de soporte, en octubre de 2024 empezó la desactivación de extensiones Manifest V2 en el canal estable, en marzo de 2025 quedaron deshabilitadas por defecto y con Chrome 138 (julio de 2025) se desactivaron para todos los usuarios sin opción de reactivación; la excepción para empresas mediante política desapareció en Chrome 139, y el 31 de agosto de 2026 Google purgó las extensiones Manifest V2 restantes de la Chrome Web Store.
El cambio técnico más relevante para la seguridad fue la eliminación de webRequestBlocking para la mayoría de las extensiones, reemplazado por declarativeNetRequest: una extensión ya no puede interceptar y leer el contenido de las peticiones de red con la misma facilidad, sino que declara reglas y es el propio Chrome quien las aplica. Eso reduce la superficie de abuso, pero no elimina la amenaza: los atacantes se adaptaron al nuevo modelo.
Lo que NO cambió desde 2013 es el vector que describe el artículo original: permisos excesivos y actualizaciones maliciosas sobre extensiones que ya gozan de la confianza del usuario. Tres casos recientes lo confirman. En diciembre de 2024, el ataque a la cadena de suministro de Cyberhaven comprometió la cuenta de desarrollador de la empresa mediante un correo de phishing que suplantaba al soporte de la Chrome Web Store; los atacantes publicaron una versión maliciosa (24.10.4) de la extensión legítima que exfiltraba cookies y sesiones, con foco en cuentas de Facebook Ads. La campaña afectó a unas 35 extensiones y más de 2,6 millones de usuarios. En julio de 2025, investigadores de Koi Security documentaron la campaña RedDirection: 18 extensiones de Chrome y Edge que funcionaban correctamente durante años y se volvieron maliciosas mediante actualizaciones silenciosas, comprometiendo más de 2,3 millones de navegadores para espiar la navegación y exfiltrar identificadores de rastreo. Y la campaña ShadyPanda, también documentada por Koi Security, convirtió en maliciosas 145 extensiones tras años de operación normal, alcanzando unos 4,3 millones de dispositivos con robo de cookies, secuestro de búsquedas y fraude de afiliados. Incluso la insignia de «Destacada» de la tienda dejó de ser garantía: varias de estas extensiones la portaban.
¿Tus equipos instalan extensiones sin ningún control?
Una sola extensión comprometida puede exfiltrar sesiones, cookies y credenciales de toda tu organización, como demostraron las campañas documentadas en 2024 y 2025. En DragonJAR realizamos auditorías de seguridad informática que incluyen la revisión del puesto de trabajo y la superficie de ataque del navegador, además de programas de concientización y simulaciones de phishing para que tu equipo reconozca el tipo de engaño que comprometió a Cyberhaven. Contáctanos y evalúa hoy mismo el riesgo real de tus navegadores.

