
Actualización 2026: el proyecto Passive DNS sigue vivo y el concepto es hoy un pilar del threat intelligence
El proyecto original que se describe en este artículo, Passive DNS de Edward Bjarte Fjellskål, sigue activo en 2026: su repositorio en GitHub (github.com/gamelinux/passivedns) permanece público, no está archivado y su README lleva copyright de 2011 a 2026, con instrucciones de compilación para Ubuntu 26.04. La herramienta sigue haciendo lo mismo de siempre: olfatear tráfico con libpcap (IPv4 e IPv6, sobre UDP y TCP) y volcar las respuestas de los servidores DNS a un log estructurado, con caché en memoria que agrega respuestas duplicadas para no inundar el log.
Pero el verdadero valor de esta guía no es la herramienta: es el concepto. El DNS pasivo —registrar qué dominio resolvió a qué IP, cuándo y por primera y última vez— es hoy una pieza central del threat intelligence moderno. MITRE ATT&CK lo recoge como sub-técnica de reconocimiento (T1596.001: DNS/Passive DNS): adversarios y defensores consultan repositorios centralizados de respuestas DNS históricas para reconstruir la infraestructura de una campaña cuando el dominio ya está caído y el DNS en vivo ya no responde nada.
Tabla de Contenido
Si hoy quieres datos de DNS pasivo sin montar tu propio sensor, hay servicios vigentes y verificables. CIRCL Passive DNS, operado por el CERT de Luxemburgo (CIRCL), ofrece acceso gratuito con cuenta solicitada y habla el formato de salida común de Passive DNS (COF) (circl.lu/opendata/statistics). Farsight DNSDB, hoy integrado en DomainTools, es la base de datos histórica de referencia con más de 300.000 millones de registros, con API, GUI Scout y herramientas de línea de comandos (docs.domaintools.com/dnsdb). PassiveTotal (de RiskIQ) pasó a integrarse en Microsoft Defender Threat Intelligence, que centraliza sensores de DNS pasivo entre sus conjuntos de datos de infraestructura de Internet (Microsoft Learn). Y Mnemonic Passive DNS, de la firma noruega mnemonic, expone una API pública para consultas de resolución directa e inversa (documentación del proveedor Mnemonic en passivedns-client).
Llevo un par de semanas trabajando, montando una infraestructura para montar un Passive DNS y poder registrar todas las consultas DNS que realizan las muestras de malware que voy analizando, tanto manual como automáticamente.
¿Cuál sería la estructura del Passive DNS?
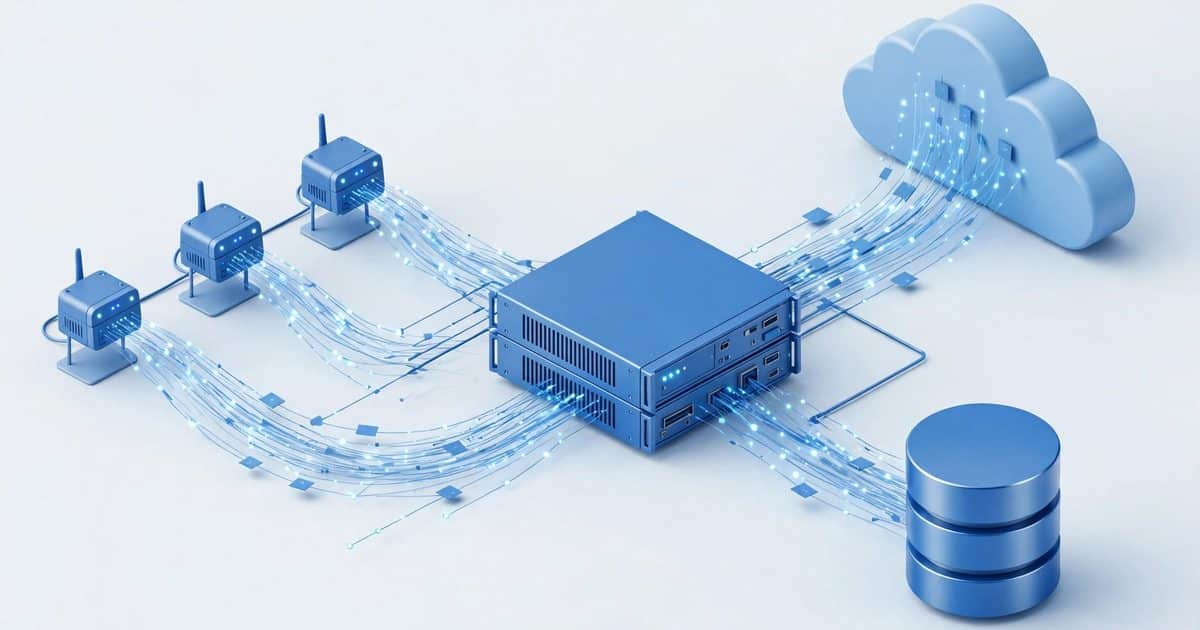
Pues a grandes rasgos tendremos lo siguiente, un conjunto de máquinas que se encargarán de analizar malware, las máquinas pasarán por un gateway que registrará las peticiones y respuestas DNS y las almacenará en una base de datos.
El mismo escenario se puede diseñar usando un port-mirroring, por ejemplo. «Cada maestrillo tiene su librillo». En mi caso he instalado la estructura de mas arriba.
¿Para qué sirve un passive DNS?
Pues en la disciplina de análisis de malware, el passive DNS registrará todas las peticiones DNS que realizan las muestras. Muchas muestras de malware, para actuar realizan una petición DNS hacia su C&C y si este responde con la IP que toca, el malware realiza las acciones pertinentes.
Se da el caso de que los criminales cambian la IP que resuelve el dominio por lo tanto es útil guardar un histórico para poder seguir una campaña entre otras cosas, útil no?
Hay muchos proyectos de passive DNS en GitHub o Code Google, escoged el que más os guste,
¿Qué veremos en el LOG?
Como veis se guarda la IP a la que resuelve cada dominio, significa que podremos consultar un histórico de que dominio resolvió a que IP.
Una de las cosas que podemos hacer es parsear listas públicas que sabemos que contienen listas de dominios maliciosos, podemos coger un lista que hay en:
https://www.nothink.org/sandbox_and_utilities.php
Podemos hacer una búsqueda de dominios maliciosos,
Ejemplo
El Passive DNS es útil para la recolección de información que luego podremos transformar en inteligencia, una vez que tratemos los datos para nuestras investigaciones.
Passive DNS en la práctica actual
La técnica descrita en este artículo —cruzar el log de DNS pasivo con listas de dominios maliciosos— sigue siendo exactamente el flujo de trabajo vigente, solo que a escala de miles de millones de registros. Tres casos de uso lo demuestran.
Investigación de infraestructura maliciosa. Cuando un dominio de una campaña está NXDOMAIN hoy, el DNS en vivo no da nada y el DNS pasivo es la única puerta de entrada: el histórico de resolución muestra a qué IPs apuntó, en qué ventanas de tiempo, y permite pivotar de una IP conocida-mala a todos los dominios que la usaron (THOR Collective, «Open Season: Passive DNS», 2026). Esa es la evolución directa del ejemplo del log que ves arriba con download-guru.com y compañía.
Caza de dominios de phishing y detección de fast flux. Los patrones que delatan infraestructura maliciosa se leen en los timestamps: un dominio que rota decenas de registros A en una ventana corta no es un CDN normal; el tráfico DGA deja ruido mayormente NXDOMAIN con aciertos registrados que se agrupan en infraestructura compartida; y la infraestructura «puesta en escena» suele aparecer con primera fecha de observación semanas antes de una intrusión y apagarse justo después (THOR Collective, «Open Season: Passive DNS», 2026).
Atribución y acotación de incidentes. El propio README del proyecto Passive DNS lo ilustra con un caso clásico: el histórico de resolución de un dominio permite retroceder hasta la primera IP que usó, buscar esa IP en los datos de flujo y descubrir equipos infectados que la primera pasada de remediación no encontró (README de gamelinux/passivedns). Del mismo modo, buscar un dominio sospechoso en tu base de DNS pasivo local y no encontrar coincidencias es evidencia —no prueba, pero evidencia— de que ese malware no habló desde tu red.
También te puede interesar el siguiente post – https://www.dragonjar.org/reflection-attacks-dns-snmp-y-ahora-ntp.xhtml
Convierte tus logs DNS en inteligencia de amenazas
Montar un sensor de DNS pasivo es el primer paso; lo difícil es convertir esos datos en detección, caza de amenazas y respuesta a incidentes. En DragonJAR ayudamos a equipos de seguridad a construir capacidades de threat intelligence y monitoreo de infraestructura maliciosa. Conoce nuestros servicios de seguridad informática.

