
 Fake Skype analysis, es común por parte de los criminales imitar programas legítimos para tratar de infectar usuarios. Si consiguen crear una buena imitación de un software muy usado se podrá conseguir un impacto muy alto.
Actualización 2026: la suplantación de apps de mensajería sigue vigente
El caso que describe este artículo —un instalador falso de Skype alojado en SourceForge en 2013— no es historia antigua. La técnica sigue siendo una de las favoritas del cibercrimen: disfrazar malware como aplicaciones de mensajería y videoconferencia de uso masivo. Según Kaspersky, solo entre enero y abril de 2026 sus soluciones bloquearon casi 415.000 ataques con software malicioso o no deseado disfrazado de Telegram, WhatsApp, Zoom y Microsoft Teams, una cifra prácticamente sin cambios frente al año anterior.
Tabla de Contenido
En junio de 2026, el equipo de investigación GReAT de Kaspersky documentó una campaña masiva que explotaba exactamente la misma confianza que explotaba el falso Skype de 2013: usaba cuentas de WhatsApp previamente comprometidas para enviar a los contactos existentes archivos VBScript maliciosos disfrazados de documentos de negocio (facturas, estados de cuenta, avisos de pago), con nombres localizados a varios idiomas para ampliar el alcance. La lección del análisis original sigue intacta: ningún instalador debe descargarse de un repositorio o remitente no verificado, por legítimo que parezca.
En una lista de seguridad advertían de que habían subido a un repositorio de Sourceforge un instalador de Skype malicioso. Antes de que retiraran el archivo me lo descargué para ver qué era exactamente.
Fake Skype analysis y el archivo de Sourceforge
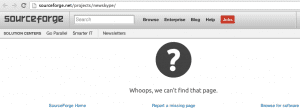
Por suerte el archivo ya ha sido removido del repositorio de Sourceforge.
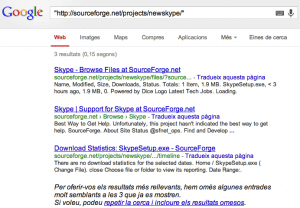
Si buscamos en Google, podemos ver que ya había sido cacheado por él.
El MD5 del binario es:
darkmac:pyew marc$ md5 ../../../Downloads/SkypeSetup.exe
MD5 (../../../Downloads/SkypeSetup.exe) = 4e6e4f03ae39c1273a7dd64c57ff2099
Antes de ejecutarlo en ningún entorno vamos a extraer algunos strings del binario.
Entre los strings encontramos cosas como:
Presuntamente podemos ver que se estaba compilando el archivo en la Unidad D:
Podemos ver mas strings interesantes
Estos strings pertenecerían al asistente de instalación de Skype.
Ahora usaremos una tool que se llama pyew, para extraer mas información del binario.
Ejecutamos la herramienta.
Cuando ejecutemos la herramienta sobre el binario nos arrojará información sobre el archivo PE.
La cabecera MZ, indica que se trata de un ejecutable.
Tenemos un prompt desde el que podremos ejecutar ciertos comandos para sacar mas información útil.
Aunque los strings anteriores los hemos extraído del comando strings, con pyew podremos buscar strings en concreto en el binario.
Desde pyew, podremos buscar si el archivo está en Virus Total.
Alguien ya subió el archivo a Virus Total.
Análisis dinámico de la muestra SIN INTERNET
Aunque habitualmente subo el malware a mi sandbox con Cuckoo, esta vez he decidido usar una sandbox que me he montado. La sandbox es bien conocida por vosotros lectores, se trata de BSA (Buster sandbox analyzer).
Con esta sandbox puedo obtener rápidamente información interesante de lo que hace la muestra.
Para quien no lo sepa el ejecutar el malware en la sandbox de BSA, lo que hace realmente es ejecutar el sample en sandboxie.
BSA recoge los cambios que se han hecho y te los muestra en un report.
En este primer bloque, podemos ver los cambios que se han producido a nivel de sistema de archivos.
BSA también nos muestra los cambios del registro.
Se han cambiado múltiples claves del registro.
Aunque lo que mas me interesaba es lo que se muestra a continuación que es la parte de red, es decir, peticiones DNS, por ejemplo.
Aunque esta sección se trata de un análisis dinámico sin conexión a internet. He configurado con BSA, FakeNET. Este software nos ayudará en un análisis ya que si hay posibilidad de interactuar a nivel de red, FakeNET nos ayudará en eso.
En esta primera entrega hemos visto como los criminales usan sitios legítimos, como es Sourceforge para colgar archivos. En este caso han colgado una versión Fake Skype analysis, famoso programa para hacer multiconferencia, entre otras cosas.
Qué usar hoy: análisis de un binario sospechoso en 2026
Parte del arsenal del artículo original ya no existe como entonces: el enlace a pyew apunta a Google Code, el servicio de alojamiento de proyectos que Google cerró definitivamente en enero de 2016. pyew sobrevive hoy únicamente en espejos comunitarios alojados en GitHub, por lo que no debería usarse como referencia de descarga principal.
El flujo de trabajo, sin embargo, sigue siendo el mismo y sus equivalentes actuales están vigentes: para el análisis estático, Ghidra, el framework de ingeniería inversa open source publicado por la NSA en 2019, permite inspeccionar secciones, cabeceras, strings y código desensamblado del ejecutable, y capa, la herramienta open source del equipo FLARE de Mandiant, identifica automáticamente las capacidades del binario (persistencia, comunicación de red, ofuscación) mediante reglas, con mapeo a MITRE ATT&CK. Para la parte dinámica, el heredero directo del FakeNET usado en el artículo es FakeNet-NG, también de FLARE/Mandiant: intercepta y redirige el tráfico de red del malware mientras simula servicios legítimos (DNS, HTTP, SMTP), lo que permite observar su comportamiento sin darle internet real. Y el primer paso de triage no cambia: consultar el hash en VirusTotal antes de ejecutar nada.
Enlaces de interés:
[+]Pyew=> https://code.google.com/p/pyew/
[+]BSA=> https://bsa.isoftware.nl
[+]Malware analizado en Malwr=> https://malwr.com/analysis/N2E0ODA0OTYyZjcxNGQyMjkwZGU4YTgxYTQyOGY3ZWU/
¿Necesita analizar software sospechoso en su empresa?
En DragonJAR realizamos análisis forense de malware y evaluaciones de seguridad para identificar qué hace realmente un binario sospechoso antes de que cause daño. Conozca nuestros servicios de seguridad informática y protéjase contra el malware que se disfraza de software legítimo.

