
Los archivos .htaccess son archivos ocultos en texto plano utilizados en los servidores web Apache, que sirven para definir las directivas específicas que deseamos utilizar para una carpeta o en las diferentes subcarpetas que nacen de ella, en este post HTExploit – Herramienta para saltar protección con archivos .htaccess
Tabla de Contenido

HTExploit – Herramienta para saltar protección con archivos .htaccess y donde son utilizados
Los .htaccess son muy utilizados en la red por los webmasters y administradores de aplicaciones web, algunos de los usos más comunes de los archivos son:
- Impedir listados de archivos en directorios
- Redirecciones de tráfico
- Crear mensajes de error personalizados
- Proteger carpetas
- y un largo etc..
<>
HTExploit – Herramienta para saltar protección con archivos .htaccess y la protección de carpetas
Precisamente el uso de los .htaccess para proteger carpetas es uno de los mas utilizados por los webmasters para salvaguardar información sensible de miradas no autorizadas y los fallos en la configuración de estos archivos son los que explota HTExploit.
HTExploit es una herramienta desarrollada en python por el argentino Matías Katz (quien participo con nosotros en el ACK Security Conference) en colaboración con Maximiliano Soler, la cual fue recientemente expuesta en BlackHat 2012 y que hace parte desde la versión R3 de las herramientas para seguridad web incluidas en BackTrack 5, HTExploit nos permite saltarnos (bypassear) la protección realizada con .htaccess a carpetas sensibles en un servidor apache con php y descargar la informacion que se estaba protegiendo.
¿Cómo funciona HTexploit?
El fallo o «funcionalidad de Apache+PHP» que explota la herramienta no es nuevo, como el mismo Matías dice abiertamente, ya existía documentación sobre el tema en los foros de apache desde el año 1997 y consiste en enviarle una petición que el servidor Apache no entienda, por ejemplo DJAR, como esa petición no es conocida por Apache, este se la manda a el PHP para ver si lo sabe interpretar, como el servidor PHP tampoco conoce esa petición la toma como una petición GET, por tanto estaríamos realizando una petición GET con un método X como es el caso de DJAR.
Sabiendo esto ahora podemos entender por que protecciones como la siguiente, es vulnerable a la herramienta, ya que no estamos mandando una peticion «GET» pero al final el resultado es el mismo.
AuthUserFile /home/pagina/www/.htpasswd
AuthGroupFile /dev/null
AuthName «Password Protected Area»
AuthType Basic<limit GET POST> //limita la autenticación de usuario SOLO a los métodos «GET» y «POST» por tanto al método DJAR no se le aplica.
require valid-user
</limit>
Codigos como los mostrados anteriormente son generados automáticamente cuando utilizamos servicios como .htaccess Generator y en ejemplos de configuracion de .htaccess sin saber que estos archivos son vulnerables a ataques como el realizado por HTExploit.
Parámetros y funcionamiento
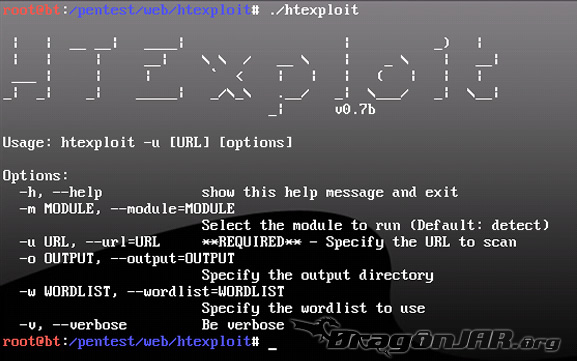
Ahora que sabemos lo que hace HTExploit por debajo, vamos a ver sus parámetros y funcionamiento.
- -h //Saca el menú de ayuda de la herramienta
- -m // nos permite definir un modulo especifico que deseamos utilizar
detect // identificar si el directorio es vulnerable
full // opción por defecto y que escanea toda la carpeta en busca de archivos conocidos que estén en su diccionario - -u // url que deseamos atacar
- -o // definir la carpeta de salida de los archivos
- -w // definir el diccionario de archivos que vamos a utilizar *
- -v // activar modo verbose para ver en todo momento que esta haciendo la herramienta
* El que la herramienta requiera un diccionario no quiere decir que se hagan ataques de fuerza bruta, el diccionario contiene nombres de archivos que posiblemente tenga la carpeta protegida, al igual que webscarab o dirbuster para encontrar archivos.
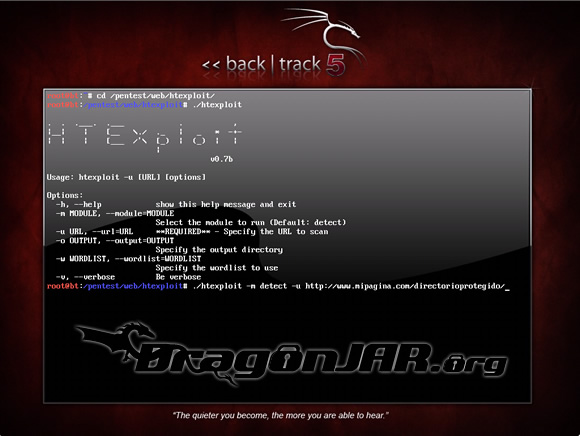
Lanzamos la herramienta con el parámetro ./htexploit -m detect -u https://www.mipagina.com/directorioprotegido/ y verificamos que la pagina realmente tenga una configuración de .htaccess vulnerable.
Una vez sabemos que la carpeta es vulnerable, lanzamos la herramienta pasándole como parámetro al diccionario de archivos, la url vulnerable ./htexploit -w res/FullList -u https://www.mipagina.com/directorioprotegido/ y la herramienta automáticamente genera una carpeta con un nombre aleatorio donde se almacenará la información descargada.

En vez del archivo FullList que incluye htexploit podríamos usar el diccionario de DirBuster incluido en BackTrack 5 R3 cuya ruta es /pentest/web/dirbuster/directory-list-2.3-big.txt , teniendo en cuenta que entre mas grande sea el diccionario de archivos a buscar, mas posibilidades de éxito tendrías, pero también tardará mas.
¿Cómo configuro adecuadamente mi .htaccess?
Para que la configuración de tu .htaccess no sea vulnerable a htexploit, debes limitar aún más los métodos que puedes recibir, cambiando el «pida validacion a los métodos POST y GET» por «pida validacion a los métodos POST y GET y además deniegue el acceso a todo lo que no sea POST y GET» , esto se consigue añadiendo estas simples líneas de código a tu archivo .htaccess
AuthUserFile /home/pagina/www/.htpasswd
AuthGroupFile /dev/null
AuthName «Password Protected Area»
AuthType Basic<limit GET POST>
require valid-user
</limit><LimitExcept POST GET>
Order deny,allow
Deny from all
</LimitExcept>
¿Qué incluirá la herramienta en un futuro?
En próximas versiones se piensa añadir un explorador de enlaces dentro de los archivos descargados, para poder descargar mas archivos de los encontrados con los diccionarios, también se piensa implementar la recursividad, para no tener que ejecutar la herramienta varias veces, añadir los módulos de SQL Injection, RFI y LFI, entre otras funcionalidades.
Les dejo un video con la entrevista que hizo ToolsWatch a Matías y Maximiliano.
Para mas información y descargar la herramienta, visita la Pagina Oficial de HTExploit
La ultima version publica del HTExploit fue la 0.77 codename Caipirinha y se puede bajar de:
[box type=»download»] HTExploit v0.77 [50 KB]
Code Name: Caipirinha
Date: 10.20.2012
SHA-1: c8219a52367f114f3756233187e30d132be17949
GPG Signature[/box]
Actualización 2026 — HTExploit, crónica histórica: qué pasó con la herramienta y qué sigue vigente del vector
Este artículo se publicó en 2012 y documenta HTExploit, la herramienta en Python de Matías Katz y Maximiliano Soler presentada en Black Hat 2012 para evadir protecciones de carpetas basadas en `.htaccess` cuando la configuración solo limitaba la autenticación a ciertos métodos HTTP (`<Limit GET POST>`). Vale leer lo que sigue con honestidad: la última versión pública conocida de HTExploit fue la 0.77 («Caipirinha»), de octubre de 2012, y al momento de esta actualización no se encontró evidencia pública de mantenimiento activo del proyecto — su sitio oficial (mkit.com.ar) sobrevive solo a través de copias de archivo web. Este artículo queda, por tanto, como una crónica histórica valiosa, no como una herramienta vigente: no se recomienda buscarla ni usarla como solución actual.
Lo que sí sigue vigente es la lección técnica. Los archivos `.htaccess` y la autenticación básica HTTP (Basic Auth) siguen existiendo en 2026 en servidores Apache, pero sus debilidades son ampliamente conocidas: como documenta MDN Web Docs, Basic Auth codifica las credenciales en Base64 —que no es cifrado—, las envía en cada petición y no ofrece autenticación multifactor, gestión de sesiones ni limitación de intentos de fuerza bruta por sí sola. Por eso Microsoft deshabilitó la autenticación básica en Exchange Online en octubre de 2022 (BleepingComputer) y Google anunció la retirada del acceso de aplicaciones menos seguras de sus cuentas (MailStore), y la recomendación general es no usarla sin HTTPS estricto ni como única capa de protección.
El fallo de configuración que explotaba HTExploit (restringir la autenticación con `<Limit GET POST>` y dejar métodos arbitrarios sin control) ilustra un principio que no ha cambiado: la seguridad de una carpeta protegida no puede depender de asumir qué métodos HTTP enviará el atacante. Y al revisar el estado actual del proyecto, no se encontró evidencia pública de mantenimiento activo — sin repositorio actualizado ni nuevas versiones tras la 0.77 de 2012 — por lo que este artículo se preserva como registro histórico de una técnica que marcó época, no como guía de una herramienta vigente.
Actualización 2026 — Cómo proteger hoy áreas administrativas y carpetas sensibles en web
Proteger un área administrativa web en 2026 no se reduce a una sola directiva de servidor: es un conjunto de capas. Las prácticas modernas verificadas incluyen servir todo bajo HTTPS con cabeceras de seguridad (HSTS y compañía), guardar las contraseñas con funciones de hash fuertes como bcrypt o Argon2 (nunca en texto plano), limitar los intentos de autenticación con bloqueo por tasa y lista negra de IPs agresoras, restringir el acceso administrativo por IP cuando sea posible, y exigir autenticación multifactor en vez de confiar solo en usuario y contraseña.
Cuando Basic Auth se vuelve insuficiente —y en 2026 casi siempre lo es—, las alternativas modernas son OAuth 2.0, tokens JWT o soluciones de proxy de autenticación autocontroladas, complementadas con un firewall de aplicaciones web (WAF) como ModSecurity con las reglas del OWASP Core Rule Set, que protege contra vectores de ataque web modernos más allá de lo que cualquier `.htaccess` puede cubrir. Además, mantener Apache actualizado (la rama 2.4 es el estándar en producción; la 2.2 está sin soporte desde diciembre de 2017, según el proyecto httpd de Apache) cierra vulnerabilidades de acceso y configuración que herramientas de auditoría siguen buscando.
El valor histórico de HTExploit es recordarnos que las configuraciones «que funcionan» no siempre son configuraciones seguras, y que una auditoría externa encuentra lo que la rutina deja pasar. Si su empresa necesita verificar qué tan bien protegidas están realmente sus áreas administrativas, portales y aplicaciones web, los servicios de seguridad informática de DragonJAR incluyen pruebas de penetración y auditorías web que identifican estas y otras debilidades antes de que lo hagan los atacantes.

