Deviant Ollam fue otro personaje que estuvo presente en la EKO Party 2010, experto lockpicker, amante de las armas y miembro de la mesa directiva de Toool (The Open Organisation Of Lockpickers) para Estados Unidos, compartió unas palabras con nosotros.
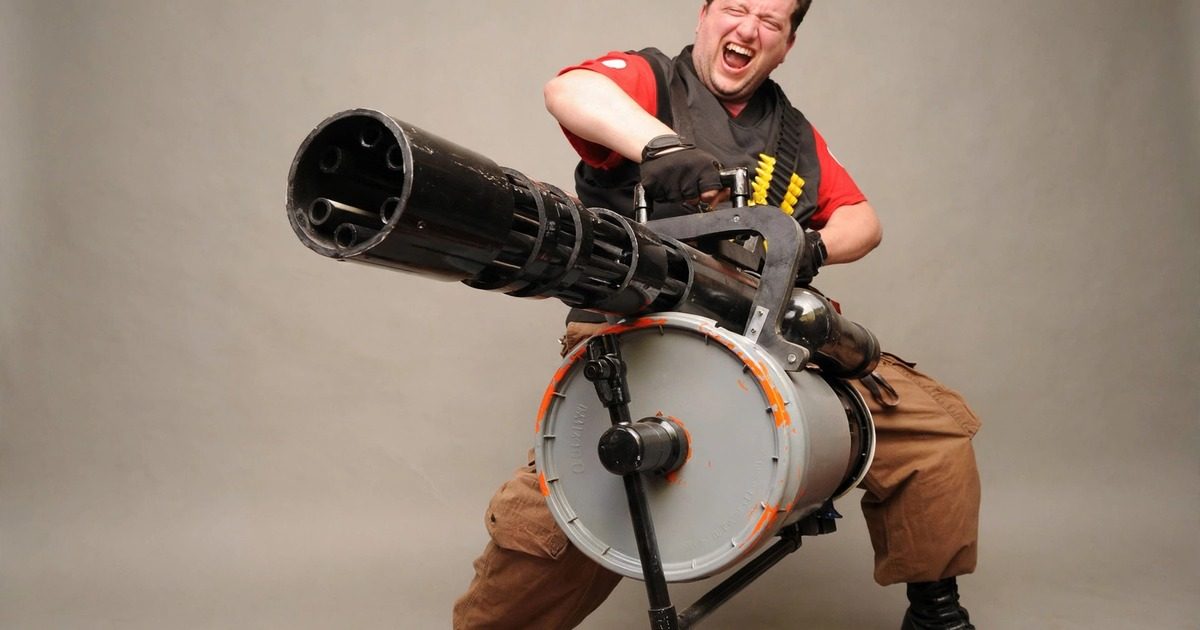
Tabla de Contenido
Deviant ha sido el encargado de realizar «La Villa del Lockpicking» en DEFCON, ShmooCon los últimos años, ademas de dictar el training de lockpick en Black Hat, ToorCon, HOPE, HackCon, ShakaCon, HackInTheBox, SecTor, CanSecWest, y a la Academia Militar de los Estados Unidos en West Point.<>
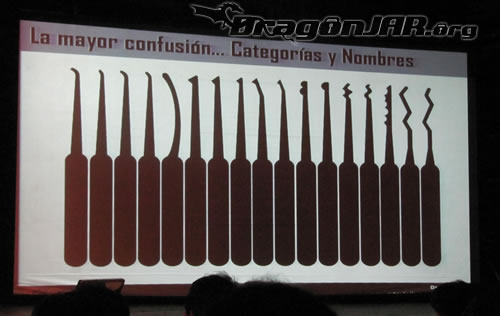
En la EKOParty 2010, tuvimos la oportunidad de escuchar su charla «Diferenciando los Picks», donde nos explicaba una a una las herramientas utilizadas en el Lockpicking y para que casos específicos se utilizaban, también nos planteaba el reto Gringo Warrior, donde los participantes se ven envueltos en una situación, de la que solo se puede salir haciendo usos de sus habilidades como lockpicker, el que logre saltar todos los obstáculos en el menor tiempo, gana.
Ahora dejemos que el mismo Deviant, nos cuente como le pareció la EKO, que piensa de una sucursal de Toool en Colombia y otras cosas mas…
si no puedes ver el vídeo, ingresa directamente a vimeo
Agradecimientos especiales a Giovanny Cruz, Alejandro Eguía (SpamLoco.net) y por supuesto Deviant Ollam.
Lockpicking deportivo: un clásico del sector desde 2010
Esta entrevista fue publicada en 2010, tras el paso de Deviant Ollam por la EKO Party de ese año, y conserva su valor histórico: captura el pensamiento de la escena del lockpicking deportivo y de Toool (The Open Organisation Of Lockpickers) en una época en que el hacking de hardware y la seguridad física compartían escenario con el hacking de software. El mensaje sigue vigente: la cerradura es un control de seguridad como cualquier otro, y pensar como quien la abre es la base de defenderla. El Pentesting físico —de cerraduras, edificios y dispositivos— sigue siendo una disciplina viva del sector, heredera directa de esa cultura.
Haga de la seguridad una ventaja competitiva con DragonJAR
<p>Esta entrevista recuerda una verdad que sigue intacta: los atacantes no distinguen entre una cerradura, una puerta y un firewall; todo control es algo a evaluar. El pentesting profesional incluye ese pensamiento lateral —del lockpicking a la red— para descubrir los caminos que un atacante real aprovecharía.</p> <p>DragonJAR es una firma de pentesting y hacking ético nacida como comunidad de seguridad en 2001 y constituida como empresa en 2012. Si quiere evaluar su seguridad con la mentalidad que esta entrevista celebra, revise los <a href=»https://www.dragonjar.org/servicios-de-seguridad-informatica»>servicios de seguridad informática de DragonJAR</a> y solicite una evaluación hoy mismo.</p>

